



Полиция США собирает локации смартфонов из навигаторов и кофеин

Полиция США собирает локации смартфонов из навигаторов и кофеин

Полиция США собирает локации смартфонов из навигаторов и кофеин

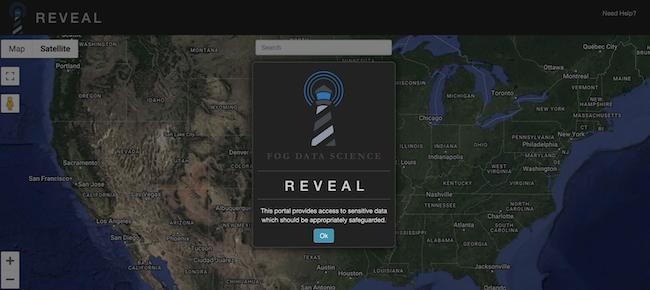
Калифорнийская полиция использует местоположения смартфонов без ведома пользователей и решения суда. Информацию передает сервис Fog Reveal. Он получает данные “идентификаторов рекламы”, которые генерируют бесплатные приложения.

О скандале пишет агентство AP. В распоряжении журналистов оказались документы, в которых фигурируют миллиарды записей о местоположении 250 миллионов смартфонов. Информацию купили у компании Fog Data Science.

Проверка по базе данных государственных расходов GovSpend показывает, что Fog продала свой сервис как минимум 24 силовым учреждениям по 40 контрактам.

Известно, что Fog Reveal использовали для поиска граждан, участвовавших в штурме Капитолия в январе 2021. Журналисты предполагают, что сервис в судебных делах применяют с 2018 года, но умалчивают об этом.

Суть технологии в том, что подобные Fog компании собирают данные геолокации из бесплатных приложений вроде Starbucks или навигатора Waze. Сервисы присваивают каждому гаджету так называемый рекламный идентификатор — тот самый вопрос “отслеживать местоположение?” Эти данные “изучают” ваши передвижения, чтобы улучшить сервис.

В теории рекламные ID не могут идентифицировать владельца смартфона, но если получить доступ к геолокации и видеть, где телефон “ночует”, а где находится в рабочие часы, несложно определить конкретного человека.

На прошлой неделе Федеральная торговая комиссия подала в суд на компанию Kochava, который, как и Fog, предоставляет своим клиентам рекламные идентификаторы. Их можно легко использовать для определения того, где живет пользователь. Сейчас на рассмотрении Конгресса находятся законопроекты по регулированию отрасли.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru