



Браузер DuckDuckGo теперь блокирует скрипты отслеживания от Microsoft

Браузер DuckDuckGo теперь блокирует скрипты отслеживания от Microsoft

Браузер DuckDuckGo теперь блокирует скрипты отслеживания от Microsoft

Разработчики браузера DuckDuckGo сообщили, что программа будет блокировать сторонние скрипты Microsoft, используемые для отслеживания действий пользователей в Сети. Ранее эти трекеры игнорировались из-за соглашения между двумя компаниями.

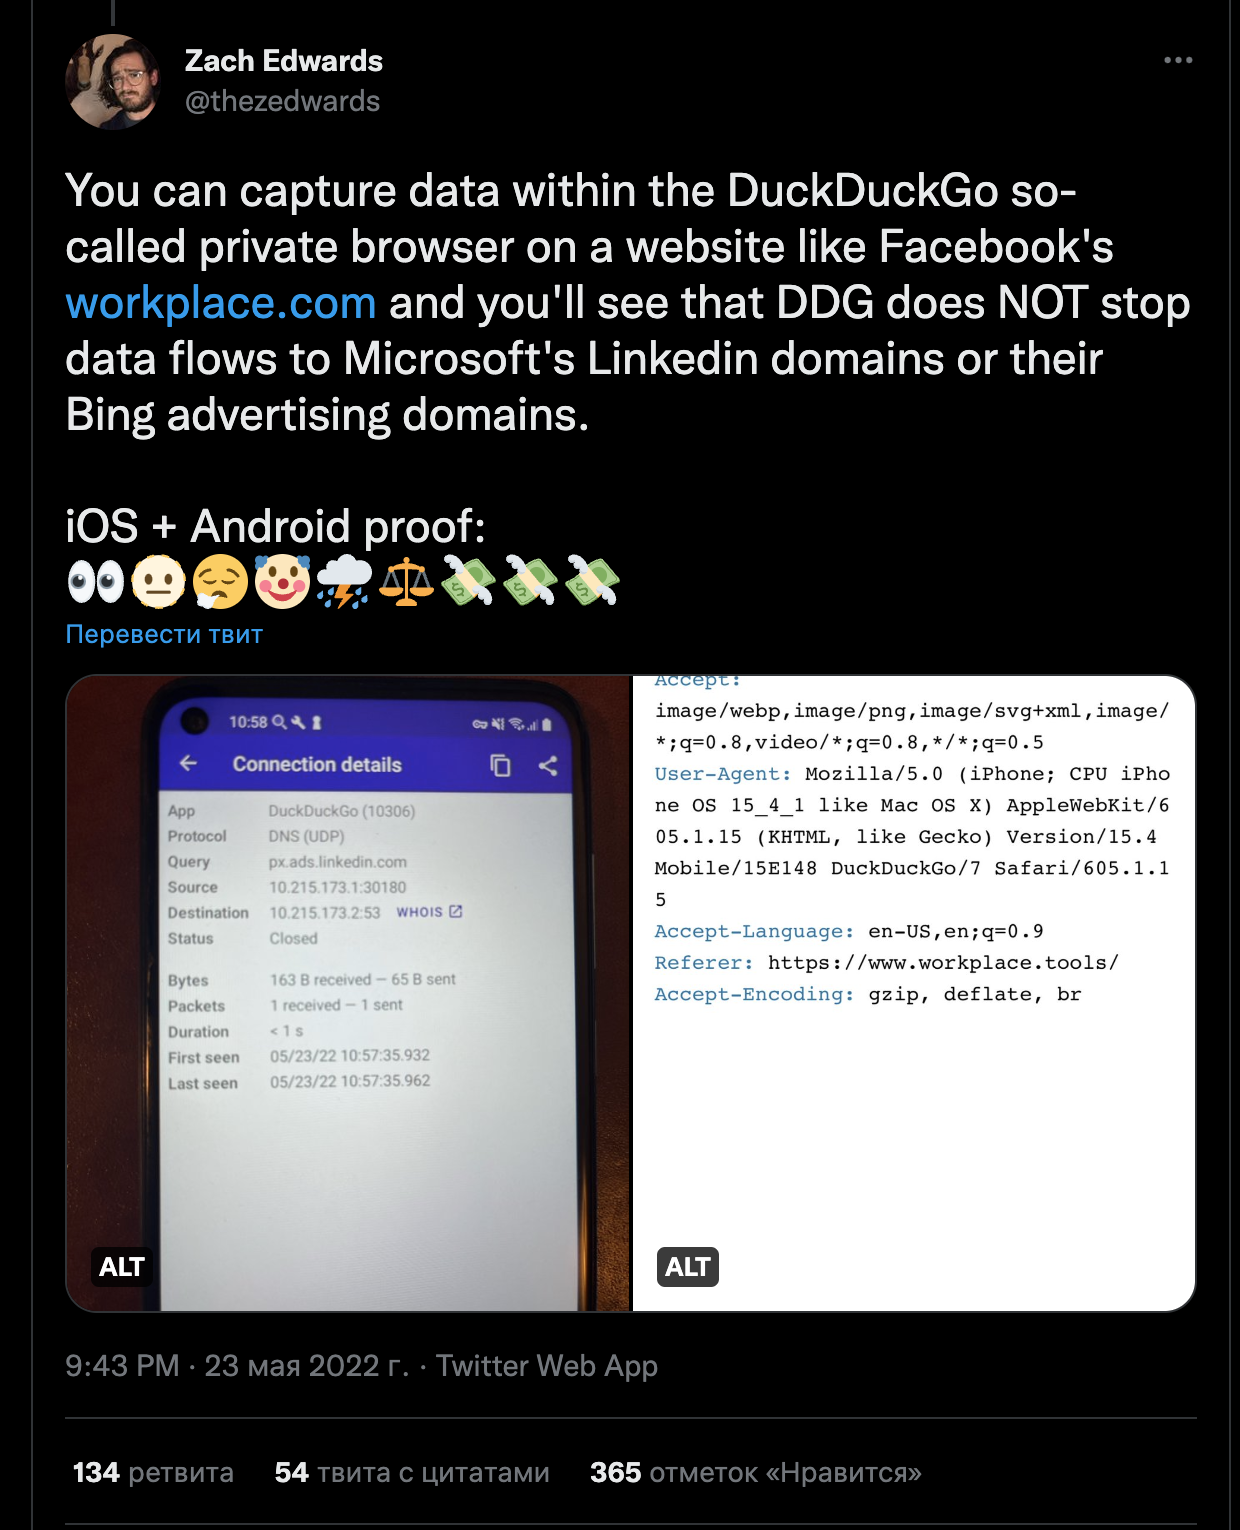
Скорее всего, авторы интернет-обозревателя и одноимённой поисковой системы учли шквал критики в мае, когда пользователи жаловались на попустительство DuckDuckGo в отношении Microsoft.

Веб-сёрферов, конечно, можно понять, учитывая, что браузер DuckDuckGo позиционировался как отличное средство блокировки различных трекеров в Сети. За это даже отвечает отдельная функция — Tracker Radar.

Интересно, что исследователь в области кибербезопасности Зак Эдвардс был одним из первых, кто обратил внимание на отсутствие блокировки скриптов отслеживания Microsoft в браузере DuckDuckGo.


Теперь разработчики решили исправиться и объявили, что трекеры Microsoft в мобильной версии интернет-обозревателя DuckDuckGo Privacy Browser (iOS / Android), а также при работе расширения DuckDuckGo Privacy Essentials (Chrome, Firefox, Safari, Edge и Opera) будут корректно блокироваться.

«Недавно мы получили обратную связь от пользователей и прекрасно понимаем, что в какой-то степени не смогли соответствовать их ожиданиям. Поэтому сегодня мы представляем более качественную защиту от отслеживания в Сети», — объясняет Гэбриэл Уайнберг, глава DuckDuckGo.

Таким образом, браузер будет блокировать скрипты со следующих доменов. В общей сумме их 12:

  • adnxs.com
  • adnxs-simple.com
  • adsymptotic.com
  • adv-cloudfilse.azureedge.net
  • app-fnsp-matomo-analytics-prod.azurewebsites.net
  • azure.com
  • azure.net
  • bing.com
  • cdnnwlive.azureedge.net
  • clarity.ms
  • dynamics.com
  • fp-cdn.azureedge.net
  • licdn.com
  • linkedin.com
  • live-tfs-omnilytics.azurewebsites.net
  • msecnd.net
  • nlo-stl-web.azureedge.net
  • nuance.com
  • pestcontrol-uc1.azureedge.net
  • sdtagging.azureedge.net
  • serviceschipotlecom.trafficmanager.net

Уайнберг также сообщил о запуске специальной страницы, посвящённой вопросам блокирования трекеров. Со списком заблокированных скриптов можно ознакомиться на GitHub.

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru