



Браузер DuckDuckGo теперь блокирует скрипты отслеживания от Microsoft

Браузер DuckDuckGo теперь блокирует скрипты отслеживания от Microsoft

Браузер DuckDuckGo теперь блокирует скрипты отслеживания от Microsoft

Разработчики браузера DuckDuckGo сообщили, что программа будет блокировать сторонние скрипты Microsoft, используемые для отслеживания действий пользователей в Сети. Ранее эти трекеры игнорировались из-за соглашения между двумя компаниями.

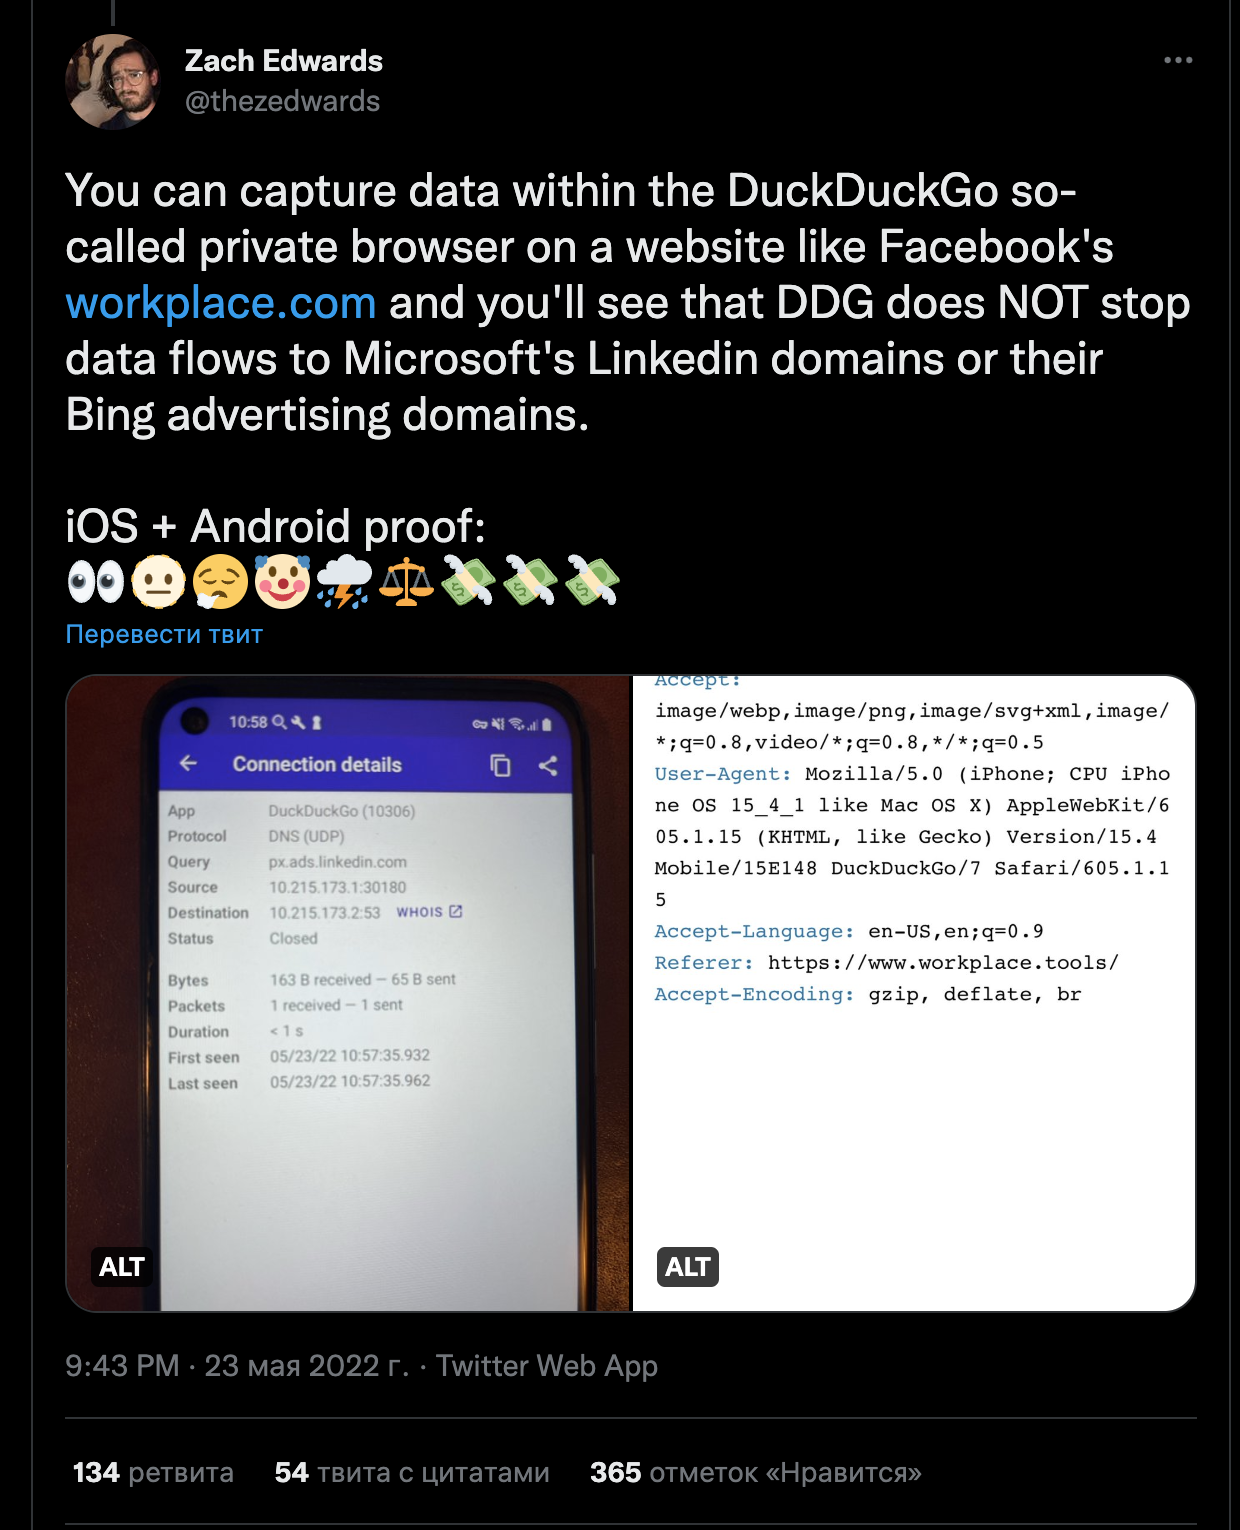
Скорее всего, авторы интернет-обозревателя и одноимённой поисковой системы учли шквал критики в мае, когда пользователи жаловались на попустительство DuckDuckGo в отношении Microsoft.

Веб-сёрферов, конечно, можно понять, учитывая, что браузер DuckDuckGo позиционировался как отличное средство блокировки различных трекеров в Сети. За это даже отвечает отдельная функция — Tracker Radar.

Интересно, что исследователь в области кибербезопасности Зак Эдвардс был одним из первых, кто обратил внимание на отсутствие блокировки скриптов отслеживания Microsoft в браузере DuckDuckGo.


Теперь разработчики решили исправиться и объявили, что трекеры Microsoft в мобильной версии интернет-обозревателя DuckDuckGo Privacy Browser (iOS / Android), а также при работе расширения DuckDuckGo Privacy Essentials (Chrome, Firefox, Safari, Edge и Opera) будут корректно блокироваться.

«Недавно мы получили обратную связь от пользователей и прекрасно понимаем, что в какой-то степени не смогли соответствовать их ожиданиям. Поэтому сегодня мы представляем более качественную защиту от отслеживания в Сети», — объясняет Гэбриэл Уайнберг, глава DuckDuckGo.

Таким образом, браузер будет блокировать скрипты со следующих доменов. В общей сумме их 12:

  • adnxs.com
  • adnxs-simple.com
  • adsymptotic.com
  • adv-cloudfilse.azureedge.net
  • app-fnsp-matomo-analytics-prod.azurewebsites.net
  • azure.com
  • azure.net
  • bing.com
  • cdnnwlive.azureedge.net
  • clarity.ms
  • dynamics.com
  • fp-cdn.azureedge.net
  • licdn.com
  • linkedin.com
  • live-tfs-omnilytics.azurewebsites.net
  • msecnd.net
  • nlo-stl-web.azureedge.net
  • nuance.com
  • pestcontrol-uc1.azureedge.net
  • sdtagging.azureedge.net
  • serviceschipotlecom.trafficmanager.net

Уайнберг также сообщил о запуске специальной страницы, посвящённой вопросам блокирования трекеров. Со списком заблокированных скриптов можно ознакомиться на GitHub.

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru