



C2 из коробки: Dark Utilities привлекает всё больше киберпреступников

C2 из коробки: Dark Utilities привлекает всё больше киберпреступников

C2 из коробки: Dark Utilities привлекает всё больше киберпреступников

Развивающийся сервис, получивший имя Dark Utilities, уже успел привлечь три тысячи киберпреступников, поскольку предоставляет командный пункт (C2) для управления скомпрометированными системами. О набирающем популярность сервисе рассказали исследователи из Cisco Talos.

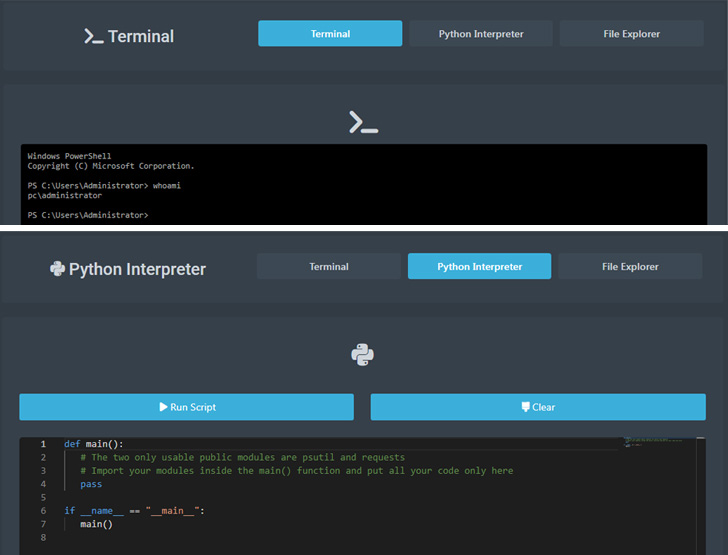
По словам специалистов, Dark Utilities рекламируют как систему, позволяющую устанавливать удалённый доступ, выполнять команды, запускать DDoS-атаки и криптомайнинговые операции на заражённом устройстве.

Dark Utilities появился в начале 2022 года и уже тогда подавался авторами как “C2-as-a-Service“ (C2aaS — командный сервер как услуга). Киберпреступникам предлагали доступ к инфраструктуре, размещённой не только в привычном интернете, но и в Tor-сети. Помимо этого, начинающий злоумышленник мог заполучить и пейлоады с поддержкой Windows, Linux и Python. Всё это стоит 9,99 евро.

Купившим эту услугу юзерам предлагался дашборд, позволяющий генерировать новые вредоносные образцы, заточенные под определённую операционную систему. Авторы Dark Utilities также предоставляли панель администратора, позволяющую запускать команды на устройстве жертвы.

Основная идея этого сервиса — дать киберпреступникам возможность атаковать разные операционные системы и конфигурации компьютеров без необходимости заниматься разработкой специально под каждую. Техническая поддержка пользователей осуществляется в Discord и Telegram.

«Учитывая достаточно низкую стоимость в сравнении с другими платформами, Dark Utilities наверняка привлекает внимание киберпреступников, которые пытаются взломать определённые системы, но по каким-то причинам не могут создать собственную C2-инфраструктуру», — пишут исследователи.

Подпишитесь на новости

Sentra представила ИИ-хакера, который ищет реальные пути взлома бизнеса

Список уязвимостей есть, а понимания, как через них добраться до важных систем, — нет. Sentra представила ИИ-хакера: автономное решение, которое должно непрерывно проверять защищённость компании с позиции атакующего. По описанию разработчика, команда специализированных ИИ-агентов ведёт разведку, изучает веб-приложения и API, строит гипотезы и собирает цепочки атак.

Критические находки система проверяет на фактическую эксплуатируемость в рамках разрешённого сценария тестирования.

Задача — показать, какие проблемы действительно позволяют провести атаку и требуют исправления в первую очередь.

Особый акцент сделан на логических ошибках: неправильном разграничении доступа, избыточных правах, обработке ролей и идентификаторов, небезопасных сценариях API. ИИ-хакер также ищет сочетания проблем, которые по отдельности выглядят нестрашно, а вместе открывают дорогу злоумышленнику.

Для подтверждённой цепочки система готовит техническое доказательство, описание риска, список затронутых компонентов и рекомендации. После исправлений проводит повторную проверку.

Такой цикл разработчик связывает с CTEM — непрерывным управлением подверженностью киберугрозам. Среди дополнительных сценариев — приоритизация уязвимостей, проверки приложений до релиза и purple teaming для оценки защитных механизмов и тренировки команд.

Решение можно использовать из облака Sentra или развернуть локально. По данным компании, продукт включён в реестр российского ПО, а его архитектура позволяет менять языковые модели с учётом требований заказчика.

Sentra сообщает о завершении функционального тестирования с несколькими интеграторами и проведении пилотов в российских компаниях.

RSS: Новости на портале Anti-Malware.ru