



Фишеры могут обойти MFA с помощью приложений Microsoft WebView2

Фишеры могут обойти MFA с помощью приложений Microsoft WebView2

Фишеры могут обойти MFA с помощью приложений Microsoft WebView2

Новый интересный метод фишинга использует приложения Microsoft Edge WebView2 для кражи аутентификационных cookies, что может позволить злоумышленникам обойти многофакторную аутентификацию (MFA) при доступе к скомпрометированным аккаунтам.

Есть мнение, что MFA существенно осложнило жизнь киберпреступникам, которые специализируются на краже аккаунтов. Поэтому злоумышленники начали искать методы обхода многофакторной аутентификации; так появился, например, вектор атаки Browser in the Browser.

На днях исследователь в области кибербезопасности под ником mr.d0x показал новый метод обхода MFA с использованием приложений Microsoft Edge WebView2. Способ mr.d0x позволяет украсть cookies аутентификации для входа в защищённые MFA аккаунты. Эта техника получила имя WebView2-Cookie-Stealer.

Для успешной работы используются два исполняемых файла WebView2, которые при запуске открывают легитимный веб-сайт с формой для ввода учётных данных. Фокус в том, что этот сайт открывается внутри приложения. Всё благодаря функциональности Microsoft Edge WebView2, которая позволяет встраивать браузер с поддержкой HTML, CSS и JavaScript в нативные приложения.

Помимо этого, WebView2 также открывает разработчику прямой доступ к файлам cookies и допускает встраивание JavaScript в веб-страницу, загружаемую приложением. Такие возможности просто идеально подходят для записи нажатий клавиш и отправки  аутентификационных cookies на удалённый сервер.

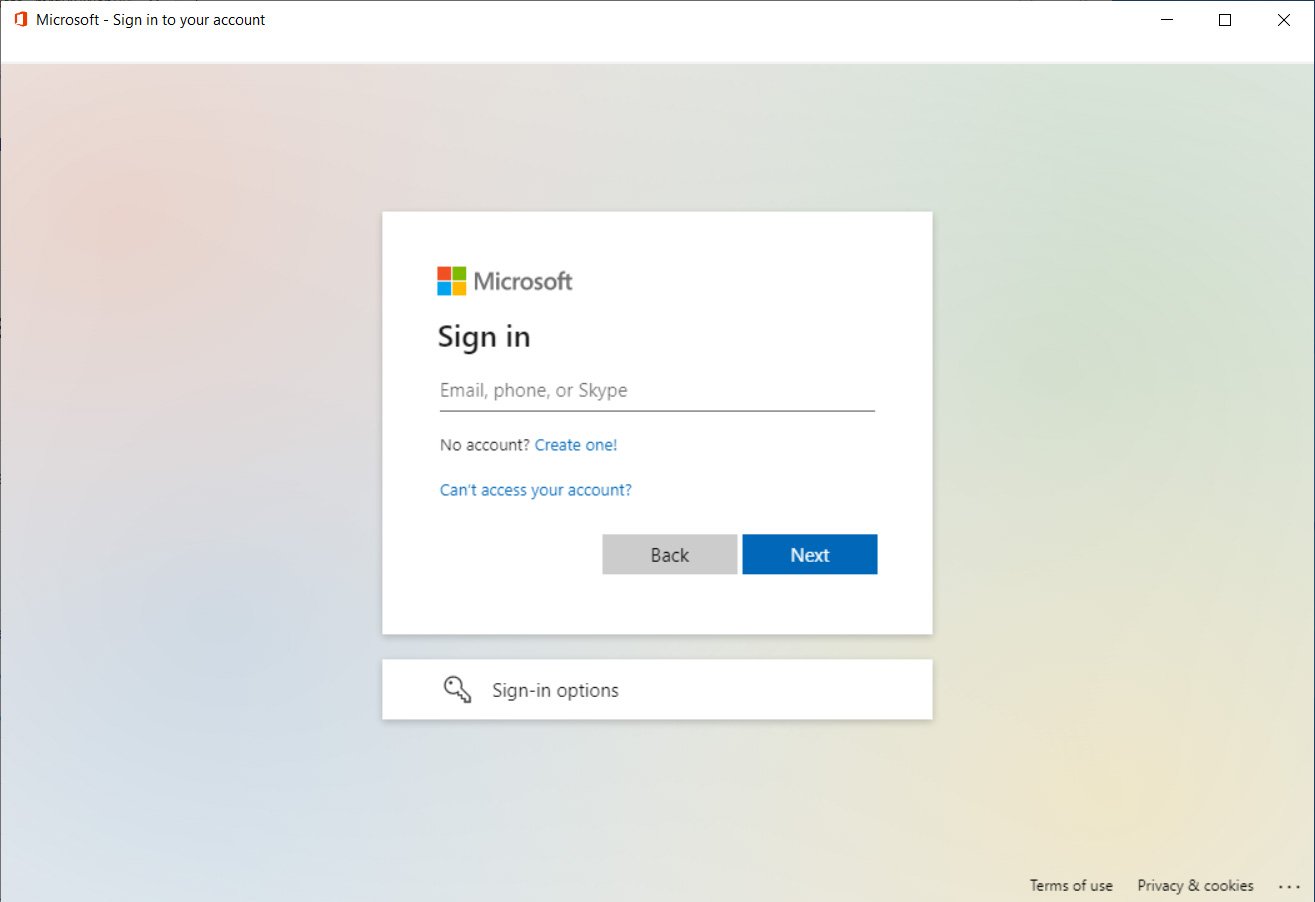
В продемонстрированной mr.d0x атаке исполняемый файл запускает подлинную форму для входа в аккаунт Microsoft. Глазами пользователя всё выглядит крайне убедительно, поскольку форма отображается без подозрительных элементов вроде опечаток, странных имён доменов и т. п.


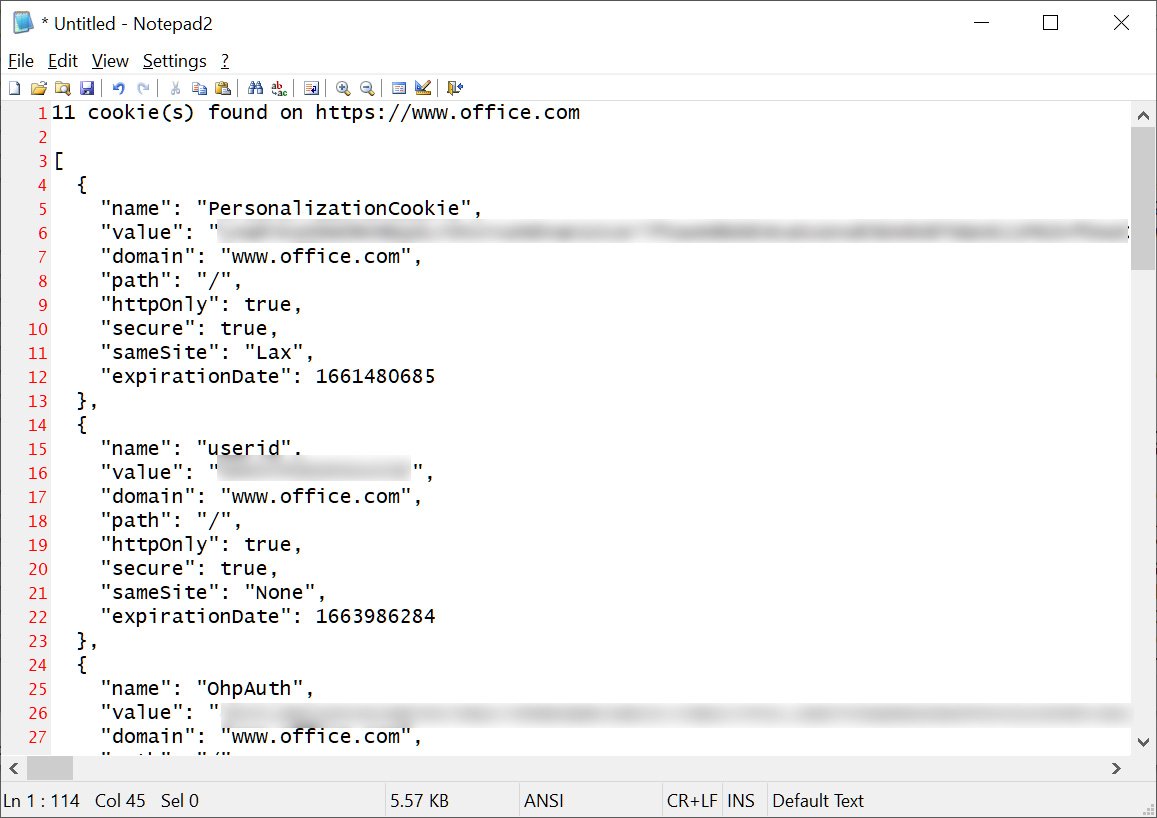
Возможность встраивать JavaScript играет на руку условному атакующему, поскольку позволяет отправлять всю перехваченную информацию на сервер. Для извлечения аутентификационных cookies приложение создаёт директорию Chromium User Data и задействует встроенный интерфейс ICoreWebView2CookieManager для экспорта cookies.

Как только киберпреступник расшифрует cookies, ему откроется полный доступ к учётной записи жертвы.


Согласно отчёту mr.d0x, эксперт протестировал свой метод на Chrome. Тем не менее не стоит забывать, что описанный mr.d0x способ требует использования социальной инженерии, ведь пользователя надо заставить запустить вредоносный исполняемый файл.

Подпишитесь на новости

Голосовые сообщения увеличивают число рабочих ошибок на 30%

Любителям записывать трёхминутный подкаст вместо двух строк текста принесли плохие новости. Голосовые сообщения в рабочих чатах могут увеличивать число ошибок на 30%, а выполнение задач — растягивать на 15-20%.

Такие результаты получили аналитики, изучившие коммуникации в нескольких компаниях, рассказала «Газете.Ru» директор сервиса корпоративной безопасности Карина Остроносова.

Специалисты сравнивали скорость реакции сотрудников на разные форматы и сопоставляли частоту аудиосообщений с продуктивностью команд.

Главная проблема голосовых — низкая плотность информации. Текст можно быстро просмотреть, выцепить дату, сумму и поручение. Аудиозапись приходится слушать последовательно, даже если её автор первые сорок секунд вспоминает, зачем вообще нажал кнопку микрофона.

По оценке аналитиков, обработка одной голосовой записи занимает в два-три раза больше времени, чем чтение аналогичного текста. Десять накопившихся аудиосообщений съедают 10-15 минут только на первичное знакомство. Выписать из них задачи, сроки и ответственных — уже отдельный квест.

В открытом офисе, транспорте или на встрече включить запись без наушников не всегда возможно. Сообщение отправляется в цифровой долгий ящик, ответ откладывается, а к вечеру вместо одной задачи сотрудник получает коллекцию непрослушанных монологов.

Ещё одна боль — поиск. Нужную цифру или фамилию нельзя мгновенно найти по ключевому слову: приходится снова гонять запись и ловить важный фрагмент на слух. По словам эксперта, на переслушивание старых аудиосообщений сотрудники могут тратить до 20% рабочего времени.

Впрочем, детали выборки и методика исследования в публикации не раскрыты, поэтому распространять цифры на все компании подряд рано. Но практический вывод уже можно сделать: голосовое удобно отправителю, а расплачивается временем обычно получатель. Если поручение важное, лучше написать его текстом. Особенно дедлайн. Особенно сумму.

RSS: Новости на портале Anti-Malware.ru