



Хакеры атакуют миллионы WordPress-сайтов через уязвимость в плагине Tatsu

Хакеры атакуют миллионы WordPress-сайтов через уязвимость в плагине Tatsu

Хакеры атакуют миллионы WordPress-сайтов через уязвимость в плагине Tatsu

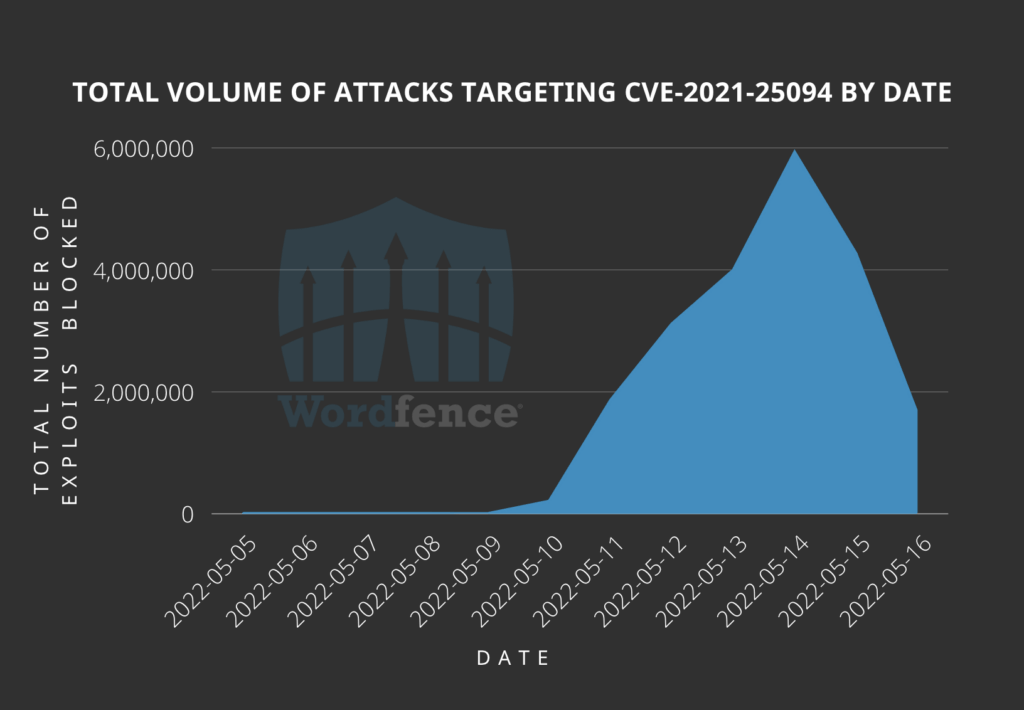
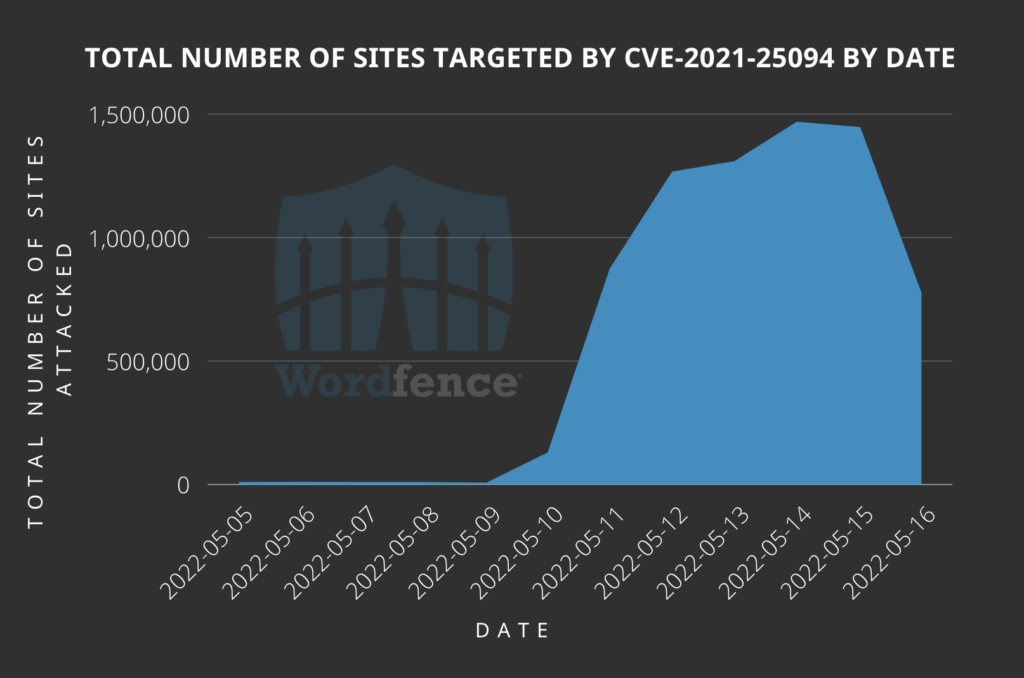
Компания Wordfence, специалист обеспечению безопасности WordPress, предупреждает о текущих атаках на сайты: злоумышленники пытаются использовать уязвимость в плагине Tatsu Builder для внедрения вредоносного дроппера. В пиковый день, 14 мая, эксперты зафиксировали по своей клиентской базе 5,9 млн атак и 1,4 млн сайтов-мишеней.

Уязвимость, о которой идет речь (CVE-2021-25094, 8,1 балла CVSS), позволяет без авторизации удаленно выполнить любой код на хост-сервере. Полноценный патч вышел в начале апреля (в составе сборки 3.3.13), PoC-код уже опубликован.

Определить количество потенциальных жертв эксплойта можно лишь приблизительно: плагин, предназначенный для создания веб-страниц, — проприетарный продукт, не представленный в репозитории WordPress.org. По оценке автора опасной находки, Tatsu Builder используют около 100 тыс. сайтов, по данным Wordfence, — от 20 тыс. до 50 тыс., и четверть из них уязвимы.

Активность, связанная с CVE-2021-25094, резко усилилась 10 мая, за несколько дней достигла пика, а затем пошла на спад.


Число атакованных сайтов тоже стало расти, а потом заметно снизилось. В большинстве случаев, согласно Wordfence, злоумышленники пытались отыскать уязвимый плагин.


Атаки проводились в основном с двух десятков IP-адресов; наибольшую активность проявляли три из них (каждый проверил на прочность более 1 млн сайтов):

  • 148.251.183[.]254
  • 176.9.117[.]218
  • 217.160.145[.]62

Наиболее часто злоумышленники пытались через эксплойт загрузить на сервер вредоносный дроппер — создать свою папку в директории wp-content/uploads/typehub/custom/ и поместить в нее скрытый файл .sp3ctra_XO.php.

Подпишитесь на новости

Российский ИИ помог найти 250 пропавших детей в Новосибирской области

Городские камеры помогают не только следить за порядком, но и искать потерявшихся детей. По данным NtechLab, её видеоаналитика помогла правоохранителям найти в Новосибирской области 250 пропавших детей менее чем за полтора года.

Об этом компания сообщила ТАСС. Система FindFace Multi работает в составе комплекса «Безопасный город». Возможность поиска детей с помощью биометрии доступна жителям региона с апреля 2025 года.

Алгоритм анализирует видеопоток с камер на транспортных объектах, улицах, площадях и в госучреждениях. По словам разработчика, быстрое распознавание помогает полиции оперативно обнаруживать пропавшего ребёнка.

Здесь ИИ решает вполне конкретную задачу: помогает искать человека среди множества попавших в кадр лиц. Та же видеоаналитика используется для поиска людей, объявленных в розыск.

NtechLab утверждает, что только за 2025 год с её помощью правоохранители обнаружили в регионе более 3 тысяч правонарушителей.

Разработчик создаёт системы распознавания лиц, силуэтов, автомобилей и номерных знаков. По данным компании, её проекты реализованы более чем в 70 российских регионах и 34 странах.

Цифры приводит сама NtechLab; подробной разбивки по случаям и времени поиска в сообщении нет. При этом речь именно о помощи правоохранителям: алгоритм обрабатывает видео, а дальнейший поиск и действия остаются за людьми.

RSS: Новости на портале Anti-Malware.ru