



Эксперты нашли способ запустить вредонос на выключенном iPhone

Эксперты нашли способ запустить вредонос на выключенном iPhone

Эксперты нашли способ запустить вредонос на выключенном iPhone

Исследователи проанализировали функцию «Найти iPhone» (Find My iPhone) на iOS и нашли новый вектор атаки, позволяющий взаимодействовать с прошивкой и загружать вредоносные программы в Bluetooth-чип. Атака сработает даже в том случае, если iPhone выключен.

Продемонстрированный экспертами метод опирается на принцип работы чипов, отвечающих за беспроводную передачу данных (Bluetooth, NFC, UWB): они продолжают функционировать даже в том случае, если устройство на iOS выключено.

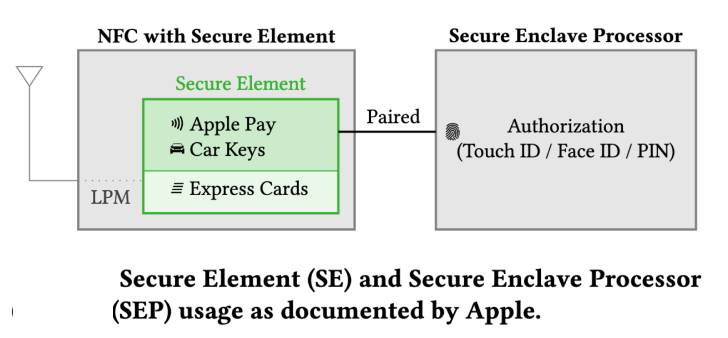
Такой принцип реализован именно для корректной работы функций вроде «Найти iPhone». При этом у всех трёх проанализированных чипов есть прямой доступ к безопасному элементу (SE), объясняют эксперты Secure Mobile Networking Lab в отчёте (PDF).

«Bluetooth- и UWB-чипы подключены к Secure Element (SE) в чипе NFC. А там, между прочим, хранятся секреты, которые должны быть доступны в режиме низкого энергопотребления (LPM). Поскольку поддержка LPM реализована на аппаратном уровне, её нельзя изменить софтовыми компонентами».

«В результате на современных iPhone подобные чипы будут функционировать даже после того, как пользователь выключит смартфон. Такое поведение создаёт дополнительные риски».


Подробнее о найденном векторе атаки исследователи планируют рассказать на мероприятии ACM Conference on Security and Privacy in Wireless and Mobile Networks (WiSec 2022), которое пройдёт на этой неделе. Но уже сейчас известен принцип: специалисты нашли способ изменить поток LPM-приложения и внедрить вредонос.

Команда исследователей считает, что Apple разрабатывала завязанные на LPM функции, не учитывая риски, а держа в уме исключительно наращивание функциональности.

Подпишитесь на новости

Голосовые сообщения увеличивают число рабочих ошибок на 30%

Любителям записывать трёхминутный подкаст вместо двух строк текста принесли плохие новости. Голосовые сообщения в рабочих чатах могут увеличивать число ошибок на 30%, а выполнение задач — растягивать на 15-20%.

Такие результаты получили аналитики, изучившие коммуникации в нескольких компаниях, рассказала «Газете.Ru» директор сервиса корпоративной безопасности Карина Остроносова.

Специалисты сравнивали скорость реакции сотрудников на разные форматы и сопоставляли частоту аудиосообщений с продуктивностью команд.

Главная проблема голосовых — низкая плотность информации. Текст можно быстро просмотреть, выцепить дату, сумму и поручение. Аудиозапись приходится слушать последовательно, даже если её автор первые сорок секунд вспоминает, зачем вообще нажал кнопку микрофона.

По оценке аналитиков, обработка одной голосовой записи занимает в два-три раза больше времени, чем чтение аналогичного текста. Десять накопившихся аудиосообщений съедают 10-15 минут только на первичное знакомство. Выписать из них задачи, сроки и ответственных — уже отдельный квест.

В открытом офисе, транспорте или на встрече включить запись без наушников не всегда возможно. Сообщение отправляется в цифровой долгий ящик, ответ откладывается, а к вечеру вместо одной задачи сотрудник получает коллекцию непрослушанных монологов.

Ещё одна боль — поиск. Нужную цифру или фамилию нельзя мгновенно найти по ключевому слову: приходится снова гонять запись и ловить важный фрагмент на слух. По словам эксперта, на переслушивание старых аудиосообщений сотрудники могут тратить до 20% рабочего времени.

Впрочем, детали выборки и методика исследования в публикации не раскрыты, поэтому распространять цифры на все компании подряд рано. Но практический вывод уже можно сделать: голосовое удобно отправителю, а расплачивается временем обычно получатель. Если поручение важное, лучше написать его текстом. Особенно дедлайн. Особенно сумму.

RSS: Новости на портале Anti-Malware.ru