



Microsoft тестирует интегрированный в браузер Edge бесплатный VPN-сервис

Microsoft тестирует интегрированный в браузер Edge бесплатный VPN-сервис

Microsoft тестирует интегрированный в браузер Edge бесплатный VPN-сервис

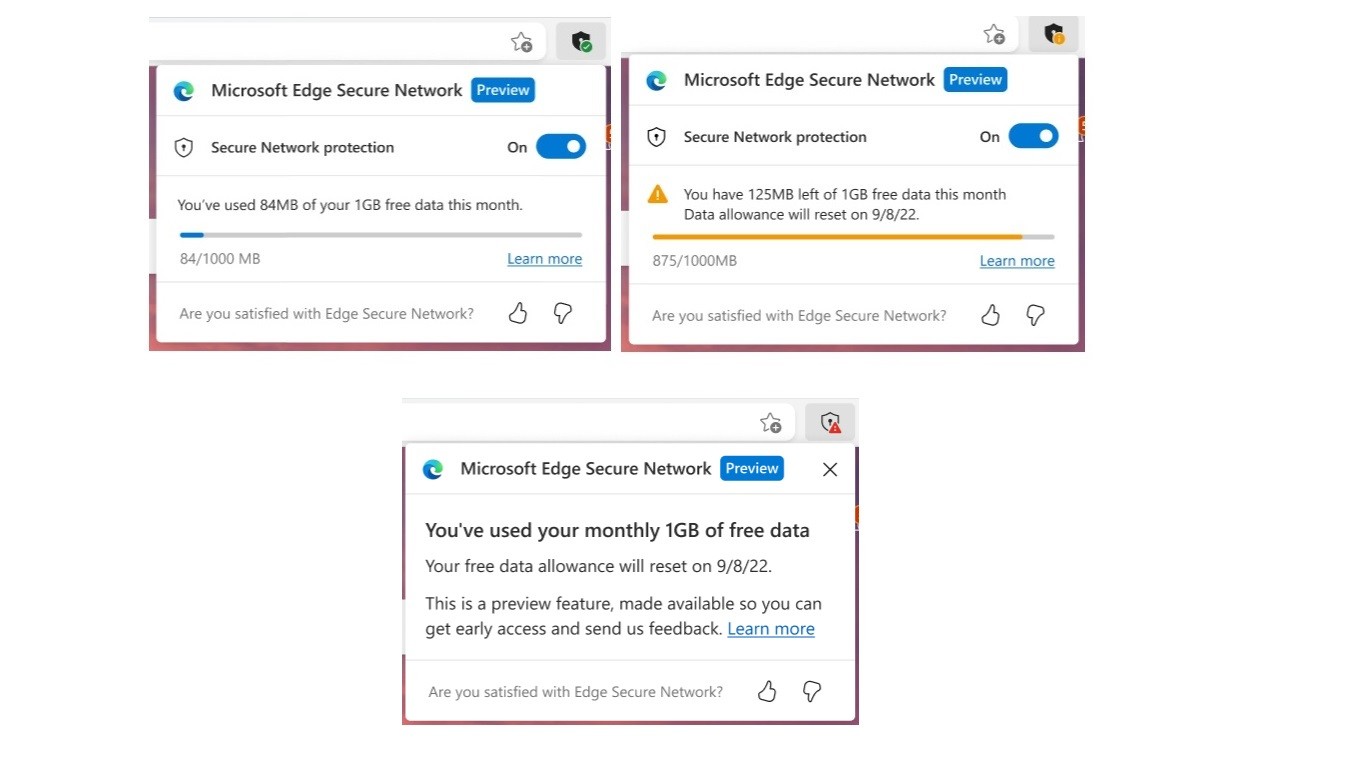
«Родной» для Windows браузер Microsoft Edge в скором времени получит собственный VPN-сервис Microsoft Edge Secure Network, который по функциональности не будет уступать коммерческим решениям и при этом будет глубоко интегрирован в интернет-обозреватель.

Microsoft Edge Secure Network, согласно описанию от корпорации, будет работать на базе Cloudflare. При этом разработчики подчёркивают, что все данные диагностики и другие конфиденциальные сведения пользователей будут безвозвратно удаляться каждые 25 часов.

Среди ключевых функциональных возможностей Microsoft Edge Secure Network Service отмечаются следующие:

  • Шифрование соединения. Пожалуй, самая необходимая «фича», позволяющая защитить ваши данные от злоумышленников. Специальный туннель, через который Microsoft Edge Secure Network Service будет отправлять информацию, не даст хакерам получить доступ к пользовательским данным даже в том случае, если используется публичная сеть Wi-Fi.
  • Защита от онлайн-отслеживания. С помощью шифрования трафика прямо на Microsoft Edge разработчики планируют защитить пользователей от сбора сведений о посещённых веб-сайтах, который ведут интернет-провайдеры.
  • Защита данных геолокации пользователя. Как всем давно известно, рекламодатели любят использовать информацию о местонахождении пользователя, чтобы подсовывать ему релевантную рекламу. Microsoft Edge Secure Network выделяет виртуальный IP-адрес, затрудняющий вычисление реальной геолокации.
  • Бесплатный. Microsoft даёт пользователям 1 гигабайт бесплатных данных на каждый месяц, однако для этого надо войти в аккаунт Microsoft в браузере Edge.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru