



В DLP-системе СёрчИнформ КИБ реализовали поддержку macOS

В DLP-системе СёрчИнформ КИБ реализовали поддержку macOS

В DLP-системе СёрчИнформ КИБ реализовали поддержку macOS

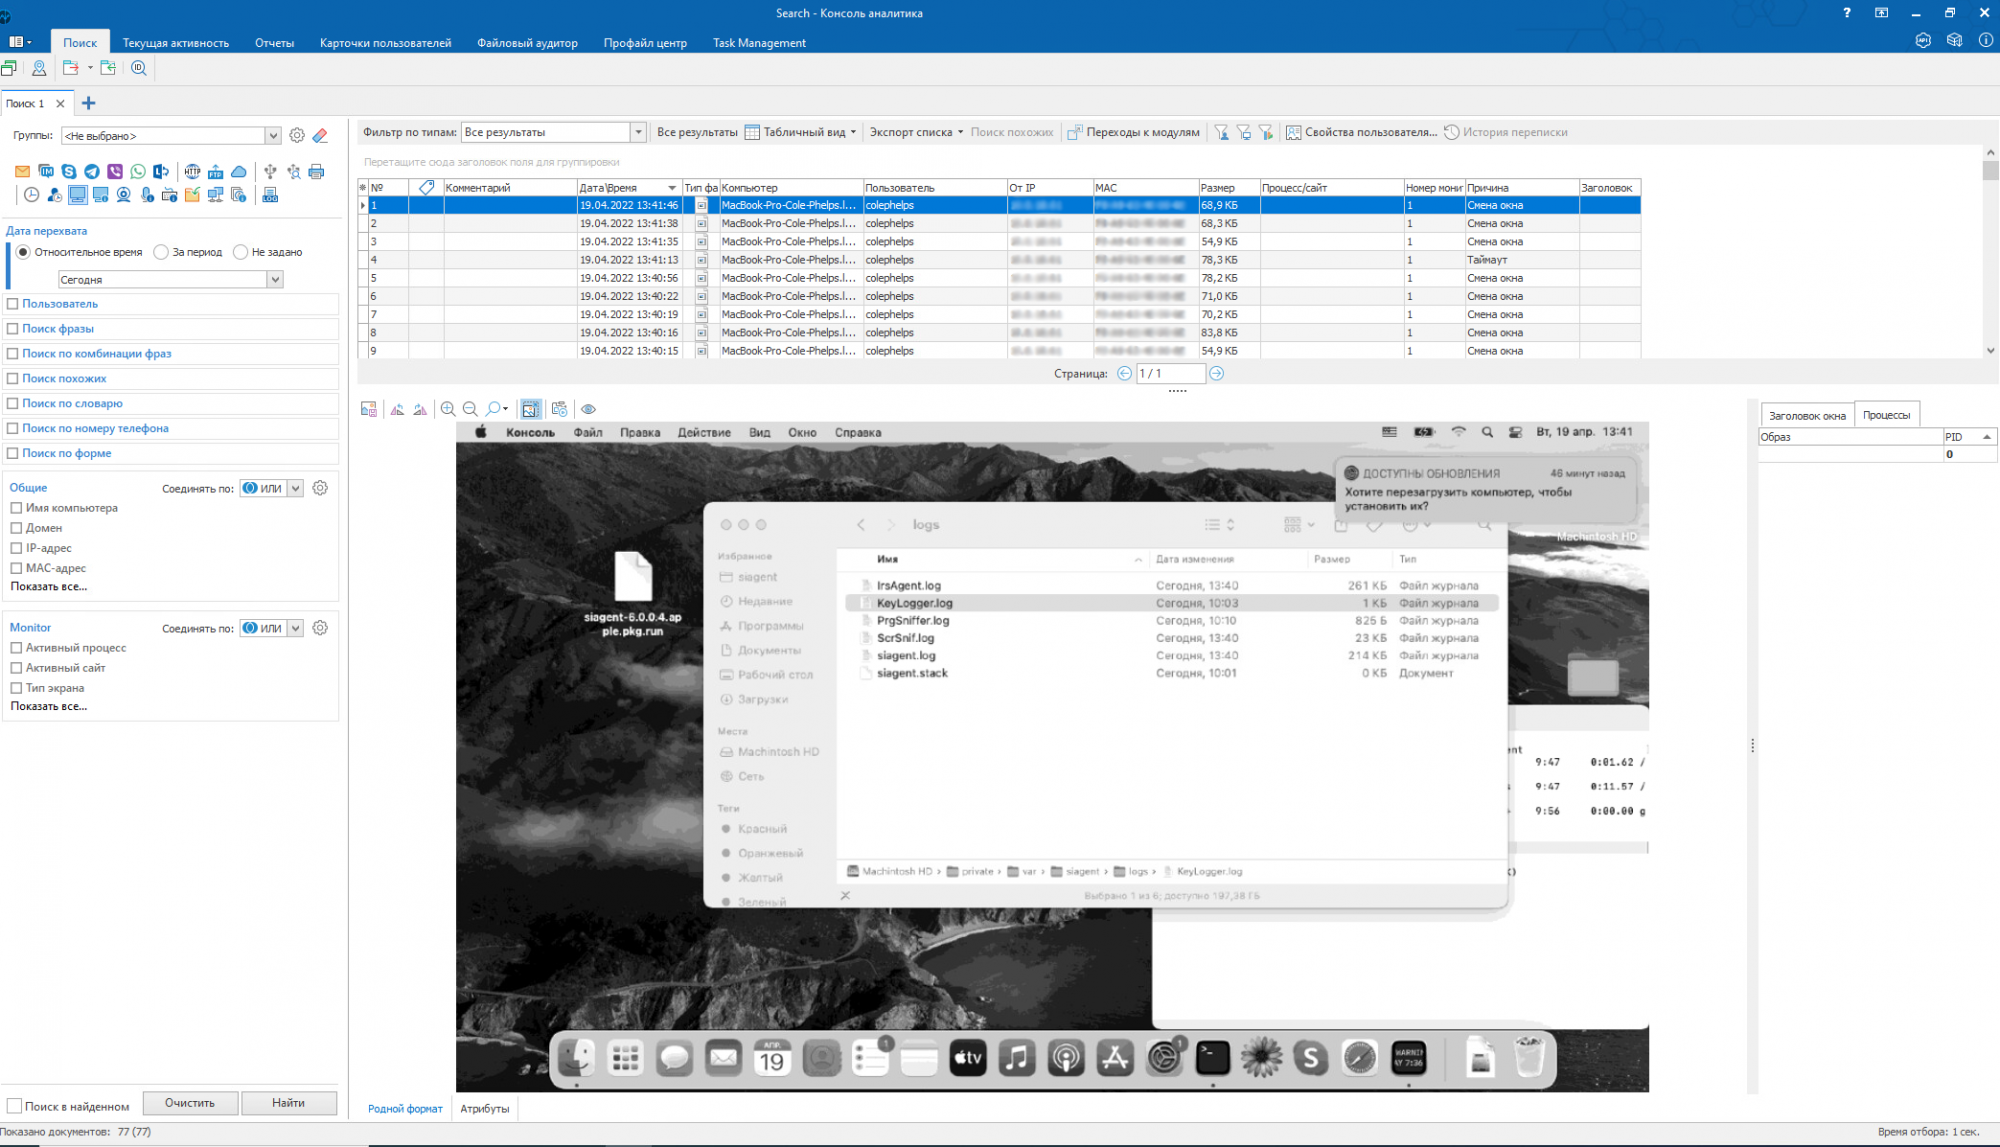
«СёрчИнформ», российский разработчик средств информационной безопасности, выпустил агент DLP-системы «СёрчИнформ КИБ» для контроля рабочих станций под управлением macOS. Это решает задачу защиты информации на устройствах Apple, которые ранее оказывались вне периметра контроля ввиду конструктивных особенностей ОС.

Первая версия КИБ для macOS обеспечивает контроль активности пользователей за ПК. В частности, благодаря модулям Keylogger, MonitorController и ProgramController ИБ-специалисты смогут: записывать и снимать скриншоты экранов по расписанию или в связи с заданными событиями; контролировать текст, вводимый с клавиатуры, и нажатие служебных клавиш; проводить мониторинг активности пользователей в приложениях и фиксировать работу фоновых процессов.

Для устройств на macOS доступны все преимущества КИБ в части поиска, расследования инцидентов и аналитики пользовательского поведения. Работает как автоматическое обнаружение нарушений с помощью политик безопасности, так и детализированный ручной поиск, чтобы изучить, что нарушители делали до, после и в момент инцидента. Снимки MonitorController позволят подкрепить расследования фотодоказательствами. А в отчетах ИБ-служба сможет отслеживать продуктивность и эффективность сотрудников, работающих на устройствах Apple.


«Мы реализуем новый функционал, отталкиваясь от практических задач клиентов. Поэтому уже давно работаем над тем, чтобы дать компаниям возможность защищать любые ПК, не только в Windows-инфраструктуре. В прошлом году, например, все инструменты КИБ стали доступны для Linux, в том числе для отечественных ОС. Поддержка macOS — следующий шаг, и мы уже готовы предложить полноценный контроль пользовательской активности», –комментирует руководитель отдела аналитики «СёрчИнформ» Алексей Парфентьев.

Для пользователей «СёрчИнформ КИБ» для macOS уже доступен продвинутый функционал в составе DLP: карточки пользователей, инцидент-менеджмент, более 30 шаблонов отчетов. Усилить защиту помогает интеграция с инструментами КИБ, которые не зависят от платформы: почтовым карантином и сервисом контроля веб-трафика, реализованным на уровне взаимодействия с почтовым или proxy-сервером. Такая связка минимизирует большинство рисков утечки данных. 

В ближайших релизах возможности КИБ для macOS еще вырастут, например, следующие версии будут поддерживать индексацию файловых хранилищ на ПК сотрудников. В перспективе возможности контроля macOS в КИБ сравняются с функционалом для Windows и Linux.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru