



Спамеры рассылают вредоносные письма от имени МГУ и других университетов

Спамеры рассылают вредоносные письма от имени МГУ и других университетов

Спамеры рассылают вредоносные письма от имени МГУ и других университетов

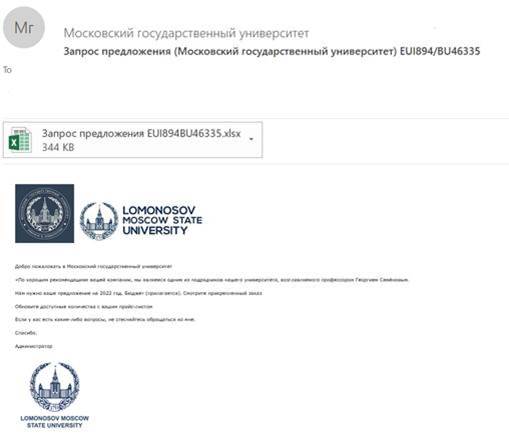
«Лаборатория Касперского» предупреждает о вредоносных рассылках, использующих названия известных ВУЗов. С начала года защитные решения ИБ-компании в среднем блокируют несколько десятков таких спам-писем в сутки, однако 13 апреля произошел мощный всплеск — в этот день было обнаружено около 2 тыс. поддельных сообщений в рамках текущей вредоносной кампании.

Рассылая свои приманки на адреса корпоративной почты, злоумышленники снабжают их логотипами уважаемых учебных заведений. Так, в Kaspersky зафиксировали нелегальное использование таких имен, как МГУ им. М. В. Ломоносова, Бухарестский университет, Рейнско-Вестфальский технический университет в Ахене, Университет Аристотеля в Салониках, Анкарский университет, Автономный университет штата Нуэво-Леон (Мексика), Католический университет Боливии.

Фальшивки оформлены как деловое предложение, с которым получателю предлагается ознакомиться, открыв прикрепленный архив или офисный документ с макросом. Иногда имя вложения намекает, что там содержится смета по проекту, описание заказа или прайс-лист.


На самом деле в этом файле скрывается вредонос, использующий уязвимость в устаревших версиях программ из набора Microsoft Office. С его помощью злоумышленники смогут загружать на машину жертвы дополнительные файлы, выкачивать конфиденциальные данные (пароли, документы), запускать выполнение команд для развития атаки.

«Для убедительности злоумышленники используют логотипы университетов и ссылаются на какого-либо известного сотрудника вуза, — комментирует Андрей Ковтун, руководитель группы защиты от почтовых угроз в «Лаборатории Касперского», — Однако при внимательном прочтении обнаруживается, что, во-первых, адрес, с которого пришло сообщение, часто не имеет отношения к университету. Во-вторых, несвязность текста наводит на мысль, что это автоматический перевод с другого языка — то, чего, скорее всего, не допустит представитель вуза. Более того, в рассылке часто используется классический прием спамеров — исполняемый файл с двойным расширением вроде .pdf.exe».

Рекомендации по профилактике заражений в этом случае просты:

  • не доверять письмам с незнакомых адресов, особенно когда речь идет о персональных данных или денежных переводах, а также при наличии подозрительных аттачей;
  • повышать уровень цифровой грамотности, в организациях — за счет тренингов, сфокусированных на социальной инженерии;
  • использовать надежные средства защиты электронной почты.
Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru