



Уязвимость в 7-Zip позволяет выполнять Windows-команды на уровне SYSTEM

Уязвимость в 7-Zip позволяет выполнять Windows-команды на уровне SYSTEM

Уязвимость в 7-Zip позволяет выполнять Windows-команды на уровне SYSTEM

В архиваторе с открытым исходным кодом 7-Zip найдена уязвимость, которую при атаке на Windows можно использовать для выполнения произвольных команд с привилегиями SYSTEM. Выпуск патча пока не планируется, автор находки предложил альтернативные меры защиты.

Согласно описанию на GitHub, уязвимость нулевого дня CVE-2022-29072 возникла из-за сочетания двух проблем — ошибки переполнения буфера и неправильной настройки прав библиотеки 7z.dll. Возможность для их использования открывается при перемещении файла .7z в область c подсказкой, отображаемой при открытии меню Help>Contents.

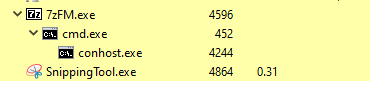
Если в такой файл вставить команду, она запустится в ходе выполнения 7zFM.exe как дочерний процесс и будет выполнена в режиме администратора.


Уязвимость проявляется только на платформе Windows, поэтому кураторы проекта 7-Zip склонны винить в ее появлении Microsoft HTML Helper (hh.exe). Автор находки, со своей стороны, уверен, что латать нужно сам архиватор, так как hh.exe лишь косвенно участвует в эксплойте — запускает выполнение внедренной команды.

Созданный исследователем PoC-код успешно работает на всех сборках 7-Zip версии 21.07. Пока не вышел патч (если он вообще появится), пользователям рекомендуется удалить файл 7-zip.chm, чтобы предотвратить эксплойт. В качестве альтернативы можно ограничить разрешения для 7-zip, оставив только чтение и запуск.

Подпишитесь на новости

Торвальдс высмеял запрет ИИ: тогда откажитесь и от компиляторов

Линус Торвальдс резко выступил против запрета использовать ИИ для описания изменений в ядре Linux. В ответ на предложение писать сообщения к коммитам вручную он саркастически предложил разработчику отказаться ещё и от компиляторов. Хотите доказать, что понимаете машину? Тогда пишите на ассемблере.

Свою позицию создатель Linux изложил в письме для разработчиков ядра от 13 октября.

Поводом стало предложение Лорана Пиншара: описания коммитов должны составлять люди, пусть и с помощью машинного перевода. По его мнению, это помогло бы отсеивать патчи от тех, кто просто пересылает ответы нейросети, не понимая результата. Если разработчик действительно разобрался в коде, объяснить изменения самостоятельно ему несложно.

Торвальдс такую логику не принял. Продолжая издевательскую аналогию, он предложил запретить и текстовые редакторы: нечего прятать ошибки набора за кнопкой Backspace. Доказывайте компетентность без удобных инструментов — раз уж решили измерять её таким способом.

Его требование к участникам проекта другое: стараться делать работу качественно и понимать, что именно они отправляют. Выбор инструмента сам по себе этого понимания не подтверждает и не отменяет.

При этом письмо не означает, что любой сгенерированный патч теперь можно бездумно тащить в ядро. Торвальдс прямо требует осмысленной работы от автора. Нейросеть может помочь написать код и пояснения, но должность ответственного за результат ей никто не выдавал.

RSS: Новости на портале Anti-Malware.ru