



Корейцев атакует троян BitRAT, выдающий себя за активатор Windows 10

Корейцев атакует троян BitRAT, выдающий себя за активатор Windows 10

Корейцев атакует троян BitRAT, выдающий себя за активатор Windows 10

Исследователи из AhnLab выявили новую киберкампанию — злоумышленники раздают троян удаленного доступа BitRAT с файлообменников, популярных в Южной Корее. Используемые при этом элементы социальной инженерии рассчитаны на любителей халявы: вредоносный загрузчик упакован вместе с левым верификатором лицензии Windows 10.

Активировать Windows можно двумя способами — с помощью цифровой лицензии или ключа продукта. При этом происходит привязка экземпляра к аккаунту пользователя Microsoft и конкретному оборудованию. Возможность получить Windows 10 бесплатно существует, но для апгрейда все равно нужна валидная лицензия, и многие стремятся обойти это препятствие с помощью неофициального активатора. В этом случае высока вероятность, что инструмент окажется зараженным.

Троянизированный софт, распространяемый в рамках новой BitRAT-кампании, был умышленно загружен в веб-хранилища, которые корейцы называют webhard. Эти потоковые сайты предоставляют пользователям возможность расшарить создаваемый контент с помощью прямых ссылок, публикуемых в соцсетях или Discord, и неизменно демонстрируют высокую посещаемость.

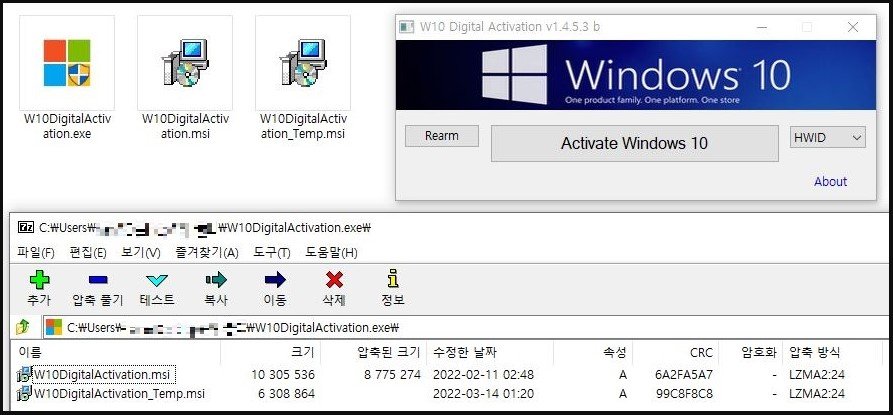
Разбор текущих атак показал, что раздаваемый таким образом запароленный файл Program.zip содержит некий инструмент W10DigitalActivation.exe — архив 7z SFX с двумя схожими по имени файлами. Один из них действительно оказался активатором Windows 10, притом работоспособным, а другой (W10DigitalActivation_Temp.msi) — зловредом.


При распаковке оба файла устанавливаются одновременно и работают в параллель, так что жертва даже не заподозрит подлог. Вредонос при этом подключается к своему серверу (адрес вшит в код) и скачивает BitRAT, прописывая его в папке временных файлов как Software_Reporter_Tool.exe. Загрузчик также обеспечивает RAT-трояну автозапуск при старте Windows и защиту от детектирования (вносит в список исключений Microsoft Defender), а потом удаляет себя из системы.

Зловред BitRAT — коммерческий софт, его продают на подпольных форумах и теневых маркетплейсах, притом за умеренную цену. Способ распространения покупатель выбирает сам, и троян может попасть в систему после открытия вредоносного письма, посещения взломанного сайта или запуска зараженного приложения.

Боевой арсенал BitRAT весьма разнообразен; вредонос умеет не только открывать удаленный доступ к зараженной системе, но и регистрировать клавиатурный ввод, получать доступ к веб-камере и микрофону, воровать информацию из браузеров и буфера обмена, запускать криптомайнер XMRig, обеспечивать проведение DDoS-атак.

Опциональный набор функций также включает обход UAC, отключение Защитника Windows, обеспечение скрытого доступа к рабочему столу (hVNC) и проброс трафика через SOCKS4 и SOCKS5 (UDP). Для коммуникаций BitRAT использует защищенные соединения (TLS 1.2) и Tor.

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru