



Пользователи веб-версии WhatsApp теперь могут проверить подлинность кода

Пользователи веб-версии WhatsApp теперь могут проверить подлинность кода

Пользователи веб-версии WhatsApp теперь могут проверить подлинность кода

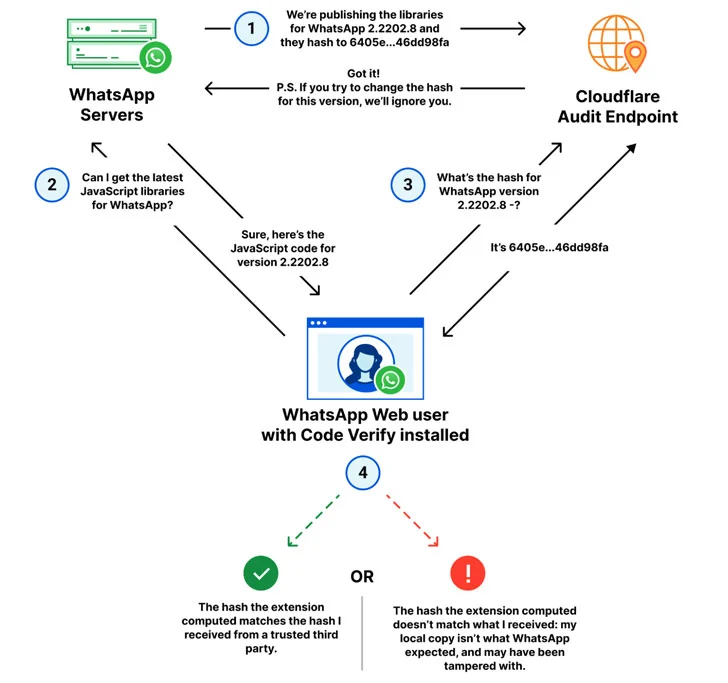
WhatsApp и Cloudflare объединились в рамках новой инициативы, получившей имя «Code Verify». Смысл этой кампании в том, чтобы у пользователей был надёжный способ удостовериться в подлинности десктопной версии мессенджера.

Code Verify доступна в виде расширений для браузеров Chrome и Edge, а также в форме аддона с открытым исходным кодом.

«Расширение Code Verify предназначено для автоматической верификации кода веб-версии мессенджера WhatsApp, которой люди пользуются в браузерах», — пишет Facebook в официальном заявлении.

Согласно замыслу, новый аддон должен подтверждать подлинность веб-приложения и исключать стороннее вмешательство вроде инъекции вредоносного кода. Разработчики также планируют выпустить аналогичное расширение для Firefox.

Cloudflare в этом случае обеспечивает сторонний аудит, цель которого — сравнить криптографический хеш JavaScript-кода веб-версии WhatsApp, который поставляется Meta, с тем кодом, который работает в браузере пользователя.


«Code Verify не будет читать или получать доступ к сообщениям, которые отправляют и получают пользователи. Мы даже не узнаем, скачали ли вы соответствующее расширение», — объясняют разработчики мессенджера в специальном FAQ.

«Наша идея состоит в том, чтобы сравнить хеши и в случае изменения или порчи файлов — детектировать это», — заявили со своей стороны в Cloudflare.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru