



Новая система сканирования кода на GitHub выявит больше уязвимостей

Новая система сканирования кода на GitHub выявит больше уязвимостей

Новая система сканирования кода на GitHub выявит больше уязвимостей

Крупнейший хостер ИТ-проектов GitHub запустил новую систему анализа кода, основанную на машинном обучении. Эта система, по словам разработчиков, будет автоматически выявлять большее число уязвимостей до того, как они попадут в конечный продукт.

Пока нововведение находится в стадии открытого бета-тестирования, на сегодняшний день оно доступно для репозиториев JavaScript и TypeScript. Пока сам GitHub называет новую систему сканирования экспериментальной.

«С новыми функциональными возможностями система сможет выдать разработчикам больше предупреждений о четырёх типичных проблемах в безопасности: межсайтовый скриптинг (XSS), внедрение пути, NoSQL- и SQL-инъекции», — пишут представители хостера.

«Эти четыре класса дыр можно назвать основными в экосистеме JavaScript / TypeScript. Мы считаем усовершенствованную систему сканирования ключом к написанию более безопасного кода. Детектирование большего числа уязвимостей поможет разработчикам сделать свой софт более безопасным».

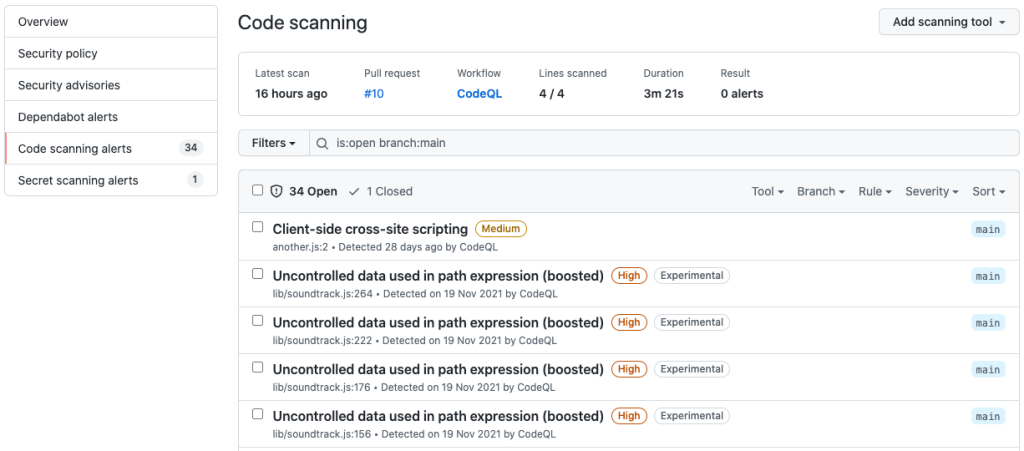
Все выявленные новой системой бреши будут отображаться во вкладке репозиториев «Security». Пока функция проходит фазу тестирования, обнаруженные ей проблемы будут помечаться  флагом "Experimental":

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru