



DLP-система СёрчИнформ КИБ научилась распознавать пользователей по лицам

DLP-система СёрчИнформ КИБ научилась распознавать пользователей по лицам

DLP-система СёрчИнформ КИБ научилась распознавать пользователей по лицам

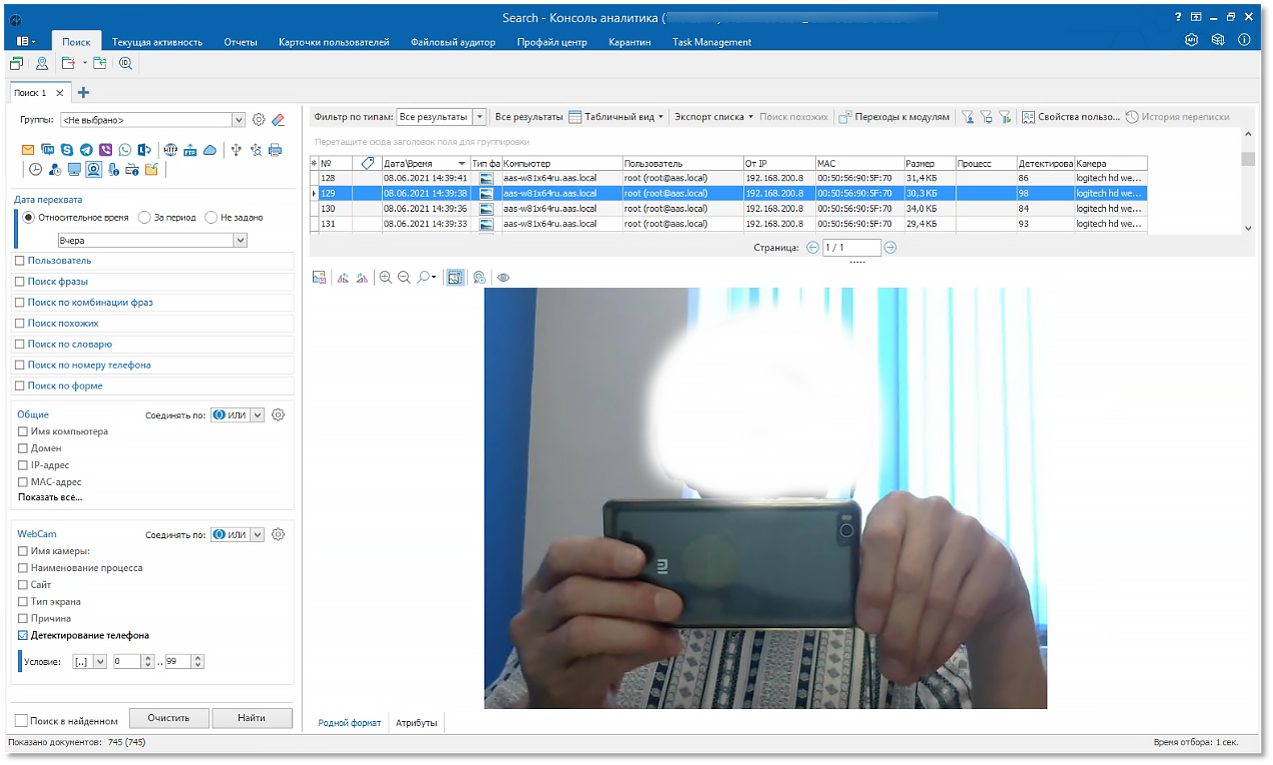
В «СёрчИнформ КИБ» появилась возможность решать две критически важные задачи для бизнеса: детектировать попытки фотографирования экрана и распознавать лицо пользователя за компьютером.

В новом релизе DLP-системы «СёрчИнформ КИБ» появился функционал, который позволяет детектировать попытки сфотографировать экран и распознавать пользователей по лицам. Система на основе контрольных снимков с веб-камеры определяет, что пользователь навел на монитор смартфон с камерой.

Модуль DLP-системы MonitorController собирает информацию об открытых сайтах и процессах, активных в момент съемки, поэтому при необходимости можно увидеть всю информацию о действиях сотрудника, которые произошли за время сбора данных. Благодаря другому обновлению – функции распознавания лиц, система идентифицирует, кто в момент потенциального нарушения находился за экраном компьютера.

Для этого «СёрчИнформ КИБ» сравнивает фотографию пользователя с базой фотографий сотрудников, которые хранятся в Active Directory. Если в учетную запись зашел кто-то другой, то специалист по безопасности получит уведомление об инциденте.

В программе можно увидеть, кто из пользователей воспользовался чужим ПК, узнать дату и время инцидента, а дальше с помощью детального анализа выяснить, чем занимался пользователь. В будущем на основе этого функционала можно будет реализовать возможность блокировать доступ в учетную запись, если лицо пользователя, вводящего логин и пароль, не соответствует личности владельца аккаунта.


«Благодаря анализу перехвата с применением методов машинного обучения «СёрчИнформ КИБ» теперь контролирует канал утечки, который до сих пор оставался «слепым пятном» у большинства отечественных и зарубежных DLP-систем. Теперь же система поможет справиться с этой проблемой в автоматическом режиме. Сочетание этого функционала с возможностью распознавания лиц – это долгожданная опция, потому что данные из DLP-системы о реальном виновнике инцидента могут стать доказательством в судебных делах о неправомерном доступе или разглашении конфиденциальной информации», — рассказал начальник отдела аналитики «СёрчИнформ» Алексей Парфентьев.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru