



DLP-система СёрчИнформ КИБ научилась распознавать пользователей по лицам

DLP-система СёрчИнформ КИБ научилась распознавать пользователей по лицам

DLP-система СёрчИнформ КИБ научилась распознавать пользователей по лицам

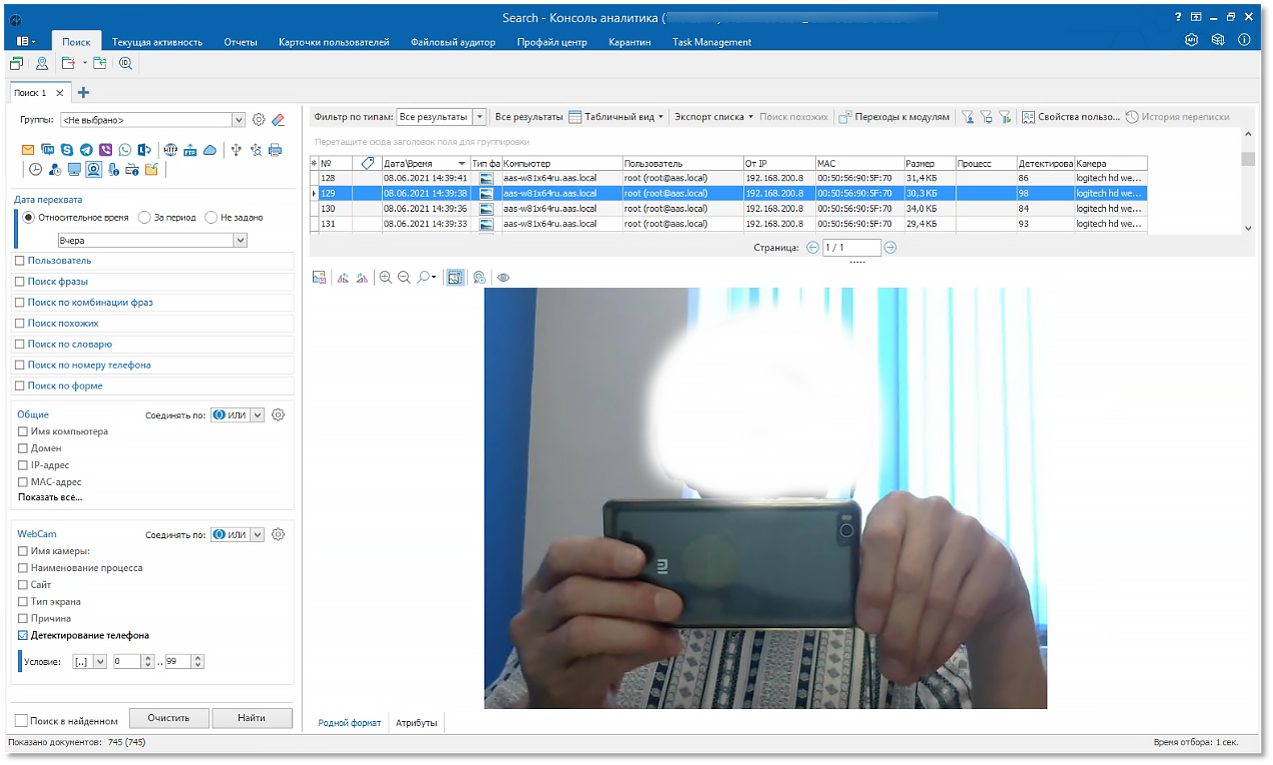
В «СёрчИнформ КИБ» появилась возможность решать две критически важные задачи для бизнеса: детектировать попытки фотографирования экрана и распознавать лицо пользователя за компьютером.

В новом релизе DLP-системы «СёрчИнформ КИБ» появился функционал, который позволяет детектировать попытки сфотографировать экран и распознавать пользователей по лицам. Система на основе контрольных снимков с веб-камеры определяет, что пользователь навел на монитор смартфон с камерой.

Модуль DLP-системы MonitorController собирает информацию об открытых сайтах и процессах, активных в момент съемки, поэтому при необходимости можно увидеть всю информацию о действиях сотрудника, которые произошли за время сбора данных. Благодаря другому обновлению – функции распознавания лиц, система идентифицирует, кто в момент потенциального нарушения находился за экраном компьютера.

Для этого «СёрчИнформ КИБ» сравнивает фотографию пользователя с базой фотографий сотрудников, которые хранятся в Active Directory. Если в учетную запись зашел кто-то другой, то специалист по безопасности получит уведомление об инциденте.

В программе можно увидеть, кто из пользователей воспользовался чужим ПК, узнать дату и время инцидента, а дальше с помощью детального анализа выяснить, чем занимался пользователь. В будущем на основе этого функционала можно будет реализовать возможность блокировать доступ в учетную запись, если лицо пользователя, вводящего логин и пароль, не соответствует личности владельца аккаунта.


«Благодаря анализу перехвата с применением методов машинного обучения «СёрчИнформ КИБ» теперь контролирует канал утечки, который до сих пор оставался «слепым пятном» у большинства отечественных и зарубежных DLP-систем. Теперь же система поможет справиться с этой проблемой в автоматическом режиме. Сочетание этого функционала с возможностью распознавания лиц – это долгожданная опция, потому что данные из DLP-системы о реальном виновнике инцидента могут стать доказательством в судебных делах о неправомерном доступе или разглашении конфиденциальной информации», — рассказал начальник отдела аналитики «СёрчИнформ» Алексей Парфентьев.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru