



Microsoft уничтожит вектор доставки вредоносов через макросы в Office

Microsoft уничтожит вектор доставки вредоносов через макросы в Office

Microsoft уничтожит вектор доставки вредоносов через макросы в Office

Microsoft сообщила о намерении усложнить процесс активации VBA-макросов, загруженных из Сети, в нескольких приложениях пакета Microsoft Office. Нововведение вступит в силу в начале апреля и, возможно, положит конец популярному методу распространения вредоносных программ.

Как известно, авторы многих зловредов — Emotet, TrickBot, Qbot, Dridex — используют макросы, встроенные в документы Office. Такой вектор отлично работает в фишинговых атаках. Именно поэтому Microsoft планирует наступить на горло киберпреступникам.

«Изменения затронут только определённые приложения из набора Office на Windows-компьютерах: Access, Excel, PowerPoint, Visio и Word. Новый принцип вступит в силу в версии 2203, релиз которой запланирован на начало апреля 2022 года», — объясняют представители техногиганта.

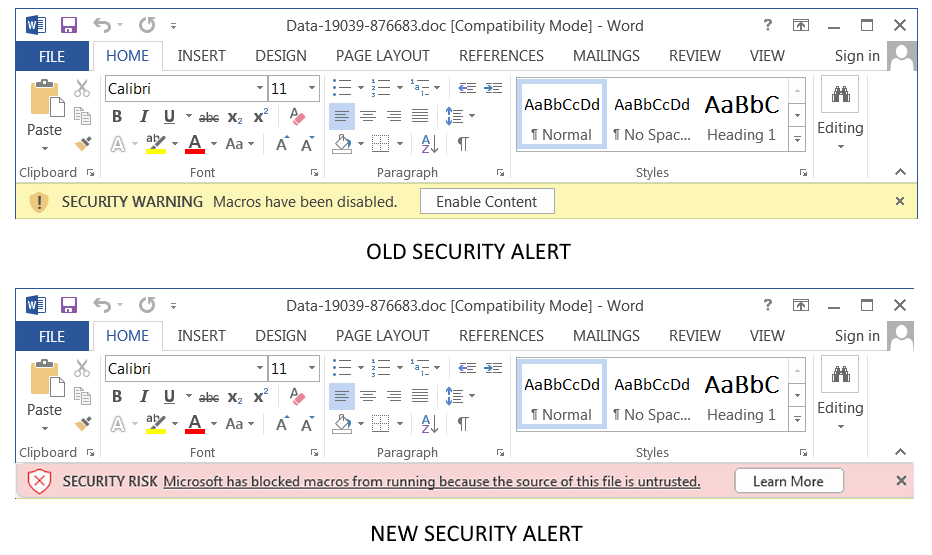
Ожидается, что с введением новых мер пользователи не смогут активировать макросы с помощью одного клика по специальной кнопке. Есть мнение, что это моментально подкосит часть кибератак на домашних и корпоративных пользователей.


«Мы продолжим совершенствовать пользовательский опыт по части работы с макросами. Например, в наших планах значительно затруднить возможность склонить жертву к запуску вредоносного кода», — заявили в Microsoft.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru