



Уязвимость 0-day в Argo CD грозит кражей секретов из приложений Kubernetes

Уязвимость 0-day в Argo CD грозит кражей секретов из приложений Kubernetes

Уязвимость 0-day в Argo CD грозит кражей секретов из приложений Kubernetes

В платформе Argo CD обнаружена уязвимость нулевого дня, позволяющая выйти за пределы экосистемы приложения, развернутого в Kubernetes, и украсть конфиденциальные данные из другой программы — например, сохраненные пароли или ключи API.

Декларативный GitOps-инструмент непрерывной доставки Argo CD упрощает и автоматизирует развертывание контейнеризованных приложений в кластерах Kubernetes, обеспечивая управление жизненным циклом в реальном времени. Эта популярная платформа с открытым исходным кодом обычно реализуется как облачный Kubernetes-контроллер, который непрерывно мониторит запущенные приложения, сравнивая текущий статус с тем, что определен в Git-репозитории.

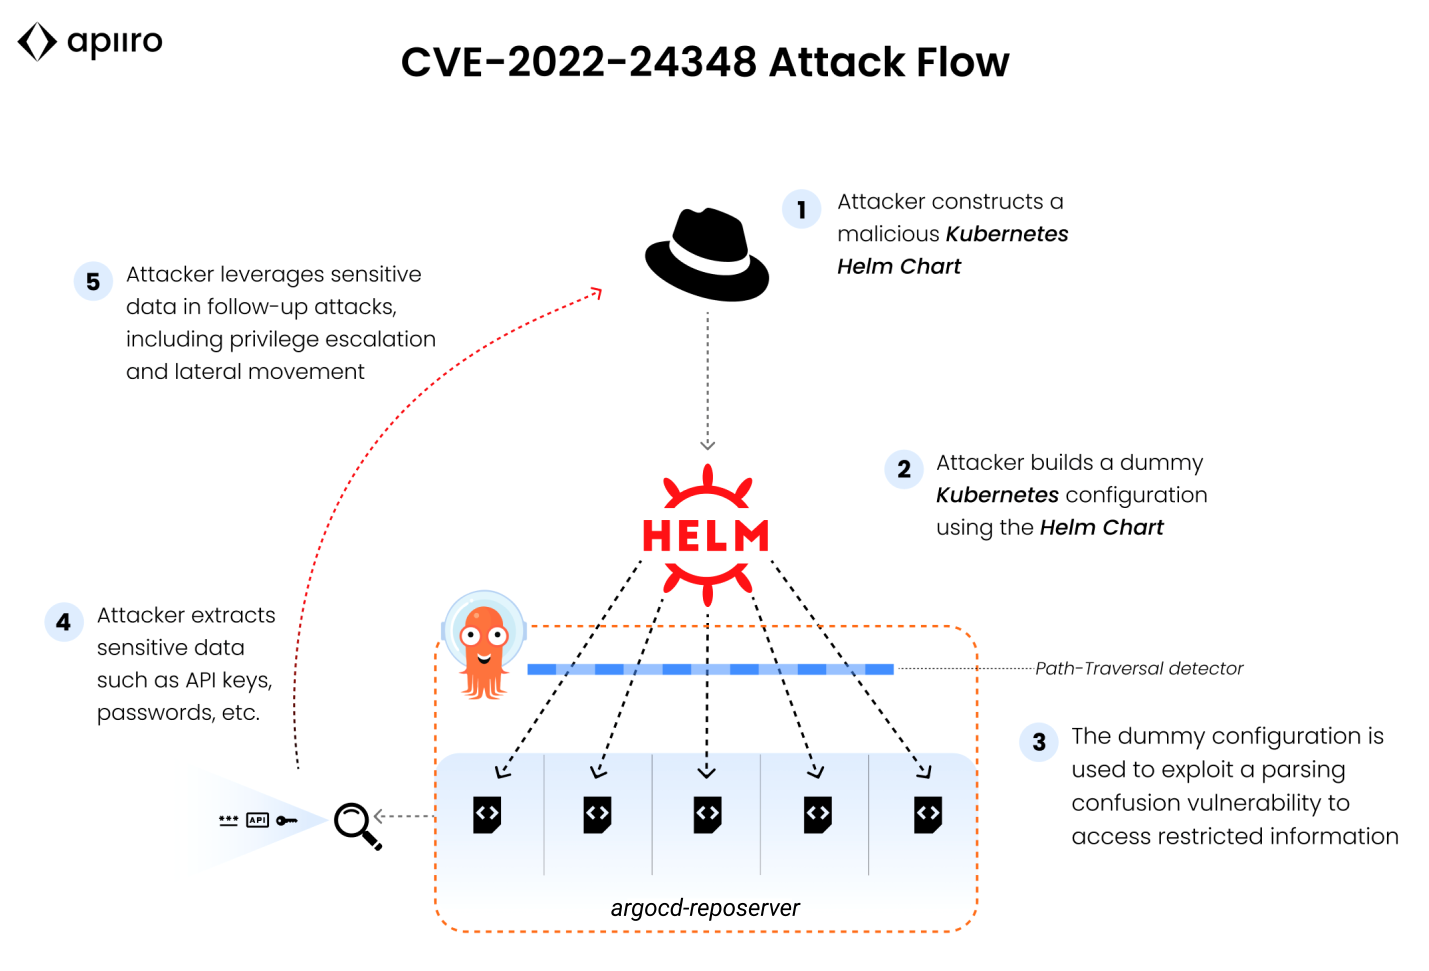
Уязвимость CVE-2022-24348 (7,7 балла CVSS) классифицируется как выход за пределы рабочего каталога. Согласно описанию, эксплойт осуществляется с помощью специально созданной Helm-диаграммы — файла YAML, который по сути является симлинком, указывающим на объект вне корневого каталога репозитория.


Загрузка вредоносной Helm Chart в систему Argo CD возможна лишь при наличии разрешения на создание или обновление приложений Kubernetes. Автор атаки также должен знать или угадать полный путь к целевому файлу values.yaml.

Успешный эксплойт позволяет раздобыть конфиденциальные данные, с помощью которых можно развить атаку на ресурсы организации. Патч для CVE-2022-24348 в Argo CD включен в состав сборок 2.3.0, 2.2.4 и 2.1.9.

Подпишитесь на новости

ИИ в России будет искать неплательщиков по дорожным камерам

Дорожные камеры получили новую работу: теперь они помогают искать автомобили неплательщиков. На Алтае тестируют программно-аппаратный комплекс «Гарпун» от Netvision, который сверяет номера машин с базами ФССП и ГИБДД. По словам разработчика, проверка занимает доли секунды.

О проекте компания рассказала ТАСС. Система может выявлять автомобили, связанные с задолженностями по алиментам, штрафам и коммунальным платежам.

Камера считывает госномер, ИИ ищет совпадение в базах и передаёт сигнал ответственному сотруднику. Сам «Гарпун» деньги со счёта не списывает.

Netvision называет комплекс полностью российской разработкой. В 2026-2027 годах технологию могут внедрить и в других регионах. Пока речь идёт о тестировании: показателей точности распознавания и результатов пилота в представленном сообщении нет.

Для приставов камеры уже давно стали чем-то большим, чем генератор штрафов за скорость. ФССП использует возможности «Безопасного города» для поиска должников и их машин, а также установления маршрутов передвижения.

Как пояснила «Российской газете» юрист Елена Ермохина, система распознаёт прежде всего автомобиль. Машина может принадлежать человеку с долгами, а управлять ею — кто-то другой.

Сигнал алгоритма также не создаёт универсального права остановить автомобиль: для действий полиции и приставов нужны предусмотренные законом основания.

Так что название у комплекса грозное, но юридические решения остаются за людьми.

RSS: Новости на портале Anti-Malware.ru