



RCE-баг в Dark Souls 3 позволяет получить контроль над компьютером геймера

RCE-баг в Dark Souls 3 позволяет получить контроль над компьютером геймера

RCE-баг в Dark Souls 3 позволяет получить контроль над компьютером геймера

В популярной видеоигре Dark Souls 3 нашли опасную уязвимость, способную привести к удалённому выполнению кода на компьютерах геймеров. По словам специалистов, эксплуатация бреши позволит атакующим получить полный контроль над устройствами пользователей.

Согласно сообщению Dexerto, уязвимость опасна только для онлайн-игроков, но при этом она может также затрагивать Dark Souls, Dark Souls 2 и даже готовящуюся к выходу Elden Ring.

Судя по всему, для бреши уже есть рабочий эксплойт, который можно было наблюдать в действии на стриме одного из пользователей Twitch — The__Grim__Sleeper. На отметке в 1:20:22 игра вылетает, а The__Grim__Sleeper слышит голос программы Microsoft, переводящей текст в речь, критикующий его стиль игры.

Позже стример сообщил о несанкционированном запуске оболочки Microsoft PowerShell, что может указывать на то, что некий «хакер» выполнил скрипт, который и привёл к активации софта для перевода текста в речь.

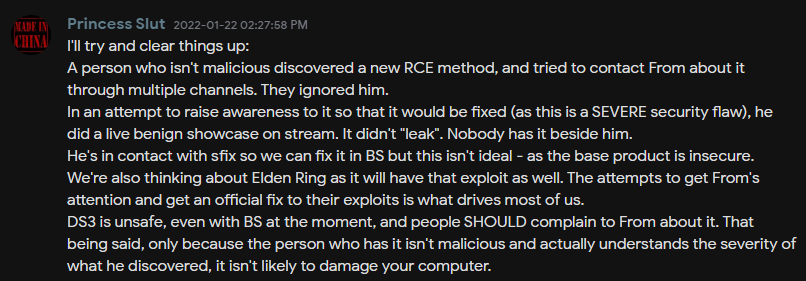
К счастью, у этого «хакера» не было намерения использовать уязвимость в злонамеренных целях, судя по опубликованному скриншоту в Discord-канале SpeedSouls. По словам самого «хакера», он пытался связаться с представителями компании FromSoftware, разрабатывающей Dark Souls, и сообщить им об уязвимости, но столкнулся с полным игнором.


Тогда, чтобы как-то привлечь внимание к проблеме, находчивый исследователь начал эксплуатировать брешь на стримах популярных геймеров. Если бы это был реальный киберпреступник, компьютеры многих игроков могли оказаться в опасности. Пока любителям серии Dark Souls остаётся ждать официального патча. Возможно, стоит каждый раз взвешивать необходимость выхода в онлайн.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru