



Uber игнорирует уязвимость, позволяющую отправлять письма с Uber.com

Uber игнорирует уязвимость, позволяющую отправлять письма с Uber.com

Uber игнорирует уязвимость, позволяющую отправлять письма с Uber.com

Уязвимость почтовой системы Uber позволяет практически любому отправлять электронные письма от лица сервиса поиска, вызова и оплаты такси. Эксперты в области кибербезопасности предупреждают, что злоумышленники могут использовать эту брешь для рассылки писем тем 57 млн пользователей и водителей, чьи данные утекли в 2016 году.

Суд по всему, представители Uber в курсе данной проблемы, однако американская корпорация решила пока игнорировать уязвимость. Первым баг почтовой системы обнаружил Сиф Элсаллами, независимый исследователь.

Если киберпреступники воспользуются брешью, у них появится возможность отправлять электронные письма с серверов Uber. При этом такие письма будут выглядеть абсолютно легитимно и обойдут любые спам-фильтры.

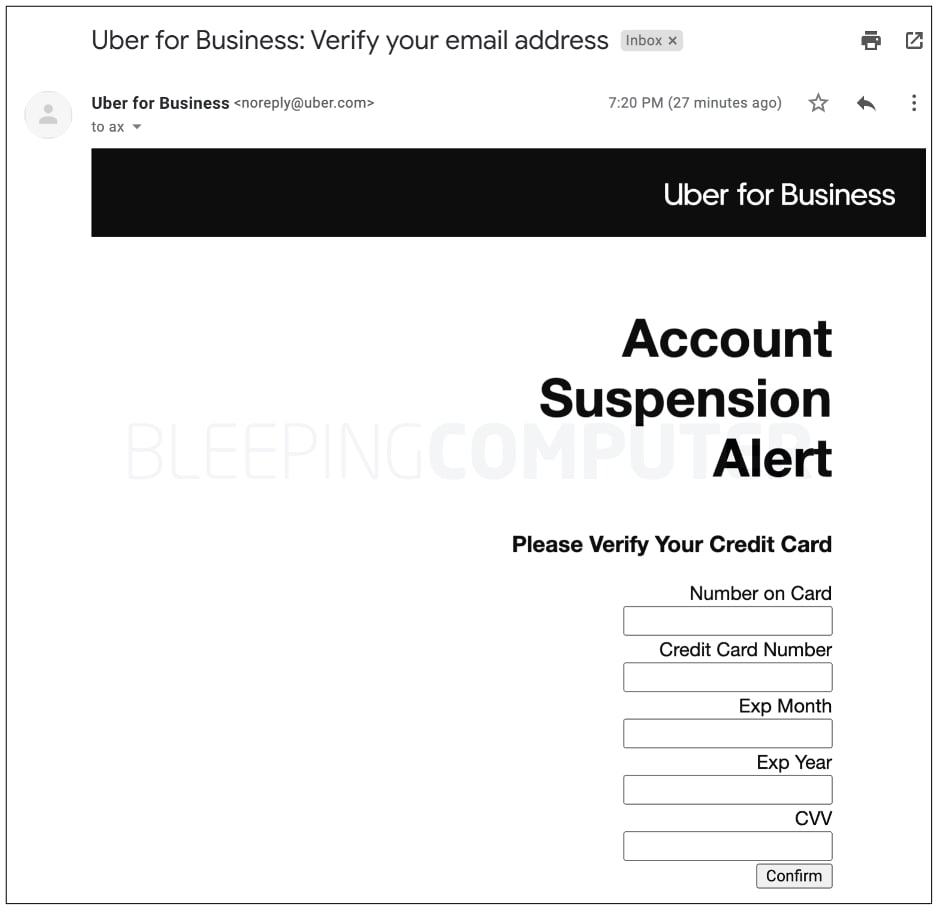
В качестве подтверждения подобной эксплуатации Элсаллами отправил тестовой письмо сотрудникам издания BleepingComputer. После этого стало понятно, что обычный пользователь никогда не сможет отличить такую корреспонденцию от официальных писем Uber.


В демонстрационном имейле исследователь попросил получателя предоставить данные своей банковской карты. Если бы такое письмо получил неподготовленный пользователь, он почти наверняка предоставил бы запрашиваемую информацию.

Элсаллами уведомил об уязвимости американскую корпорацию через HackerOne, однако его сообщение отклонили, поскольку оно находится «вне рамок» программы по поиску проблем в безопасности.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru