



Сотрудники ИКЕА столкнулись с внутренней фишинговой рассылкой

Сотрудники ИКЕА столкнулись с внутренней фишинговой рассылкой

Сотрудники ИКЕА столкнулись с внутренней фишинговой рассылкой

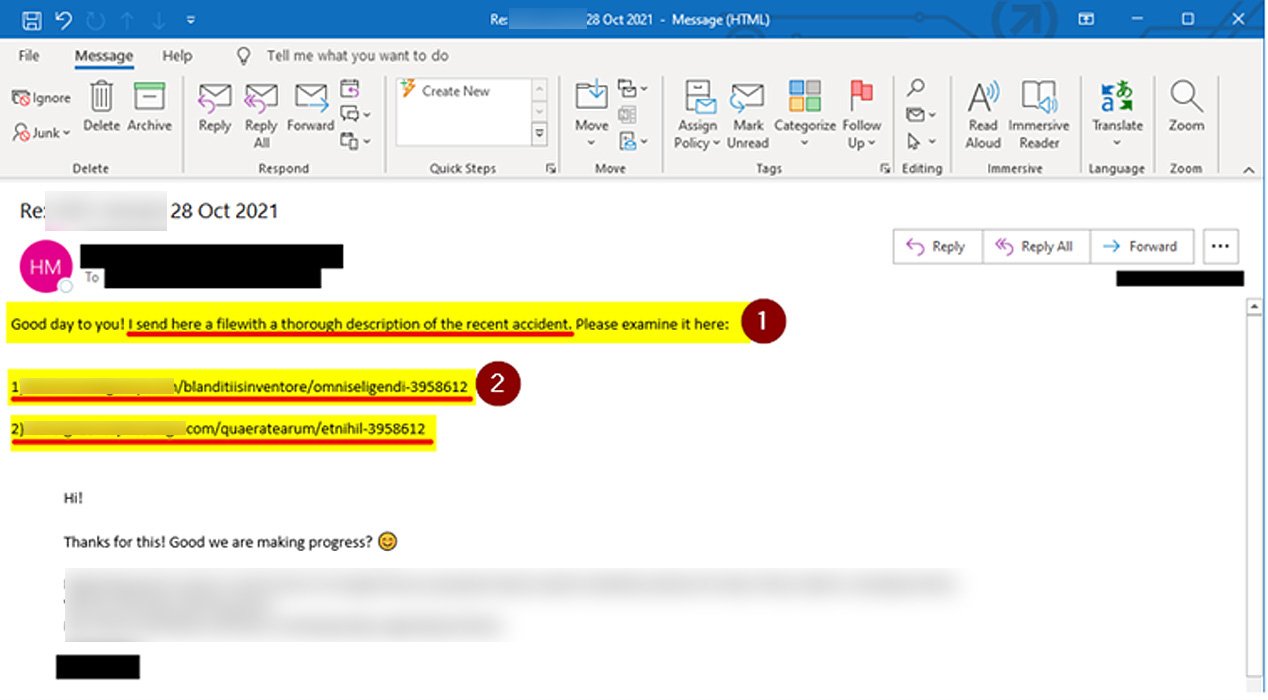
Шведская компания ИКЕА, занимающаяся продажей мебели и товаров для дома, столкнулась с кибератакой. Злоумышленники организовали внутренние фишинговые рассылки, нацеленные на сотрудников ИКЕА, и использовали для этого перехваченные цепочки электронных писем.

Учитывая, что атакующие задействовали реальные корпоративные письма, сотрудникам сложно было не клюнуть на уловку. Как известно, преступники использовали скомпрометированные системы деловых партнёров и поставщиков ИКЕА.

Другими словами, сотрудники шведской компании видели в ящике письма непосредственно от тех, с кем уже ранее велась переписка. Более того, часто фишинговые сообщения приходили в ответ на уже существующую цепочку писем.

ИТ-отдел ИКЕА предупредил работников, что в рассылке содержатся ссылки, заканчивающиеся семью цифрами. Служащим посоветовали не только не переходить по URL, но и в принципе не открывать писем. Обо всех подобных рассылках ИТ-специалисты наказали сообщать через чат Microsoft Teams.


Вся эта кампания киберпреступников началась с эксплуатации уязвимостей ProxyShell и ProxyLogin и компрометации серверов Microsoft Exchange. После получения доступа к серверу атакующие использовали его для отправки фишинговых сообщений в уже существующие цепочки писем.

Изучив сами сообщения и содержащиеся в них ссылки, специалисты BleepingComputer выяснили, что злоумышленники пытаются перенаправить жертв на загрузку архива с именем «charts.zip», в котором хранится вредоносный Excel-документ.

При открытии этот документ предлагал получателю «разрешить выполнение контента», после чего запускался вредоносный макрос. Последний скачивает с удалённого сайта файлы besta.ocx, bestb.ocx, и bestc.ocx и сохраняет их в директории C:\Datop.

Похожие методы используют операторы трояна Qbot (также QakBot и Quakbot) и знаменитого Emotet.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru