



Новый Linux-троян прячется в cron jobs с некорректной датой

Новый Linux-троян прячется в cron jobs с некорректной датой

Новый Linux-троян прячется в cron jobs с некорректной датой

Команда датских экспертов из компании Sansec обнаружила новый троян для Linux, открывающий операторам удалённый доступ к системе жертвы. Отличительной чертой этого вредоноса является практически незаметная активность за счёт использования запланированных задач.

Эти отложенные команды или cron jobs содержали некорректную дату запуска — 31 февраля. Сам троян, получивший имя CronRAT, на текущий момент атакует онлайн-магазины, а также крадёт данные банковских карт с помощью помещённого на Linux-серверы веб-скиммера.

Специалисты не зря называют CronRAT сложным зловредом, а его создателей изобретательными, поскольку трояну удаётся обходить детектирование большинством антивирусных движков.

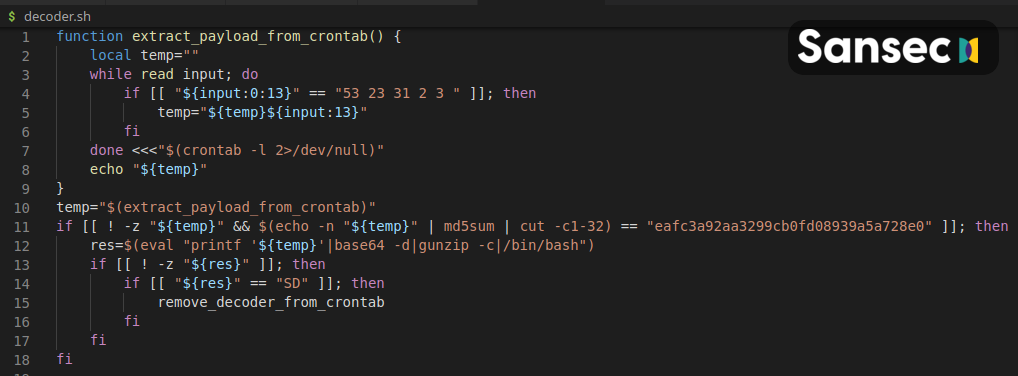
Как уже отмечалось выше, для сокрытия активности в системе CronRAT использует систему планирования задач в операционной системе Linux. Авторы вредоноса специально задали несуществующую дату выполнения команды — 31 февраля. Как отметили в Sansec, в именах запланированных задач троян прячет «сложную Bash-программу».

«CronRAT добавляет определённое число задач с интересной датой — 52 23 31 2 3. Несмотря на то что эти строки синтаксически верны, они сгенерируют ошибку при выполнении», — объясняют исследователи.

«Тем не менее ошибки не произойдёт, поскольку дата их планируемого запуска — 31 февраля».


Файлы трояна обфусцированы множественными слоями, а его код содержит команды для самоликвидации. Кроме того, вредонос использует кастомный протокол для связи с командным сервером. Присутствие CronRAT зафиксировали на сайтах онлайн-магазинов по всему миру. Троян внедрял в веб-страницы специальный скрипт, перехватывающий платёжную информацию покупателей.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru