



Баги в чипах MediaTek угрожают прослушкой 37% Android-смартфонов

Баги в чипах MediaTek угрожают прослушкой 37% Android-смартфонов

Баги в чипах MediaTek угрожают прослушкой 37% Android-смартфонов

В однокристальных системах (System-on-a-Chip, SoC) от MediaTek исследователи нашли несколько уязвимостей, позволяющих злоумышленнику повысить права и даже выполнить вредоносный код в прошивке аудиопроцессора. С помощью этих дыр атакующий может прослушивать ничего неподозревающих пользователей Android.

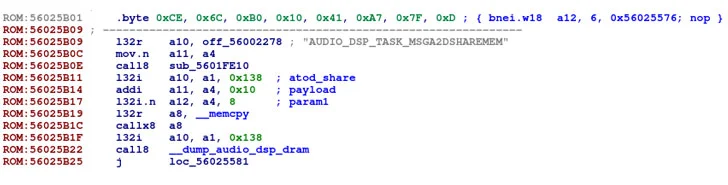
Проблемным оказался цифровой сигнальный процессор (digital signal processor, DSP). Команда Check Point Research провела обратный инжиниринг, который помог выявить уязвимости, приводящие к повышению привилегий Android-приложения.

«Злоумышленник может использовать специальное вредоносное межпроцессорное сообщение, которое приведёт к выполнению кода в DSP-прошивке», — объясняет суть проблемы Слава Макавеев из Check Point.

«Поскольку у этой прошивки есть доступ к потоку аудиоданных, атакующий в итоге сможет прослушивать жертву».

В общей сложности эксперты выявили три уязвимости: CVE-2021-0661, CVE-2021-0662 и CVE-2021-0663. В сущности, это возможность переполнения буфера в аудиокомпоненте DSP. Список затронутых чипсетов выглядит так: MT6779, MT6781, MT6785, MT6853, MT6853T, MT6873, MT6875, MT6877, MT6883, MT6885, MT6889, MT6891, MT6893 и MT8797.

В зоне риска находятся пользователи мобильных устройств бюджетного и среднего классов, работающих на Android версий 9.0, 10.0 и 11.0.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru