



Хакеры взломали почтовый сервер ФБР и разослали страшилку о кибератаке

Хакеры взломали почтовый сервер ФБР и разослали страшилку о кибератаке

Хакеры взломали почтовый сервер ФБР и разослали страшилку о кибератаке

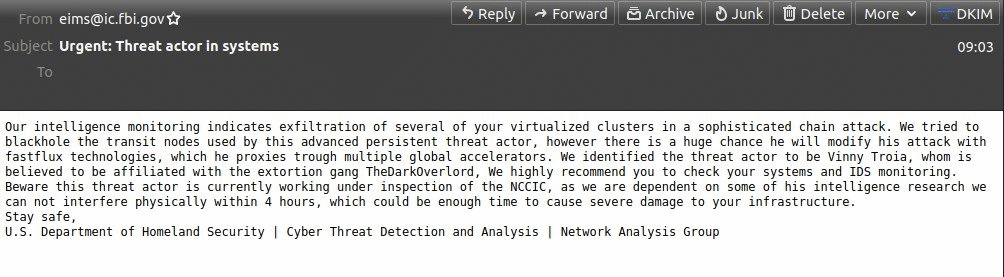
Группа киберпреступников, которых пока не удалось идентифицировать, взломала официальные почтовые серверы ФБР, а затем использовала их рассылки спама. В отправленных письмах шла речь о мифической кибератаке.

Атакованный имейл-сервер сотрудники ФБР использовали для некоей системы оповещения. Об этом сообщил Карел Биттер из Spamhaus, который первым обнаружил факт взлома. Биттер также отметил, что компания сразу отправила ФБР соответствующее уведомление, однако орган внутренней разведки уже знал о киберинциденте.

В результате шквал звонков и писем от обеспокоенных организаций буквально наводнил офисы ФБР — все хотели узнать подробности выдуманной кибератаки, о которой сообщалось в отправленных злоумышленниками имейлах.

Несмотря на очевидно вымышленный повод, мошеннические электронные письма вызвали панику, поскольку смогли пройти проверки SPF и DKIM, а это значило лишь одно: имейлы были отправлены с подлинных серверов ФБР.

Тем не менее содержимое писем представляло собой откровенный вздор, на что указывало, например, большое количество грамматических ошибок, которое бы никогда не допустили сотрудники ФБР в столь важном уведомлении.

Кроме того, в сообщениях упоминался Винни Троя, основатель NightLion Security. Отправленные письма гласили, что именно Троя стоит за «сложной цепочкой кибератак». Стоит отметить, что Троя в своё время написал книгу, в которой есть информация о кибергруппировке TheDarkOverlord.


Как бы то ни было, представители ФБР уже подтвердили факт взлома и отметили, что расследование инцидента идёт полным ходом.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru