



Вышел Tor Browser 11 с новым интерфейсом и отказом от поддержки V2

Вышел Tor Browser 11 с новым интерфейсом и отказом от поддержки V2

Вышел Tor Browser 11 с новым интерфейсом и отказом от поддержки V2

Разработчики Tor Project выпустили версию Tor Browser 11.0, которая отметилась новым интерфейсом и прекращением поддержки второго поколения луковой маршрутизации (V2). Ожидается, что отказ от V2 положительно скажется на конфиденциальности пользователей.

Новую версию Tor можно скачать с официального сайта Tor Project или же зайти в меню браузера > Help > About Tor Browser.

Поскольку Tor Browser 11 использует Firefox ESR версии 91, пользователи теперь смогут насладиться обновлённым интерфейсом с новыми иконками, панелью инструментов, меню, диалогами и видом вкладок.


Однако наиболее важным нововведением стал отказ от поддержки луковой маршрутизации второго поколения. Это значит, что браузер больше не воспринимает TOR-ссылки, использующие короткие 16-символьные имена хостов.

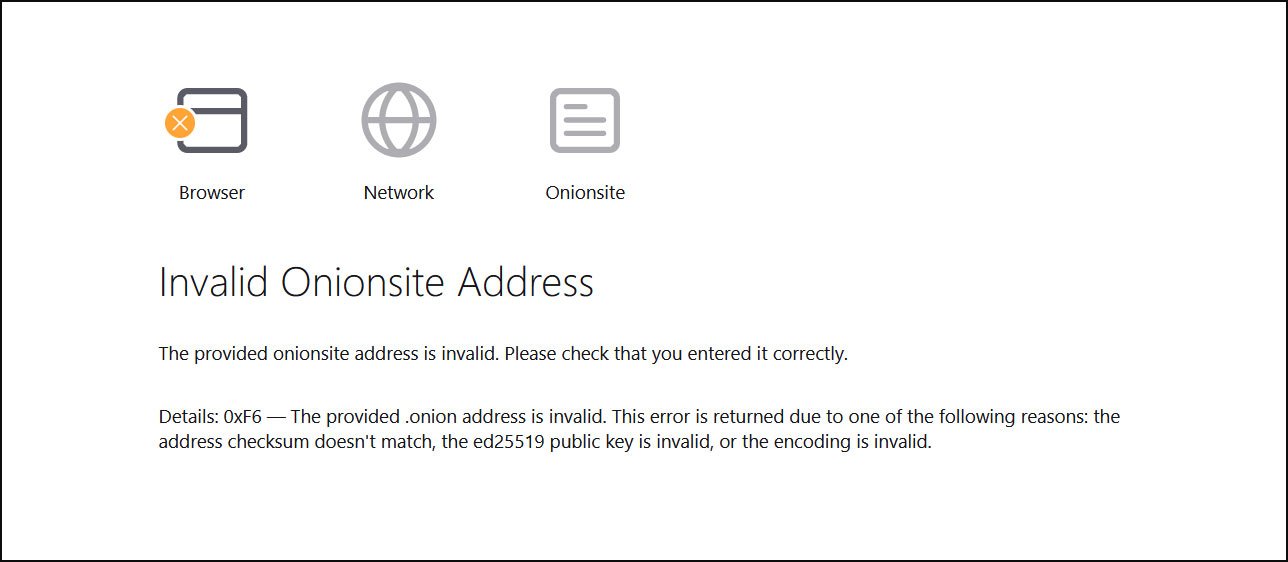
При попытке открыть V2 браузер Tor отобразит пользователю сообщение «Invalid Onionsite Address» и выдаст ошибку с кодом 0xF6.


Помимо этого, разработчики устранили ряд багов в Tor 11. Например, девелоперы разобрались с проблемой рендеринга шрифтов, отсутствующей функциональностью на macOS и сбоями при включённом режиме приватного просмотра.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru