


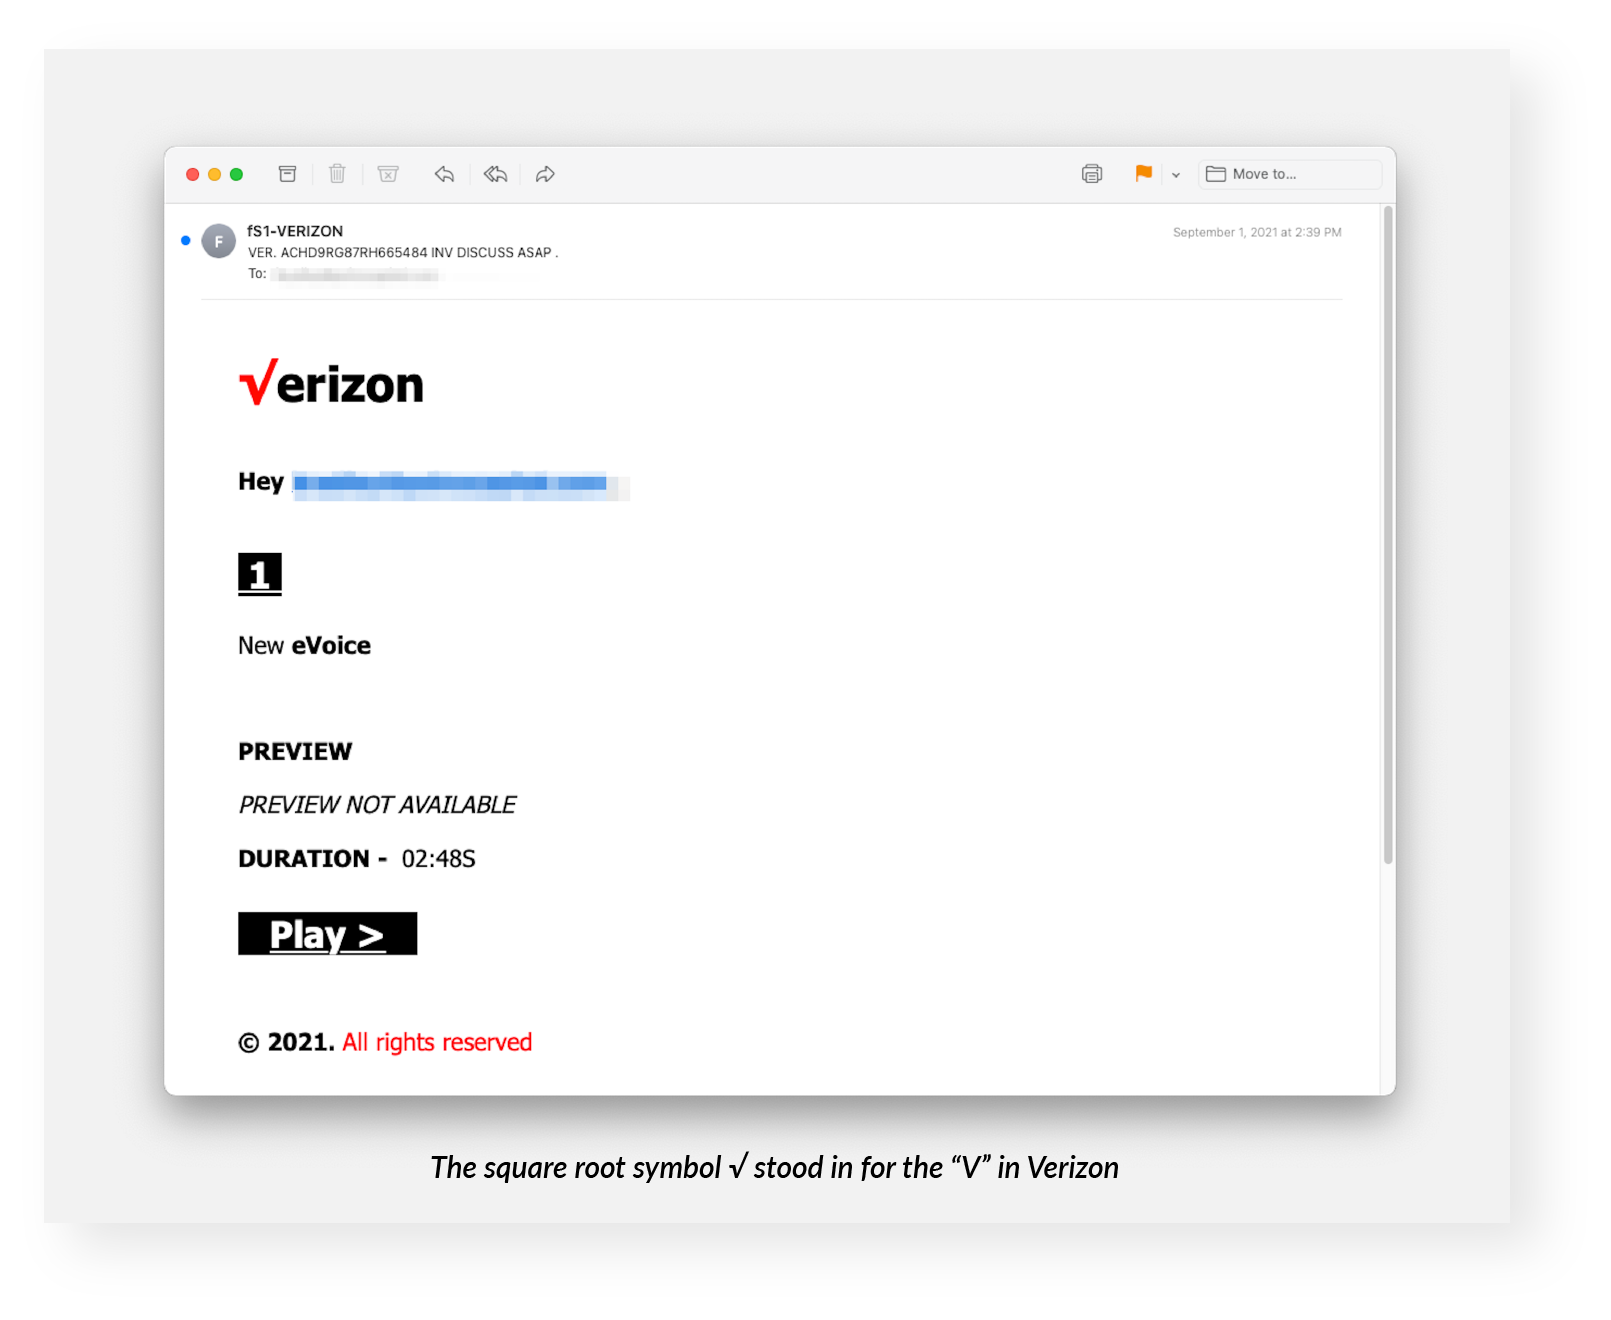

Фишеры позаимствовали имя Verizon, заменив букву математическим символом

Фишеры позаимствовали имя Verizon, заменив букву математическим символом

Фишеры позаимствовали имя Verizon, заменив букву математическим символом

При разборе недавней имейл-атаки, нацеленной на сбор учетных данных пользователей Microsoft 365, эксперты американской ИБ-компании INKY обнаружили не совсем обычный трюк, призванный ввести в заблуждение получателей фишинговых писем. Имя Verizon на скопированном логотипе в поддельном послании слегка искажено за счет использования спецсимволов.

Разосланные с Gmail сообщения мошенников имитировали уведомление о новой голосовой почте. В тело письма была встроена кнопка Play, привязанная к сайту фишеров.


Как отметили специалисты, логотип телеком-провайдера, позаимствованный фишерами, воспроизведен не совсем точно: вместо заглавной «V» подставлен знак квадратного корня. Исследователям встретились и другие варианты замены этой буквы — обозначение оператора Гамильтона (∇), Юникод-символ «галочка».

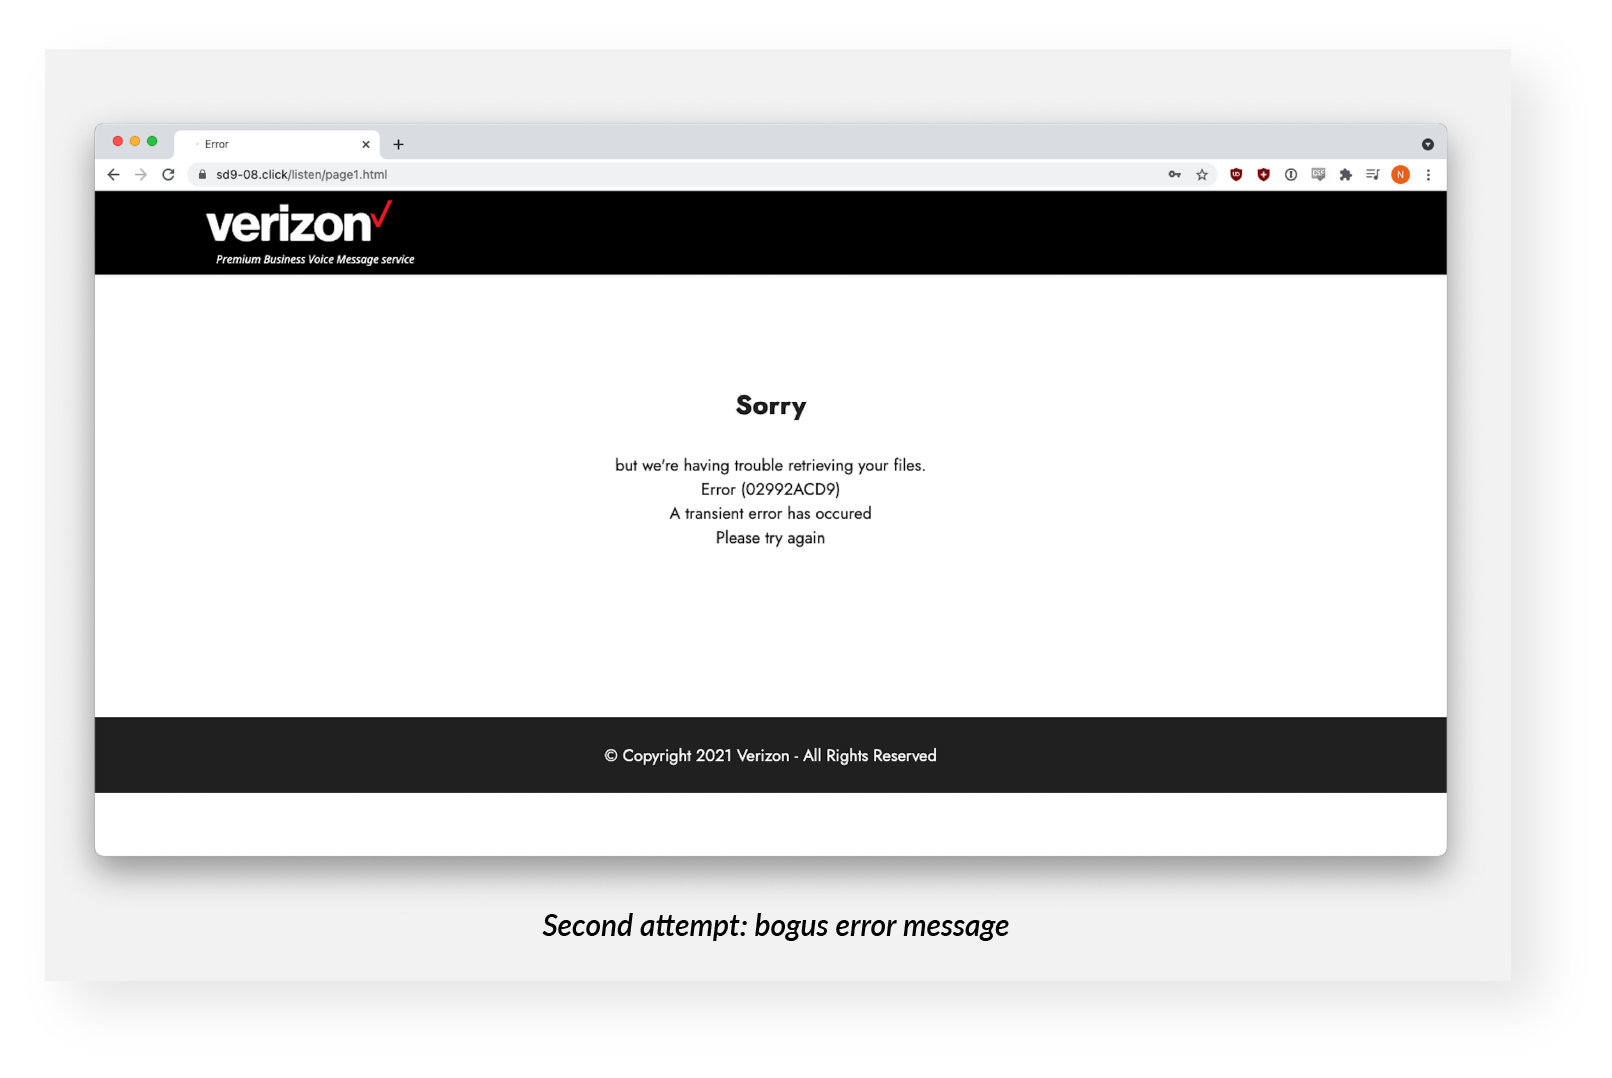
Фишинговый портал, созданный месяц назад, достаточно убедительно копировал сайт Verizon — на сей раз с корректным логотипом компании: мошенникам удалось украсть элементы HTML и CSS, используемые оригиналом. Подлог выдавало только имя домена в адресной строке браузера — sd9-08[.]click (регистратор Namecheap уже его аннулировал).

Поддельная страница предлагала визитеру прослушать обещанное сообщение, используя учетную запись Office365. Как оказалось, первая попытка авторизации на поддельной странице входа Microsoft возвращает ошибку «неверный пароль», а повтор — фальшивое сообщение о невозможности получить нужные файлы.


На этом процедура «аутентификации» заканчивалась, а мошенники получали искомые данные, да еще и прошедшие «контроль качества» — жертва сама подтвердила их корректность повторным вводом.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru