



Apple пытается объяснить минусы sideloading на примере Android

Apple пытается объяснить минусы sideloading на примере Android

Apple пытается объяснить минусы sideloading на примере Android

Apple опубликовала исследование, посвящённое рискам загрузки и установки приложений для iOS из сторонних источников (Sideloading). Как отмечает корпорация, владельцы iPhone не могут рассчитывать на конфиденциальность и безопасность при использовании неофициальных магазинов софта.

На сегодняшний день у пользователей продукции Apple есть лишь один надёжный источник, из которого можно скачать приложения — App Store. Мы сейчас не говорим об обходных путях вроде джейлбрейка, а рассматриваем лишь подход техногиганта из Купертино.

На самом деле, на Apple уже давно давят с просьбой реализовать sideloading, но компания пока стоит на своём: «такой подход навредит конфиденциальности и безопасности, которыми так славится iPhone».

В качестве примера плохой реализации Apple приводит платформу Android и указывает на то, что iOS может скатиться на тот же уровень, если позволит пользователям устанавливать софт из сторонних источников.

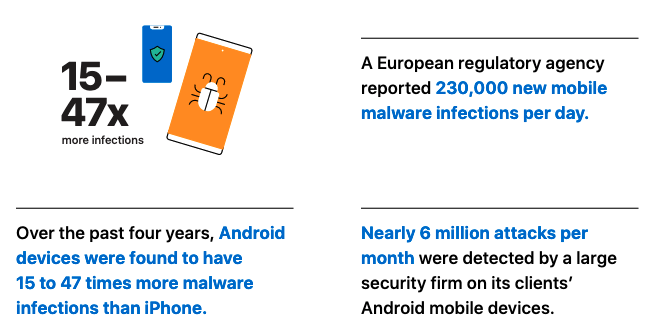
Купертиновцы собрали (PDF) около 150 отчётов и новостных заметок от специалистов в области кибербезопасности за период с 2014 по 2021 год, чтобы показать, насколько Android-смартфоны хуже защищены. Например, два исследования Nokia демонстрируют, что Android-девайсы сталкиваются с вредоносами в 15-47 раз чаще, чем iPhone.

Также Apple упомянула отчёт «Лаборатории Касперского», в котором упоминается детектирование 5,6 миллионов вредоносных инсталляционных пакетов для системы Android.


Если разрешить загрузку приложений из сторонних магазинов, киберпреступникам станет легче атаковать пользователей, считают в Apple. Владельцы таких магазинов не так тщательно проверяют размещённый софт (если вообще проверяют).

Подпишитесь на новости

Apple закрыла 329 дыр, включая доступ к камере iPhone без разрешения

Apple выпустила большую порцию патчей для iPhone, iPad и macOS. Обновления от 26 октября закрывают как минимум 329 уникальных уязвимостей. Некоторые позволяют добраться до пользовательских данных или камеры.

Подробности опубликованы в официальных бюллетенях Apple, включая описание патчей iOS 27.2 и iPadOS 27.2.

Одна из опасных проблем — CVE-2026-86990 в CoreMedia: вредоносное приложение могло получить доступ к камере без разрешения пользователя. В Apple Intelligence исправили CVE-2026-86987, которая могла позволить удалённому атакующему получить конфиденциальные данные на поддерживаемых iPhone и iPad.

Несколько ошибок WebKit допускали выполнение произвольного кода при обработке специально подготовленного веб-контента. Другие исправления касаются обхода настроек приватности, повреждения памяти и сбоев приложений.

В сумме по бюллетеням набралось 1265 записей CVE, но это не 1265 разных дыр: одни и те же проблемы встречаются в нескольких ОС. Обновления получили и некоторые старые ветки систем.

RSS: Новости на портале Anti-Malware.ru