



Apple пытается объяснить минусы sideloading на примере Android

Apple пытается объяснить минусы sideloading на примере Android

Apple пытается объяснить минусы sideloading на примере Android

Apple опубликовала исследование, посвящённое рискам загрузки и установки приложений для iOS из сторонних источников (Sideloading). Как отмечает корпорация, владельцы iPhone не могут рассчитывать на конфиденциальность и безопасность при использовании неофициальных магазинов софта.

На сегодняшний день у пользователей продукции Apple есть лишь один надёжный источник, из которого можно скачать приложения — App Store. Мы сейчас не говорим об обходных путях вроде джейлбрейка, а рассматриваем лишь подход техногиганта из Купертино.

На самом деле, на Apple уже давно давят с просьбой реализовать sideloading, но компания пока стоит на своём: «такой подход навредит конфиденциальности и безопасности, которыми так славится iPhone».

В качестве примера плохой реализации Apple приводит платформу Android и указывает на то, что iOS может скатиться на тот же уровень, если позволит пользователям устанавливать софт из сторонних источников.

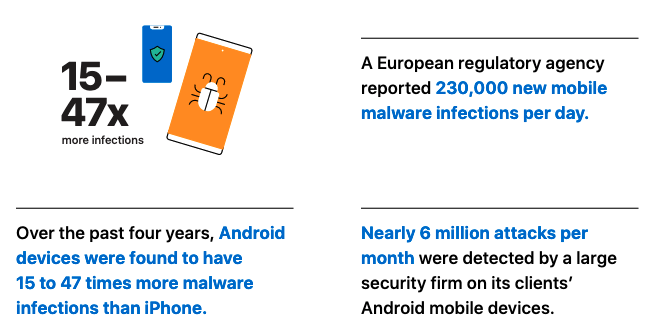
Купертиновцы собрали (PDF) около 150 отчётов и новостных заметок от специалистов в области кибербезопасности за период с 2014 по 2021 год, чтобы показать, насколько Android-смартфоны хуже защищены. Например, два исследования Nokia демонстрируют, что Android-девайсы сталкиваются с вредоносами в 15-47 раз чаще, чем iPhone.

Также Apple упомянула отчёт «Лаборатории Касперского», в котором упоминается детектирование 5,6 миллионов вредоносных инсталляционных пакетов для системы Android.


Если разрешить загрузку приложений из сторонних магазинов, киберпреступникам станет легче атаковать пользователей, считают в Apple. Владельцы таких магазинов не так тщательно проверяют размещённый софт (если вообще проверяют).

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru