



Эксперты нашли скрытый слой Великого китайского файрвола

Эксперты нашли скрытый слой Великого китайского файрвола

Эксперты нашли скрытый слой Великого китайского файрвола

Команда экспертов из Мэрилендского университета обнаружила скрытый слой «Великого китайского файрвола», правительственной системы фильтрации и цензурирования веб-контента. Специалисты отметили, что ранее об этом слое нигде не упоминалось.

Напомним, что сам файрвол власти Китая представили в конце 90-х. В сущности, это множество миддлбоксов, установленных в системах интернет-провайдеров, позволяющих властям контролировать трафик и блокировать доступ к сайтам и серверам.

В «Великом китайском файрволе» предусмотрены разные механизмы цензурирования, каждый из которых привязан к различным протоколам. Самым продвинутым с технической точки зрения является механизм, работающий с зашифрованным веб-трафиком, который передаётся по HTTPS.

Чтобы проникать в защищённые соединения, китайские власти задействуют две отдельные системы. Первая и самая древняя пытается внедряться в HTTPS-соединения на начальном этапе их установки. После этого она ищет поле данных SNI, раскрывающее домен, к которому пользователь хочет получить доступ. Даже если власти не могут вмешаться в зашифрованное соединение, поле SNI позволяет им блокировать доступ к нежелательным сайтам.

Вторую составляющую представили в прошлом году; она действует эффективнее, позволяя вклиниться в HTTPS-соединения, использующие современные протоколы для шифрования поля SNI. Последнюю систему внедрили не везде, поскольку она всё ещё проходит этап тестирования.

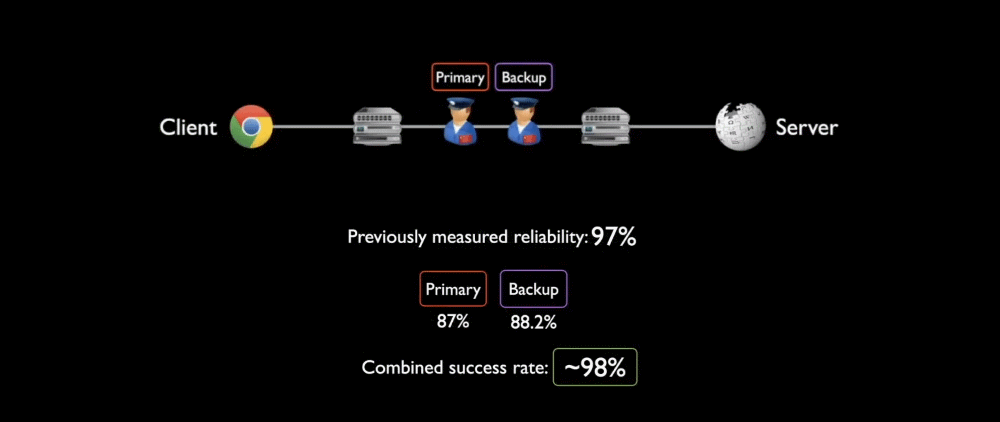
На этой неделе специалисты Мэрилендского университета опубликовали отчёт (PDF), описывающий ещё один механизм фильтрации SNI, который, как оказалось, работает параллельно с первым, описанным выше.

«На самом деле, мы случайно наткнулись на ещё один слой цензурирования. Мы пока не знаем, что это именно такое, но это явно связано с HTTPS, поскольку мы не наблюдаем такого же поведения в случае с другими протоколами», — поделились своими наблюдениями исследователи.

«У нас нет конкретных доказательств, позволяющих сделать вывод, что это, например, тестовая система или же более глубокий слой для разработчиков. Но чутьё подсказывает мне, что наша находка в реальности представляет собой второй набор миддлбоксов, запущенных параллельно с первым».

Эксперты подчеркнули, что обнаруженная система не уступает по эффективности первому слою цензурирования HTTPS-трафика.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru