



Эксперты нашли скрытый слой Великого китайского файрвола

Эксперты нашли скрытый слой Великого китайского файрвола

Эксперты нашли скрытый слой Великого китайского файрвола

Команда экспертов из Мэрилендского университета обнаружила скрытый слой «Великого китайского файрвола», правительственной системы фильтрации и цензурирования веб-контента. Специалисты отметили, что ранее об этом слое нигде не упоминалось.

Напомним, что сам файрвол власти Китая представили в конце 90-х. В сущности, это множество миддлбоксов, установленных в системах интернет-провайдеров, позволяющих властям контролировать трафик и блокировать доступ к сайтам и серверам.

В «Великом китайском файрволе» предусмотрены разные механизмы цензурирования, каждый из которых привязан к различным протоколам. Самым продвинутым с технической точки зрения является механизм, работающий с зашифрованным веб-трафиком, который передаётся по HTTPS.

Чтобы проникать в защищённые соединения, китайские власти задействуют две отдельные системы. Первая и самая древняя пытается внедряться в HTTPS-соединения на начальном этапе их установки. После этого она ищет поле данных SNI, раскрывающее домен, к которому пользователь хочет получить доступ. Даже если власти не могут вмешаться в зашифрованное соединение, поле SNI позволяет им блокировать доступ к нежелательным сайтам.

Вторую составляющую представили в прошлом году; она действует эффективнее, позволяя вклиниться в HTTPS-соединения, использующие современные протоколы для шифрования поля SNI. Последнюю систему внедрили не везде, поскольку она всё ещё проходит этап тестирования.

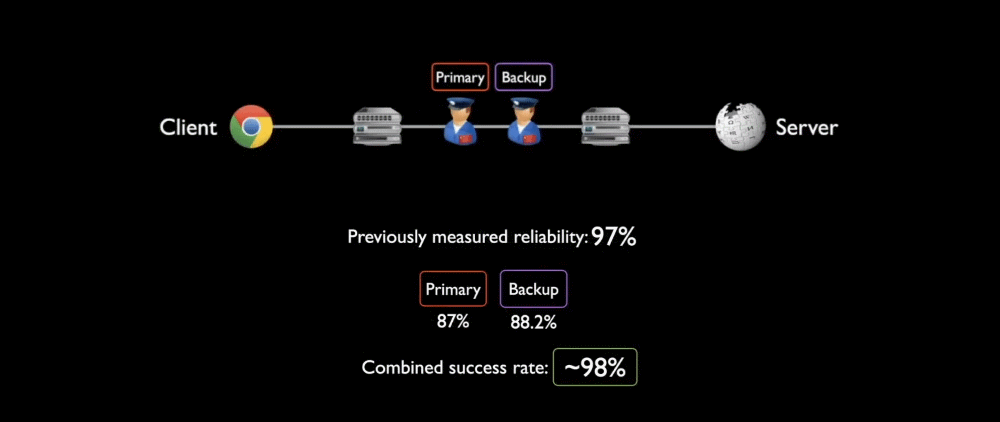
На этой неделе специалисты Мэрилендского университета опубликовали отчёт (PDF), описывающий ещё один механизм фильтрации SNI, который, как оказалось, работает параллельно с первым, описанным выше.

«На самом деле, мы случайно наткнулись на ещё один слой цензурирования. Мы пока не знаем, что это именно такое, но это явно связано с HTTPS, поскольку мы не наблюдаем такого же поведения в случае с другими протоколами», — поделились своими наблюдениями исследователи.

«У нас нет конкретных доказательств, позволяющих сделать вывод, что это, например, тестовая система или же более глубокий слой для разработчиков. Но чутьё подсказывает мне, что наша находка в реальности представляет собой второй набор миддлбоксов, запущенных параллельно с первым».

Эксперты подчеркнули, что обнаруженная система не уступает по эффективности первому слою цензурирования HTTPS-трафика.

Подпишитесь на новости

Для онлайн-займов в МФО планируют оставить биометрию по лицу без голоса

Микрофинансовые организации добились принципиального согласия регуляторов на упрощение биометрической идентификации заёмщиков. В Центре биометрических технологий сообщили, что проверка только по изображению лица станет доступна для онлайн-услуг МФО с ноября 2026 года.

Сейчас воспользоваться такими услугами могут более 27 млн человек со стандартной или подтверждённой биометрией в ЕБС, пишет «Коммерсантъ». Переход на лицо без голоса должен расширить эту аудиторию.

Но любая фотография из базы автоматически пропуском не станет. Часть упрощённых биометрических образцов потребует повышения уровня. По данным ЦБТ, такая возможность доступна более чем 30 млн человек.

В Минцифры утверждают, что проверка только по лицу обеспечивает необходимую защиту и не уступает сочетанию лица и голоса. Для клиентов обещают несколько вариантов: компьютер, приложение МФО или переход в «Госуслуги Биометрию».

Рынок рассчитывает сократить число сбоев и упростить регистрацию. Люди уже привыкли сканировать лицо, а уговаривать их дополнительно записывать голос сложнее. Меньше действий — меньше клиентов, которые бросают оформление на полпути.

Биометрическая идентификация для микрофинансовых компаний обязательна с марта 2026 года, однако ЦБ до января 2027-го не применяет надзорные меры за её отсутствие. Для микрокредитных компаний требование заработает с марта 2027 года.

RSS: Новости на портале Anti-Malware.ru