



Преступники взломали Bitcoin.org и увели у пользователей 17 тысяч долларов

Преступники взломали Bitcoin.org и увели у пользователей 17 тысяч долларов

Преступники взломали Bitcoin.org и увели у пользователей 17 тысяч долларов

Группа киберпреступников взломала Bitcoin.org, официальный веб-сайт проекта Bitcoin, и видоизменила отдельные страницы с целью ввести посетителей в заблуждение. В частности, злоумышленники продвигали мошенническую схему, на которую, к сожалению, купились отдельные пользователи.

Доступ к официальному ресурсу оставался у хакеров недолго — изменённые страницы продержались буквально около одного дня. Тем не менее за это время преступники смогли положить себе в карман более 17 тысяч долларов.

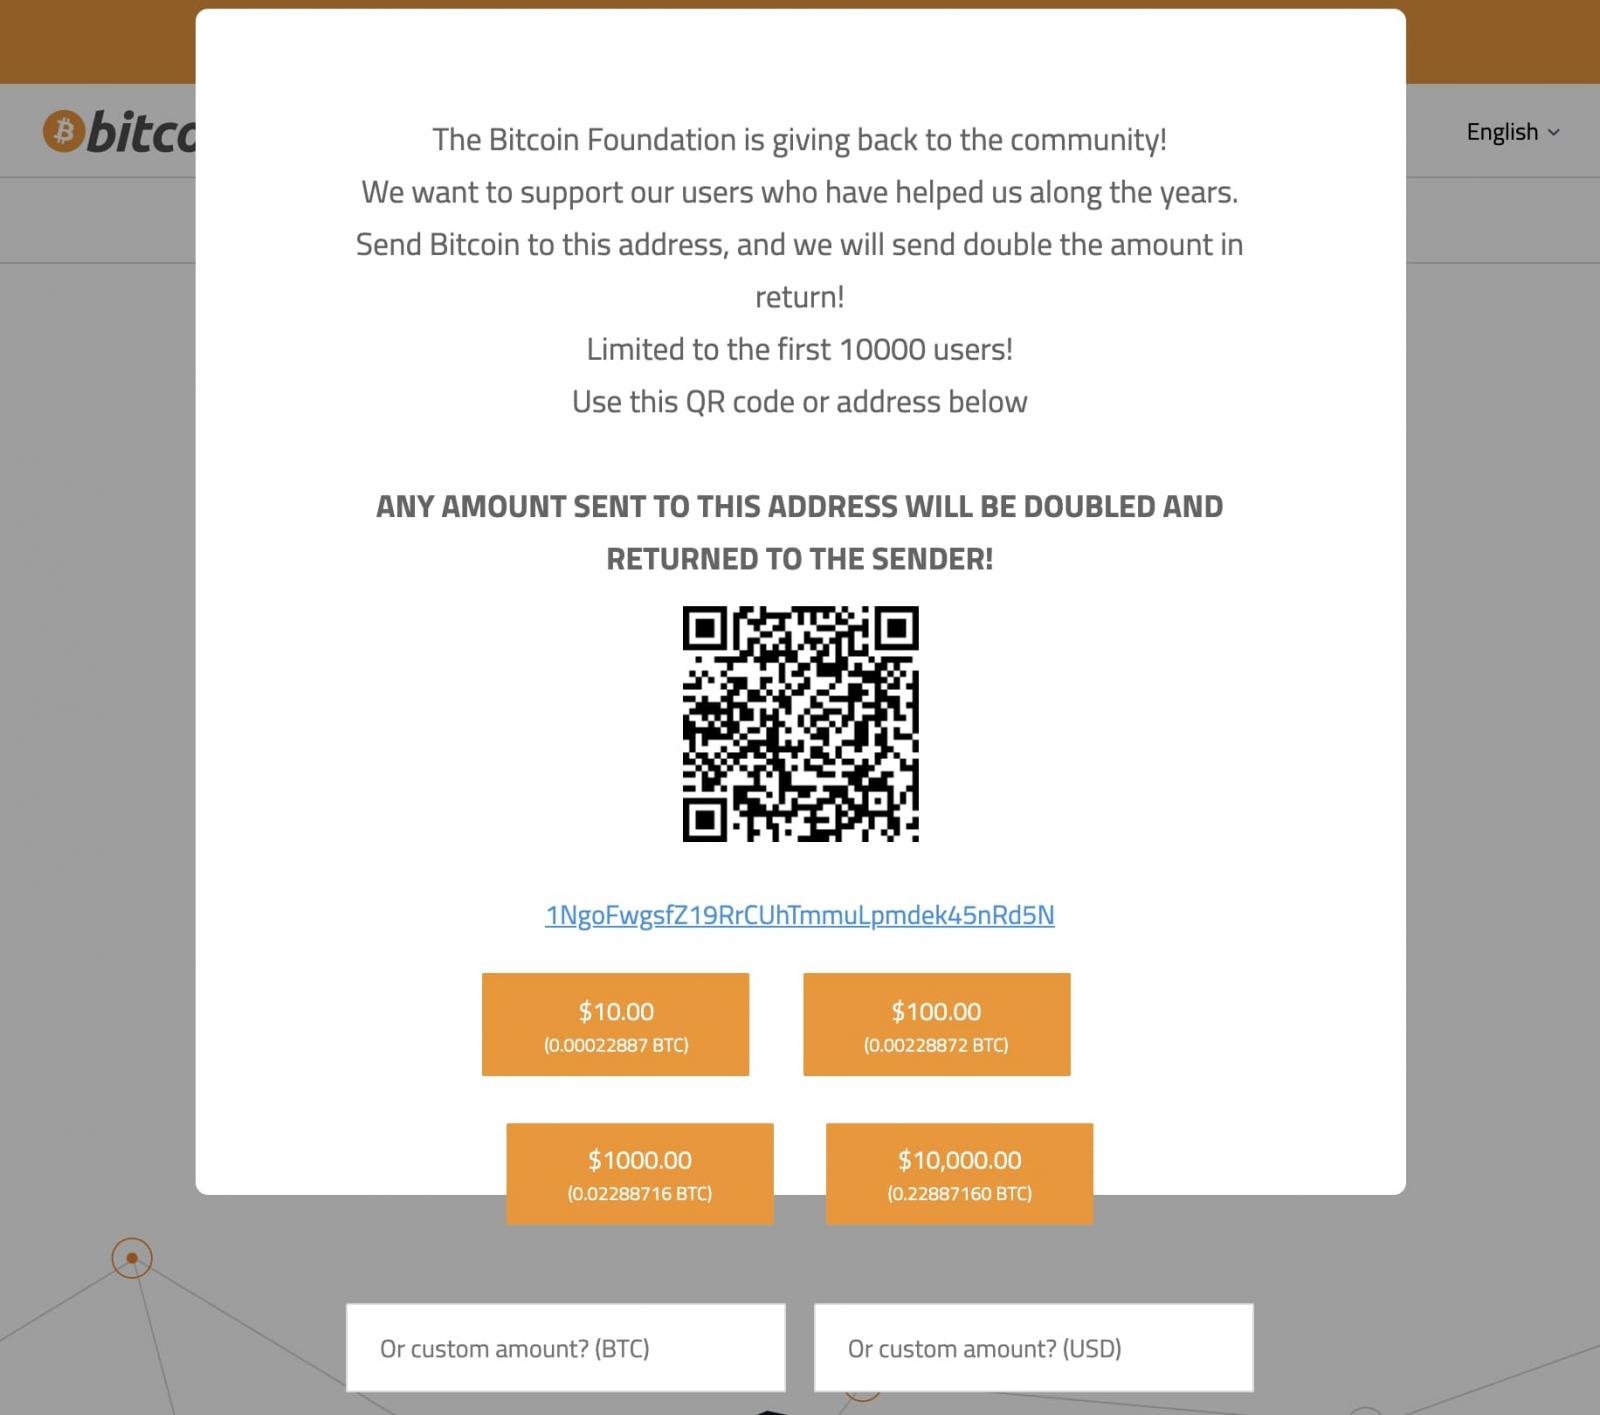
Таким образом, 23 сентября главная страница сайта bitcoin.org гласила:

«Благотворительный фонд Bitcoin Foundation решил поощрить сообщество. Мы хотим поддержать наших пользователей, которые помогали нам на протяжении всех этих лет. Отправьте определённое количество биткоинов на этот адрес [указывался соответствующий криптокошелёк — прим. AM] и вам вернётся удвоенная сумма».

Чтобы создать ажиотаж, хакеры отметили, что предложение действительно лишь для первых 10 тыс. обратившихся пользователей.


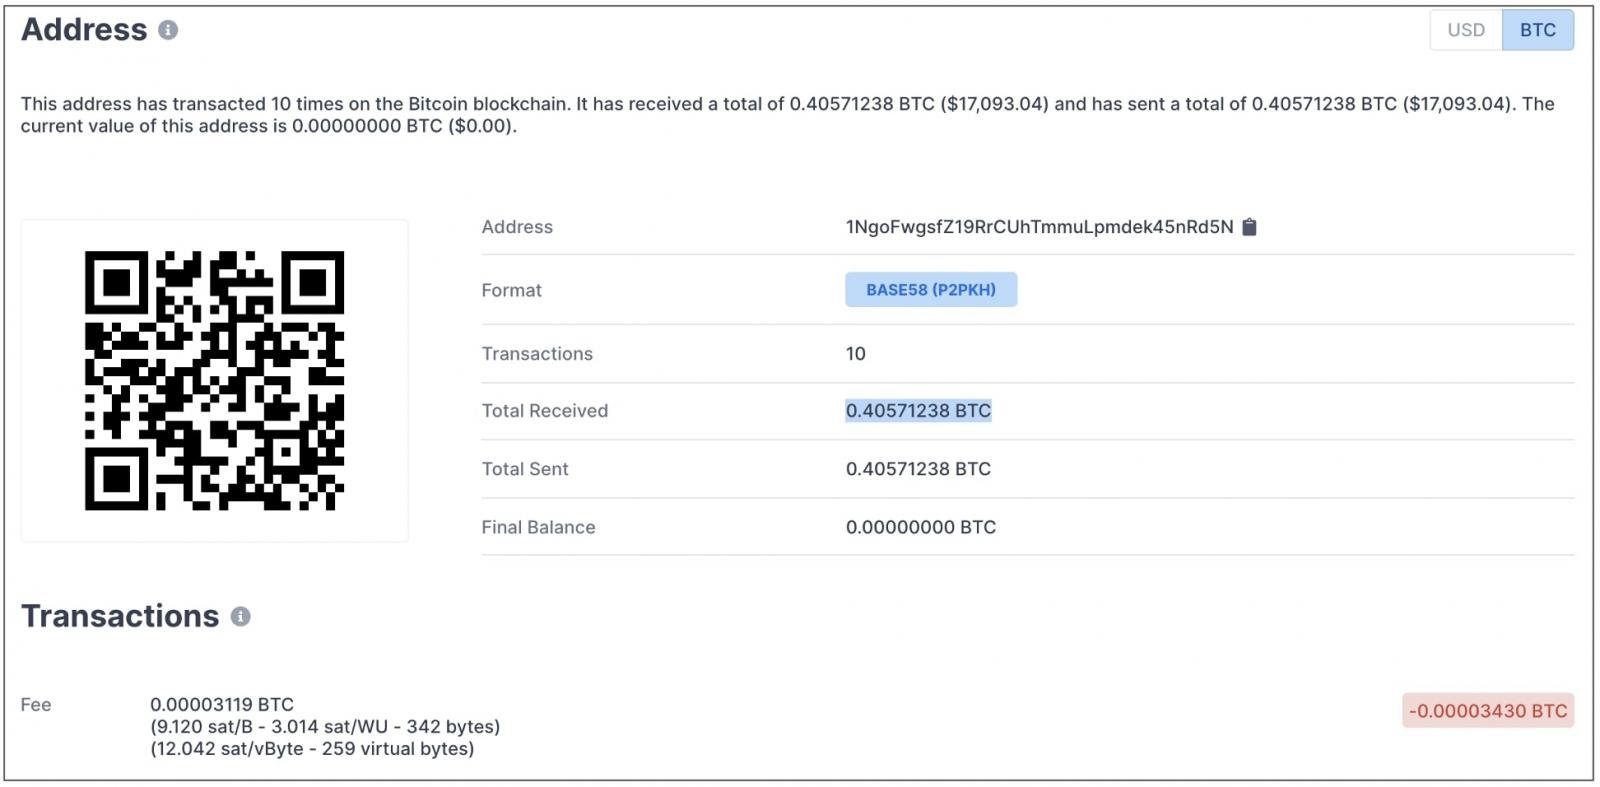
К сожалению, доверчивые люди всё же купились на скам, поскольку история транзакций указанного злоумышленниками кошелька раскрывает множество перечислений. Последний зафиксированный баланс был равен 0,40571238 BTC, то есть около 17 тысяч долларов. Как отметил один из администраторов Bitcoin.org, сайт может быть недоступен в течение нескольких дней, поскольку ведётся расследование инцидента.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru