



В macOS нашли 0-day уязвимость, позволяющую запустить вредоносные команды

В macOS нашли 0-day уязвимость, позволяющую запустить вредоносные команды

В macOS нашли 0-day уязвимость, позволяющую запустить вредоносные команды

На этой неделе исследователи в области кибербезопасности раскрыли детали непропатченной уязвимости нулевого дня (0-day) в файловом менеджере Finder, который используется в операционной системе macOS. Удалённый злоумышленник может использовать эту брешь для запуска команд на компьютере жертвы.

Уязвимость обнаружил независимый эксперт Парк Минчан. По его словам, проблема актуальна для macOS Big Sur и более ранних версий операционной системы. В посте SSD Secure Disclosure дыра описывается следующим образом:

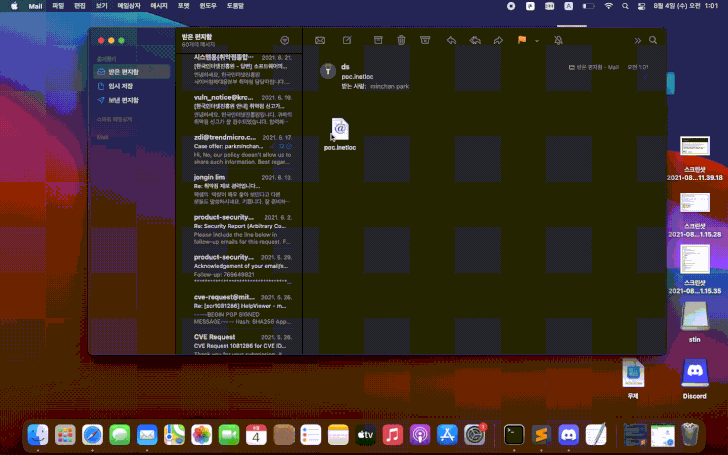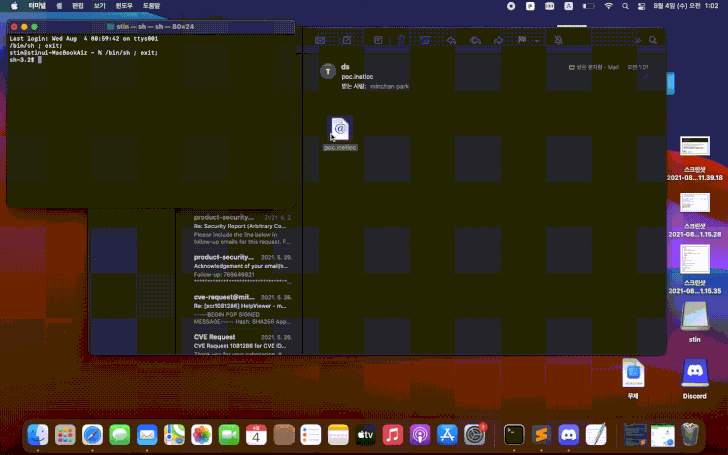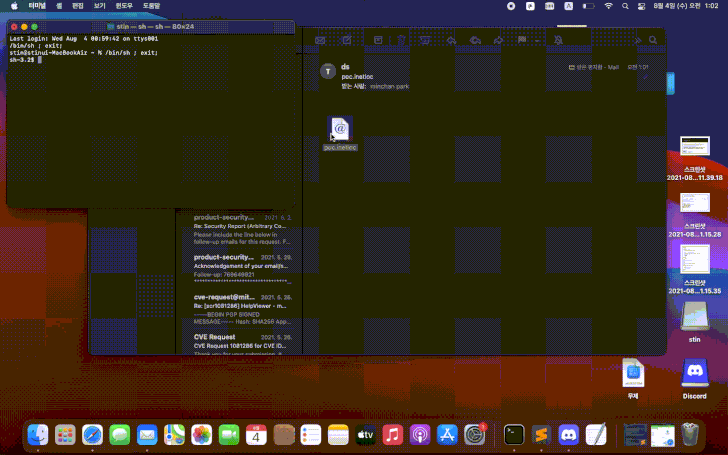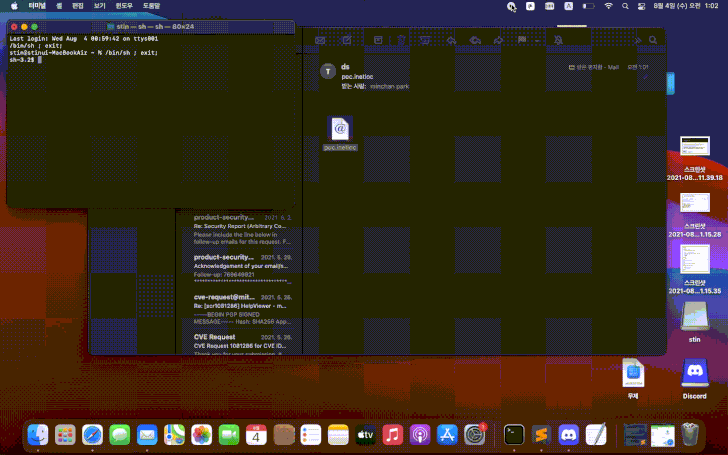
«Баг в Finder позволяет файлам с расширением "inetloc" выполнять произвольные команды. Эти файлы можно отправить по электронной почте и обманом заставить пользователя запустить их. При клике встроенные команды запустятся в ОС без предупреждения или какого-либо другого взаимодействия с жертвой».

Пример эксплуатации уязвимости исследователи представили в GIF-файле:


Проблема, как вы уже поняли, заключается в способе обработки файлов INETLOC системой macOS. Эти файлы выступают в качестве ярлыков, которые используются для открытия RSS-лент, соединений Telnet и других онлайн-ресурсов.

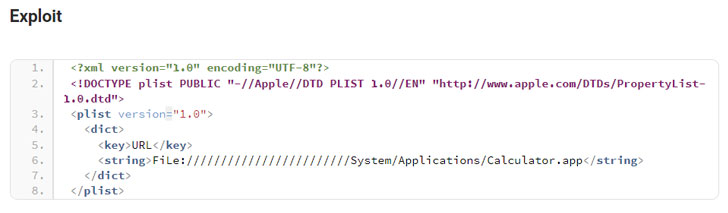
INETLOC-файлы используют протокол file://, позволяющий запускать другие файлы, хранящиеся локально. Таким образом, если прикрепить вредоносный файл INETLOC к письму, при нажатии на него в системе может запуститься вредоносная программа. Эксплойт выглядит весьма просто:


От Apple пока не было комментариев относительно этой уязвимости.

Подпишитесь на новости

Звук самолёта на видео помог найти место съёмки с точностью около 100 м

Если вы убрали геометку, спрятали вывески и уверены, что место съёмки никто не вычислит, самолёт за кадром может испортить конспирацию. Автор YouTube-канала colsto показал, как почти неразличимый авиационный шум позволяет определить местоположение камеры с точностью примерно до 100 метров.

Метод и результаты эксперимента он представил в видео.

В основе лежит эффект Доплера: при приближении самолёта частота звука повышается, при удалении — снижается. Даже если ухо ничего толком не замечает, на спектрограмме остаётся характерная кривая. Её можно сопоставить с открытыми данными ADS-B о положении, скорости и высоте самолётов.


В демонстрации автор использовал два пролёта с интервалом 920 секунд. Расчёты учитывали рельеф и задержку распространения звука: самолёт уже улетел дальше, а его гул только добрался до микрофона. Дополнительной подсказкой стали промежутки без авиационного шума, они помогли отсеять неподходящие места.


В отдельном тесте минутная запись с известным временем позволила поставить реальное место съёмки на первое место среди кандидатов при поиске по континентальной территории США. Код и инструменты автор не публикует.

RSS: Новости на портале Anti-Malware.ru