



В macOS нашли 0-day уязвимость, позволяющую запустить вредоносные команды

В macOS нашли 0-day уязвимость, позволяющую запустить вредоносные команды

В macOS нашли 0-day уязвимость, позволяющую запустить вредоносные команды

На этой неделе исследователи в области кибербезопасности раскрыли детали непропатченной уязвимости нулевого дня (0-day) в файловом менеджере Finder, который используется в операционной системе macOS. Удалённый злоумышленник может использовать эту брешь для запуска команд на компьютере жертвы.

Уязвимость обнаружил независимый эксперт Парк Минчан. По его словам, проблема актуальна для macOS Big Sur и более ранних версий операционной системы. В посте SSD Secure Disclosure дыра описывается следующим образом:

«Баг в Finder позволяет файлам с расширением "inetloc" выполнять произвольные команды. Эти файлы можно отправить по электронной почте и обманом заставить пользователя запустить их. При клике встроенные команды запустятся в ОС без предупреждения или какого-либо другого взаимодействия с жертвой».

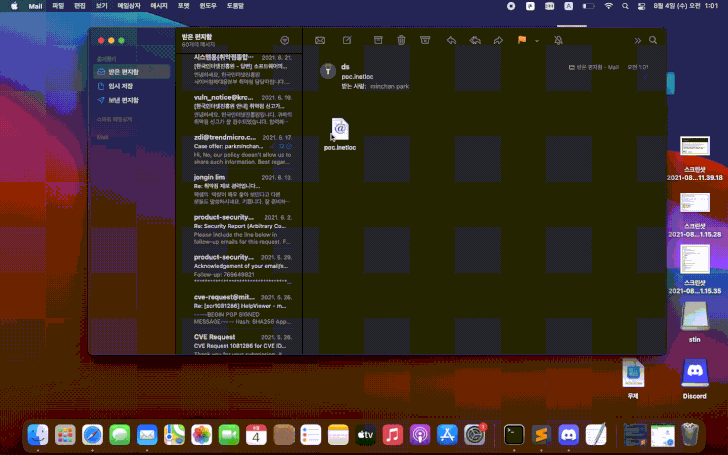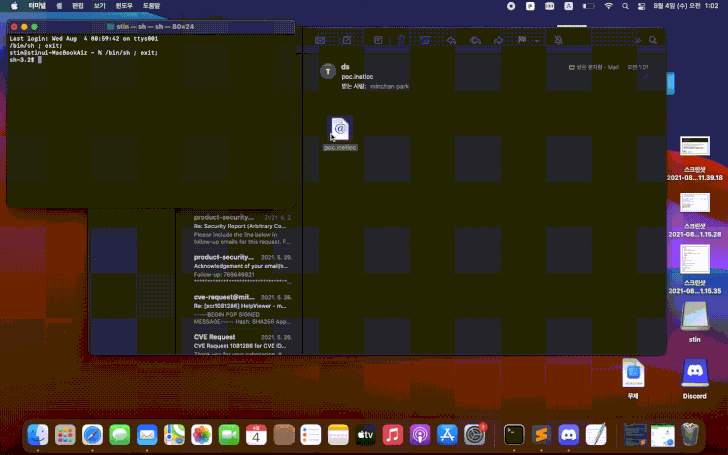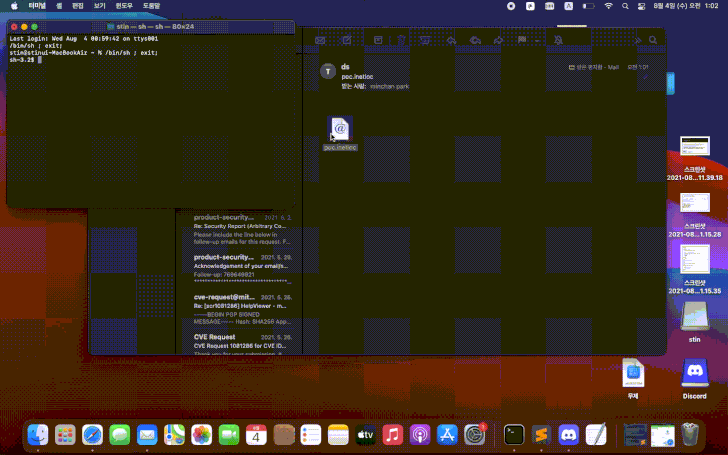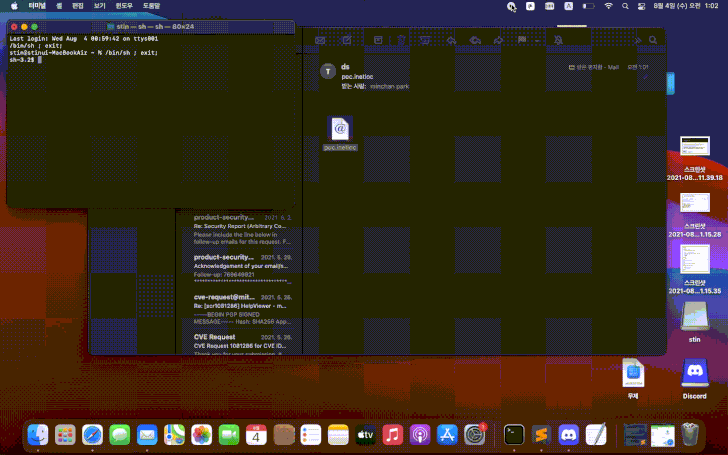
Пример эксплуатации уязвимости исследователи представили в GIF-файле:


Проблема, как вы уже поняли, заключается в способе обработки файлов INETLOC системой macOS. Эти файлы выступают в качестве ярлыков, которые используются для открытия RSS-лент, соединений Telnet и других онлайн-ресурсов.

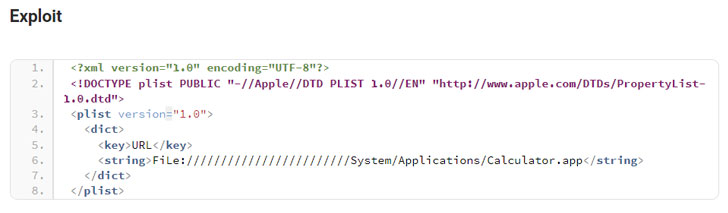
INETLOC-файлы используют протокол file://, позволяющий запускать другие файлы, хранящиеся локально. Таким образом, если прикрепить вредоносный файл INETLOC к письму, при нажатии на него в системе может запуститься вредоносная программа. Эксплойт выглядит весьма просто:


От Apple пока не было комментариев относительно этой уязвимости.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru