



39% всего веб-трафика исходит от вредоносных ботов

39% всего веб-трафика исходит от вредоносных ботов

39% всего веб-трафика исходит от вредоносных ботов

По оценке ИБ-компании Barracuda Networks, в период с января по июнь 2021 года 64% интернет-трафика генерировалось автоматизированными средствами. Большая часть бот-трафика исходила с серверов в общедоступных облаках AWS и Microsoft Azure (примерно в равном объеме).

Вклад потенциально опасных программ-роботов — простейших веб-скраперов, скриптов для проведения атак и продвинутых ботов, умеющих обходить типовые средства защиты, — в общий поток составил (PDF) около 40%. При этом последние в большинстве своем были нацелены на приложения для электронной коммерции и порталы для входа через регистрацию.

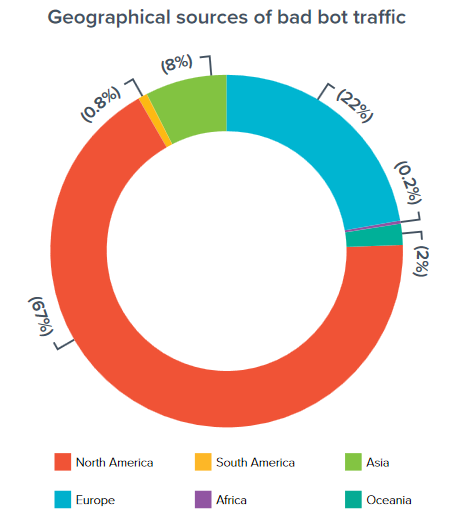
Наибольшее количество источников вредоносного бот-трафика было зафиксировано в Североамериканском регионе. Здесь они располагались преимущественно в публичных дата-центрах. В европейских странах злоумышленники предпочитали размещать свои боты у VPS-провайдеров или в домашних сетях.


В своем отчете исследователи также отметили, что в отличие от «хороших» ботов (поисковых роботов, программ социальных сетей, инструментов мониторинга), которым не столь уж важно время суток, «плохие», как правило, наиболее активны в течение стандартного рабочего дня (с восьми-девяти утра до шести вечера). По всей видимости, злоумышленники пытаются таким образом получше спрятать свой трафик в общем потоке, уровень которого в это время высок.

«Некоторые боты — например, поисковые роботы — вполне благонадежны, однако исследование показало, что более 60% ботов способны развить вредоносную активность в интернете, — комментирует Ницан Мирон (Nitzan Miron), вице-президент Barracuda по управлению продукцией и обеспечению безопасности приложений. — Если такие программы оставить без контроля, они будут воровать информацию, нарушать работу сайтов и даже могут спровоцировать утечку. По этой причине выявление и эффективная блокировка бот-трафика имеют большое значение».

В прошлом месяце мы провели очередной эфир AM Live по теме защиты веб-сайтов от вредоносных ботов. Ознакомиться с записью можно по этой ссылке.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru