



39% всего веб-трафика исходит от вредоносных ботов

39% всего веб-трафика исходит от вредоносных ботов

39% всего веб-трафика исходит от вредоносных ботов

По оценке ИБ-компании Barracuda Networks, в период с января по июнь 2021 года 64% интернет-трафика генерировалось автоматизированными средствами. Большая часть бот-трафика исходила с серверов в общедоступных облаках AWS и Microsoft Azure (примерно в равном объеме).

Вклад потенциально опасных программ-роботов — простейших веб-скраперов, скриптов для проведения атак и продвинутых ботов, умеющих обходить типовые средства защиты, — в общий поток составил (PDF) около 40%. При этом последние в большинстве своем были нацелены на приложения для электронной коммерции и порталы для входа через регистрацию.

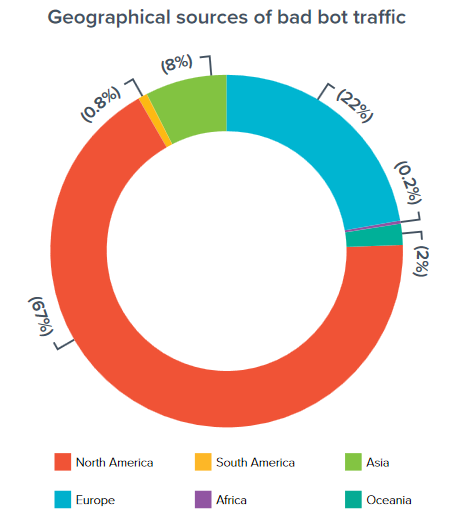
Наибольшее количество источников вредоносного бот-трафика было зафиксировано в Североамериканском регионе. Здесь они располагались преимущественно в публичных дата-центрах. В европейских странах злоумышленники предпочитали размещать свои боты у VPS-провайдеров или в домашних сетях.


В своем отчете исследователи также отметили, что в отличие от «хороших» ботов (поисковых роботов, программ социальных сетей, инструментов мониторинга), которым не столь уж важно время суток, «плохие», как правило, наиболее активны в течение стандартного рабочего дня (с восьми-девяти утра до шести вечера). По всей видимости, злоумышленники пытаются таким образом получше спрятать свой трафик в общем потоке, уровень которого в это время высок.

«Некоторые боты — например, поисковые роботы — вполне благонадежны, однако исследование показало, что более 60% ботов способны развить вредоносную активность в интернете, — комментирует Ницан Мирон (Nitzan Miron), вице-президент Barracuda по управлению продукцией и обеспечению безопасности приложений. — Если такие программы оставить без контроля, они будут воровать информацию, нарушать работу сайтов и даже могут спровоцировать утечку. По этой причине выявление и эффективная блокировка бот-трафика имеют большое значение».

В прошлом месяце мы провели очередной эфир AM Live по теме защиты веб-сайтов от вредоносных ботов. Ознакомиться с записью можно по этой ссылке.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru