



Баг на сайте Ford раскрывал данные клиентов и сотрудников

Баг на сайте Ford раскрывал данные клиентов и сотрудников

Баг на сайте Ford раскрывал данные клиентов и сотрудников

Баг на официальном сайте производителя автомобилей Ford Motor открывал конфиденциальные данные, которые мог собрать любой желающий. Среди доступной информации были базы данных клиентов, сведения о сотрудниках и т. п.

Причина бага крылась в неправильной конфигурации системы Pega Infinity, предназначенной для привлечения клиентов. Именно эта система была запущена на серверах Ford.

На брешь наткнулись исследователи в области кибербезопасности, изучавшие официальный сайт Ford. По их словам, баг позволял не только получить доступ к конфиденциальным данным корпорации, но и завладеть контролем над аккаунтами в системе.

Подробности уязвимости, получившей идентификатор CVE-2021-27653, рассказали эксперты Роберт Уиллис и break3r. Также информация относительно дыры появилась на сайте Pega Infinity.

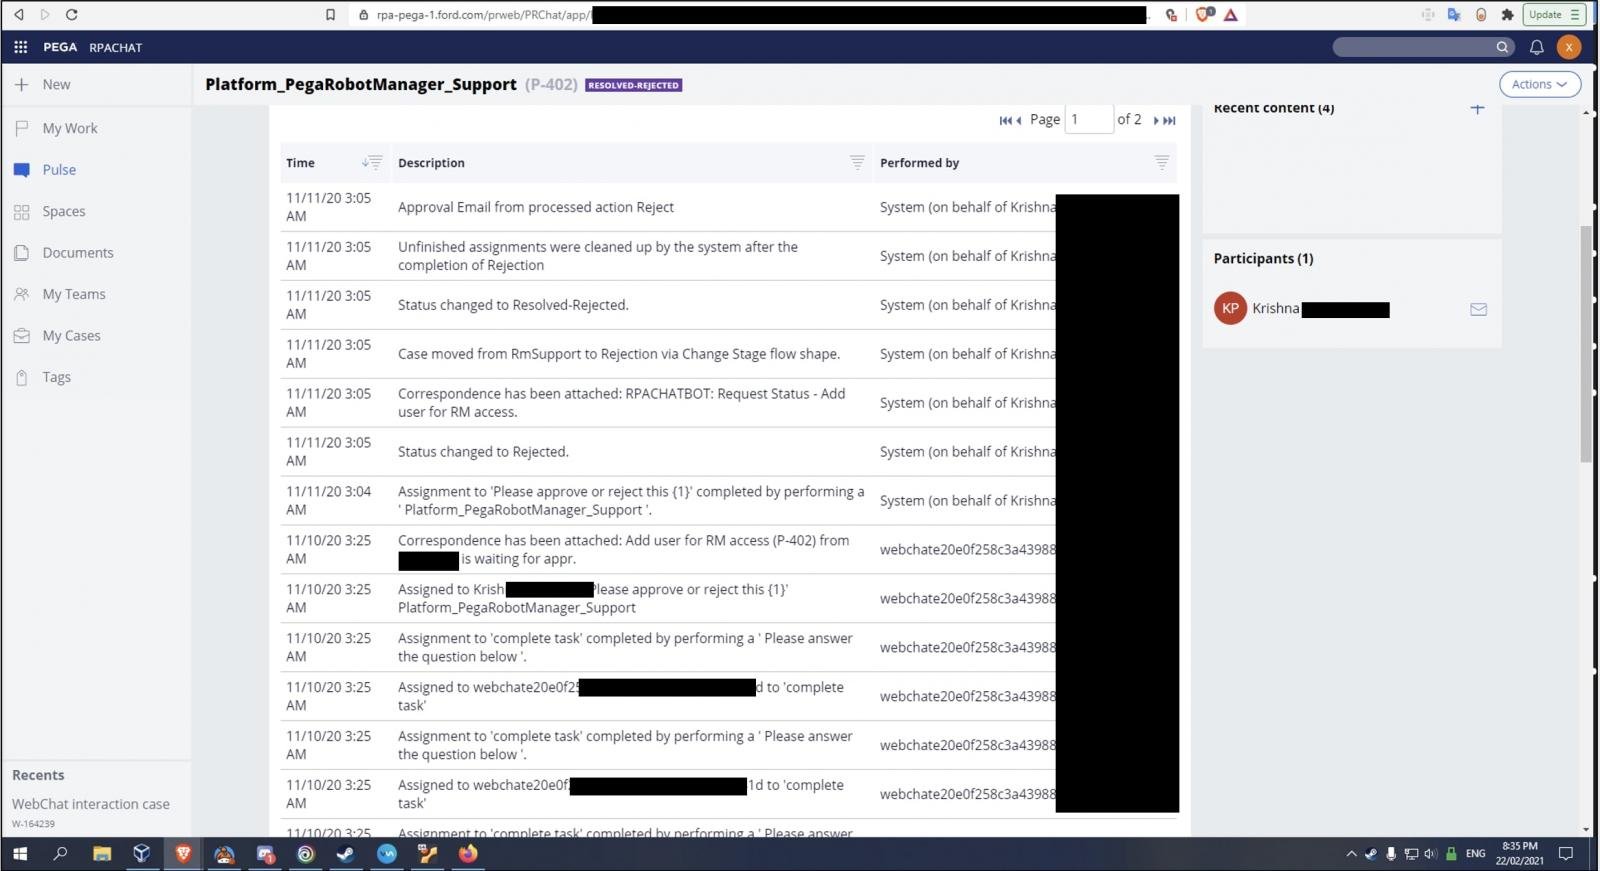
Исследователи сняли множество скриншотов внутренних систем и баз данных Ford, чем поделились с изданием BleepingComputer. Например, один из скриншотов демонстрирует систему электронных запросов производителя автомобилей.


Для эксплуатации уязвимости потенциальному атакующему сначала надо получить доступ к бекенд-панели некорректно настроенного портала Pega Chat Access Group:

https://www.rpa-pega-1.ford.com/prweb/PRChat/app/RPACHAT_4089/
bD8qH******bIw4Prb*/!RPACHAT/$STANDARD...

Различные параметры URL позволяют злоумышленникам выполнять запросы, получать таблицы баз данных, токены доступа OAuth и осуществлять действия с правами администратора. В отдельных случаях атакующие могли получить доступ к персональным данным.

Подпишитесь на новости

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru