



Ботоводы Mirai эксплуатируют уязвимость, затрагивающую миллионы роутеров

Ботоводы Mirai эксплуатируют уязвимость, затрагивающую миллионы роутеров

Ботоводы Mirai эксплуатируют уязвимость, затрагивающую миллионы роутеров

Экспертам в области кибербезопасности стало известно об активной эксплуатации уязвимости, затрагивающей миллионы маршрутизаторов. Как отметили специалисты, под угрозой находятся владельцы роутеров, работающих на прошивке Arcadyan.

Стоящие за атаками злоумышленники пытаются набрать уязвимые устройства в свой ботнет Mirai. Для этого атакующие эксплуатируют критическую брешь под идентификатором CVE-2021-20090. По шкале CVSS баг получил 9,9  баллов из 10, а в случае успешного использования он позволяет удалённому преступнику обойти аутентификацию.

Об атаках на маршрутизаторы рассказали специалисты Juniper Threat Labs, поскольку с февраля 2021 года они «ведут» киберпреступную группировку, известную своими атаками на IoT-устройства, и мониторят всю активность, связанную с подобными кампаниями.

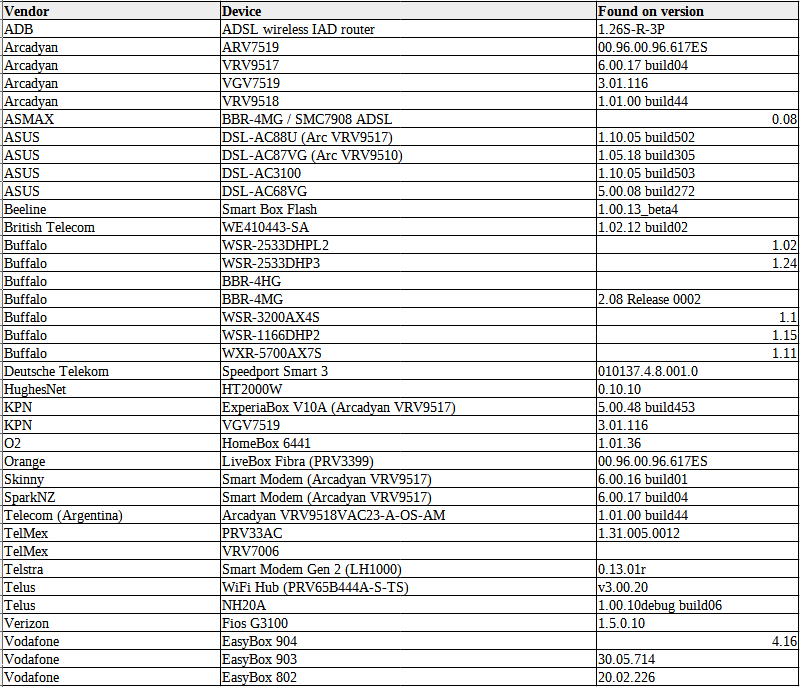
Среди уязвимых девайсов присутствуют десятки моделей роутеров производства совершенно разных компаний: Asus, British Telecom, Deutsche Telekom, Orange, O2 (Telefonica), Verizon, Vodafone, Telstra и Telus.

Поскольку брешь затрагивает многие модели и производителей маршрутизаторов, эксперты считают, что в общей сложности под угрозой могут находиться миллионы пользователей. Примечательно, что об уязвимости первой рассказала компания Tenable, которая ещё в апреле опубликовала соответствующее предупреждение.

А в начале августа уже вышел полноценный PoC-код (proof-of-concept). Более того, исследователи отметили, что CVE-2021-20090 существует уже по меньшей мере десять лет, а ранее дыра просочилась приблизительно на 20 моделей роутеров через цепочку поставок.

Со списком уязвимых роутеров можно ознакомиться на изображении ниже:

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru