



Instagram вводит новую функцию, помогающую вернуть взломанные аккаунты

Instagram вводит новую функцию, помогающую вернуть взломанные аккаунты

Instagram вводит новую функцию, помогающую вернуть взломанные аккаунты

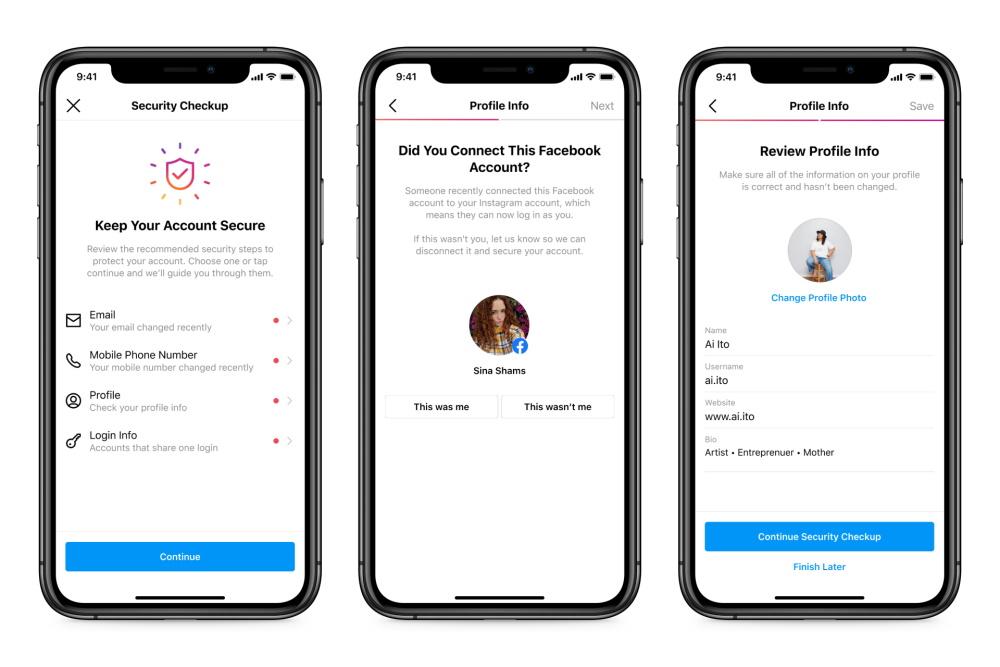
Instagram постепенно вводит в эксплуатацию новую функцию, которая поможет пользователям защитить скомпрометированные аккаунты и лишить контроля взломавших их злоумышленников. Также соцсеть дала ряд рекомендаций по защите учёток

Нововведение получило имя Security Checkup, а его основная задача — выводить пользователю предупреждение каждый раз, когда соцсеть фиксирует подозрительную активность учётной записи.

Такие уведомления предложат ряд шагов, с помощью которых юзеры смогут вернуть контроль над аккаунтами и лучше защитить их. Например, можно будет просмотреть историю входа в учётную запись, проверить недавнюю активность и информацию профиля, а также обновить данные, необходимые для восстановления аккаунта (телефонный номер, адрес электронной почты и т. п.).


К слову, похожая система восстановления контроля над учётными записями уже реализована в Facebook. Пользователи Instagram, по словам самой социальной сети, получат эту функцию в течение нескольких недель.

Помимо этого, представители Instagram посоветовали не пренебрегать и другими методами защиты аккаунта: двухфакторной аутентификацией, функцией Login Request и актуальными данными для восстановления профиля.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru