



MITRE выпустила фреймворк D3FEND в помощь защитникам от киберугроз

MITRE выпустила фреймворк D3FEND в помощь защитникам от киберугроз

MITRE выпустила фреймворк D3FEND в помощь защитникам от киберугроз

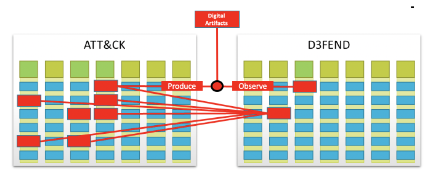
НКО MITRE открыла доступ к фреймворку D3FEND, созданному на основе накопленной базы знаний о мерах противодействия киберугрозам. Новый проект, спонсируемый АНБ США, был запущен в дополнение к ATT&CK — системе классификации угроз, на которую привыкла полагаться ИБ-индустрия.

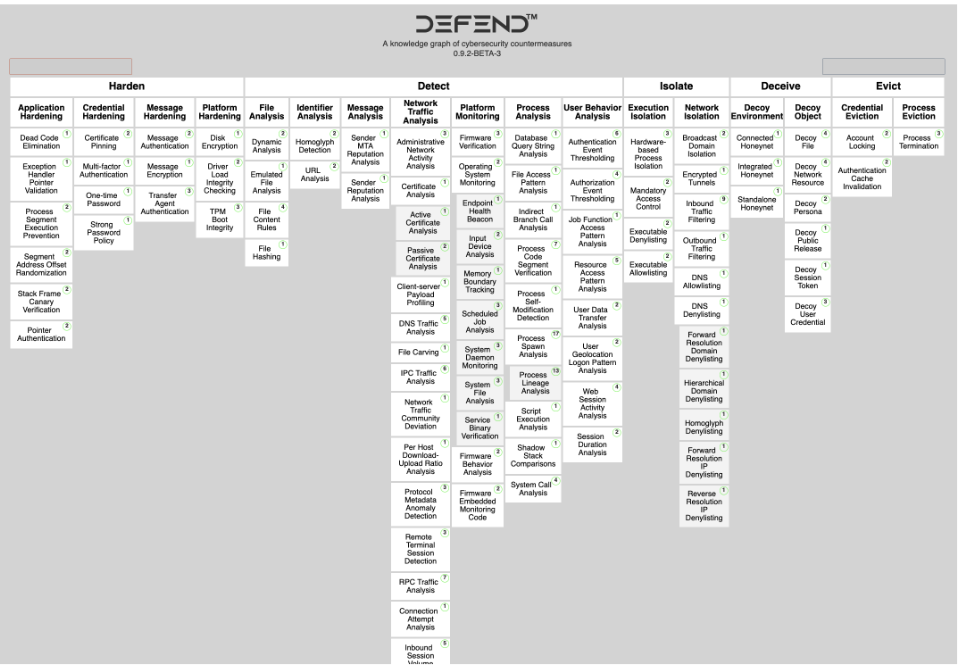
Активисты надеются, что их рамочная модель киберобороны позволит сисадминам правильнее выстраивать стратегию защиты, исходя из сложившихся практик профилактики, обнаружения атак и быстрого реагирования. Типовые меры противодействия ИБ-угрозам представлены на отдельном сайте MITRE в виде графа знаний.


АНБ, со своей стороны, отметило еще один плюс в появлении такого инструмента, как D3FEND. Специалисты, использующие каталог ATT&CK при разборе атак, с которыми они регулярно сталкиваются, теперь смогут быстрее принять меры, чтобы оградить своих подопечных от повторения неприятной ситуации.


Устройство D3FEND и принципы работы сотрудники MITRE подробно изложили в техдокументации по проекту (PDF).

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru