



Голосовым звонкам в Microsoft Teams добавят сквозное шифрование (E2EE)

Голосовым звонкам в Microsoft Teams добавят сквозное шифрование (E2EE)

Голосовым звонкам в Microsoft Teams добавят сквозное шифрование (E2EE)

Хорошие новости для пользователей Microsoft Teams: корпоративной платформе в следующем месяце добавят сквозное шифрование для голосовых вызовов. Таким образом, общая конфиденциальность и безопасность данных при звонках должна заметно улучшиться.

Стоит отметить, что в настоящее время Microsoft Teams и так шифрует информацию в «состоянии покоя» и при передаче, что позволяет администраторам настраивать автоматическую запись и расшифровку голосовых вызовов.

Именно поэтому до недавнего времени платформе Microsoft Teams нельзя было доверить важную конфиденциальную информацию, которая предназначена исключительно для двух собеседников. Однако в июле эту проблему решат внедрением сквозного шифрования для VoIP-звонков, благодаря чему общение станет гораздо более защищённым.

«Microsoft Teams будут поддерживать сквозное шифрование (E2EE) для голосовых вызовов Teams, что добавить возможность поделиться конфиденциальной информацией при звонке», — гласит дорожная карта Microsoft 365.

Параллельно администраторы получат возможность настроить доступ к новой функции, чтобы в организации поддерживался необходимый уровень безопасности. Как сообщило издание MSPoweruser, сисадмины могут включить сквозное шифрование для конкретных пользователей или же для всей организации.

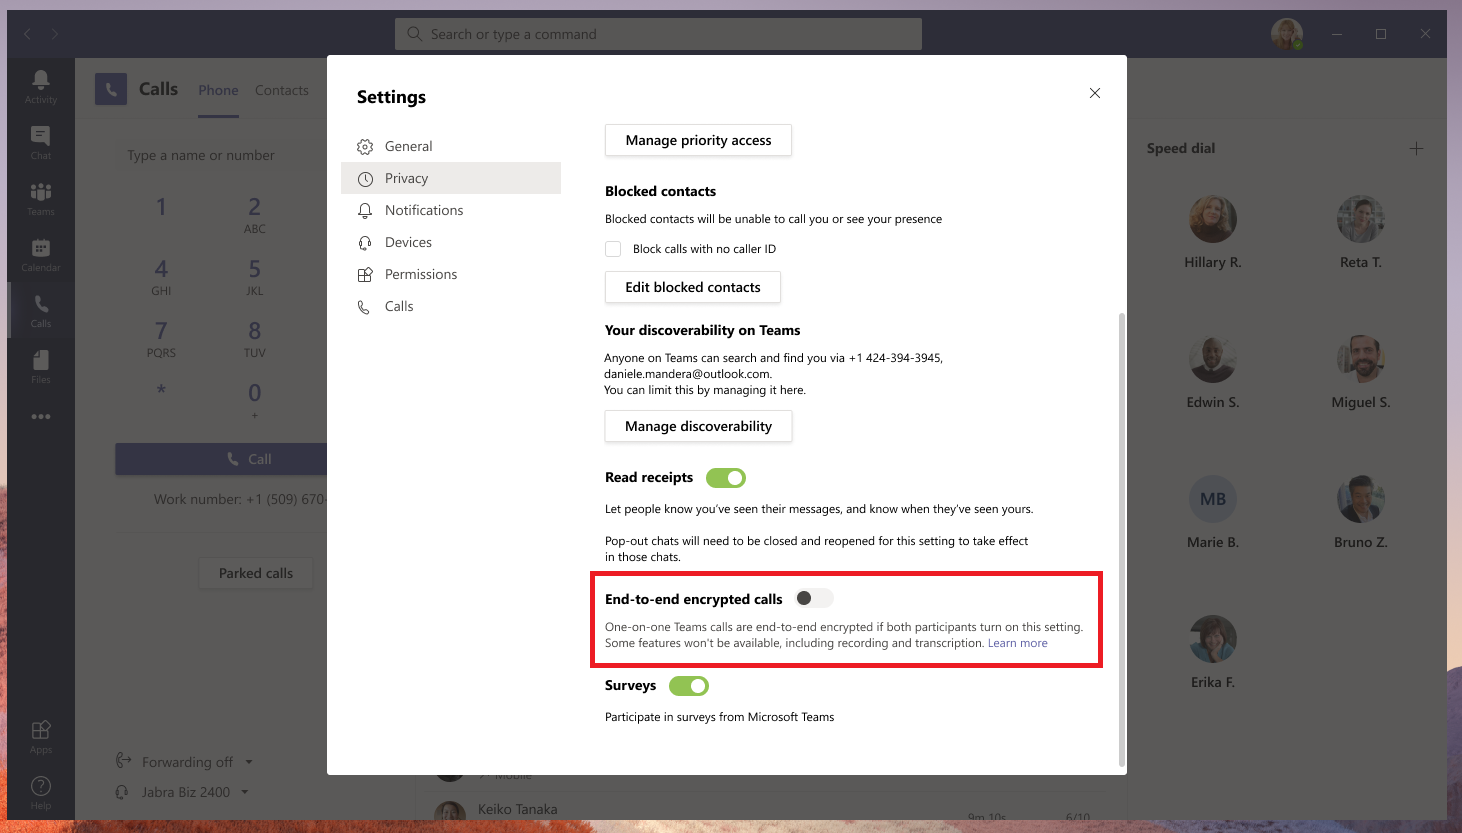
Сами сотрудники могут зайти в настройки (вкладка «Конфиденциальность») и активировать сквозное шифрование.


После включения E2EE обратите внимание, что ряд функций перестанет работать. Среди таких, например, запись и расшифровка звонков.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru