



Мошенники торгуют ответами к ЕГЭ и пропадают после получения денег

Мошенники торгуют ответами к ЕГЭ и пропадают после получения денег

Мошенники торгуют ответами к ЕГЭ и пропадают после получения денег

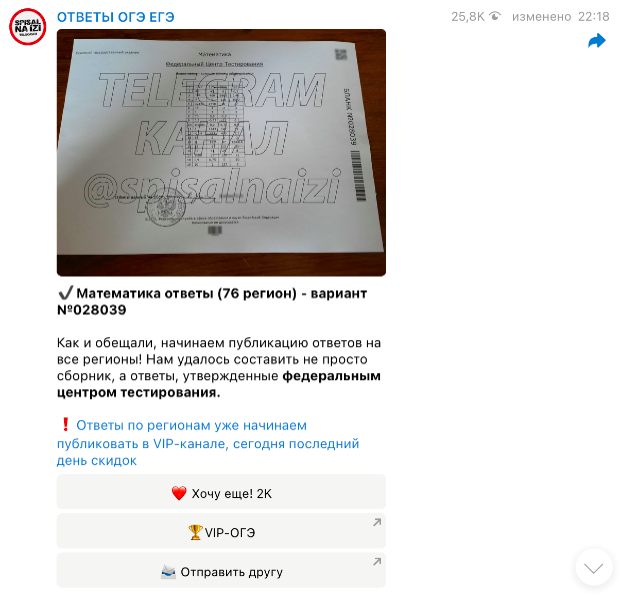
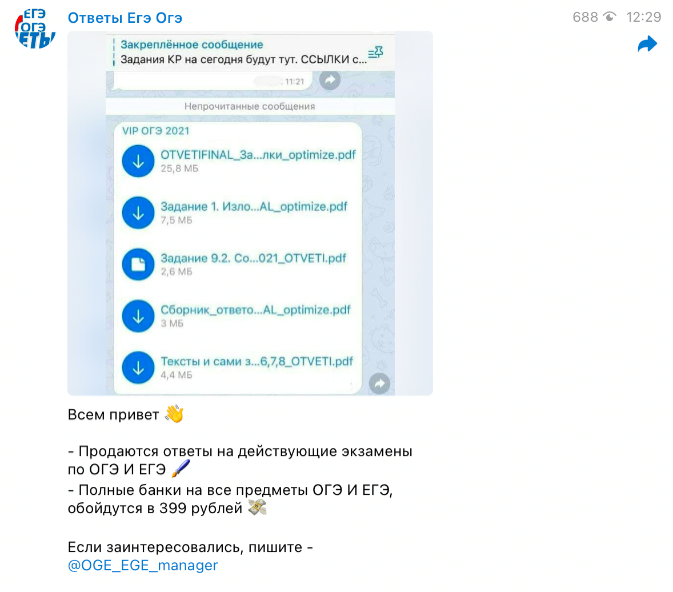
Специалисты компании Group-IB выявили крупную схему мошенников, паразитирующих на теме государственных экзаменов. Злоумышленники предлагают выпускникам купить ответы за 400-1200 рублей, но после перевода денег просто перестают отвечать юному пользователю.

Всего эксперты обнаружили в Рунете более 100 веб-сайтов, групп в социальных сетях, а также Telegram-каналов подобной тематики. Само собой, эту активность мошенники приурочили к сдаче Единого государственного экзамена (ЕГЭ), который в этом году проводится с 31 мая по 25 июня.

Как отметили специалисты Group-IB Digital Risk Protection, на свой пик злоумышленники вышли в конце мая, что не ушло от внимания преподавателей школы креативных технологий TUMO. 102 ресурса и соответствующих групп в соцсетях насчитывали более 3,2 млн подписчиков.


Чтобы придать схеме налёт правдоподобности, мошенники выкладывают «пробники» ответов к предстоящим экзаменам. За остальное предлагается заплатить от 400 до 1200 рублей. Получив деньги от подростка, мошенники перестают выходить на связь и даже блокируют попавшегося на уловку пользователя.

Иногда преступники высылают фейковые ответы, совершенно не подходящие к экзамену. В Group-IB посоветовали не пользоваться услугами подозрительных веб-сайтов и уж точно не совершать там покупки.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru