



Девайсы Amazon будут автоматически делиться интернетом юзеров с соседями

Девайсы Amazon будут автоматически делиться интернетом юзеров с соседями

Девайсы Amazon будут автоматически делиться интернетом юзеров с соседями

С 8 июня 2021 года Amazon активирует функцию своих девайсов, которая будет автоматически делиться частью вашего интернета с соседями. Изменения затронут «умные» колонки Echo, дверной звонок с видеозаписью Ring, камеры Ring Floodlight и Ring Spotlight.

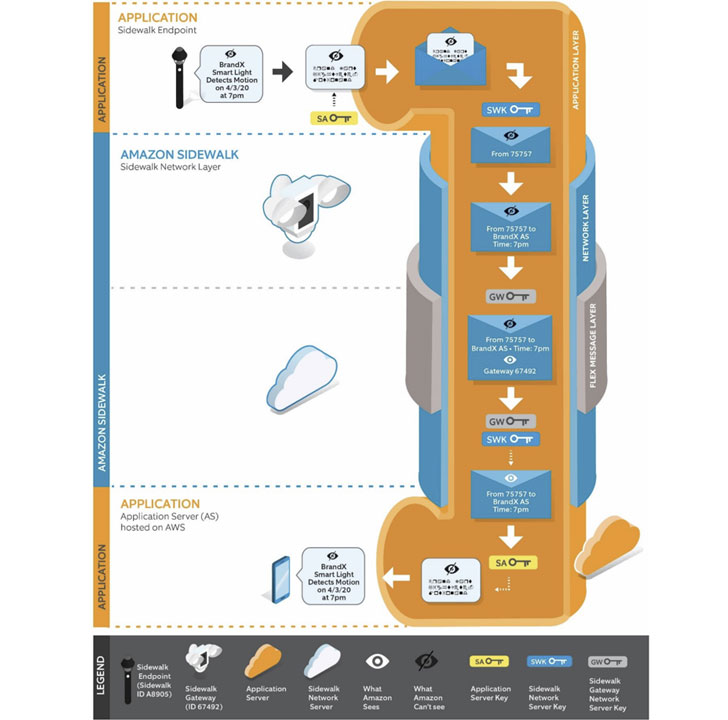
Ещё в сентябре 2019 года Amazon представила систему Sidewalk, которая должна помочь техногиганту построить беспроводную сеть дальнего действия, работающую за счёт комбинирования Bluetooth и частотной манипуляции.

Идея заключается в том, чтобы предоставить устройствам вроде «умных» дверных звонков возможность взаимодействовать друг с другом без привязки к Wi-Fi-сети. Sidewalk в этом случае помогает расширить дальность действия девайсов с низкой пропускной способностью.

При этом Amazon подчеркнула, что разработчики сделали упор на безопасность системы Sidewalk. Например, передаваемые по сети пакеты якобы защищены тремя слоями шифрования.


«Sidewalk защищает конфиденциальность пользователей, ограничивая число метаданных, необходимых для управления сетью», — гласит документация (PDF) Amazon.

Тем не менее Sidewalk вызывает определённые опасения, поскольку никто не отменял уязвимости в реализации беспроводной технологии. В тех же Bluetooth и Wi-Fi часто находят бреши, поэтому никто не даст гарантии, что система от Amazon станет исключением.

Специалисты по защите информации считают, что различные формы кибератак можно использовать для шпионажа за владельцами устройств Amazon. Ситуацию ещё отягощает и автоматическая активация Sidewalk, то есть пользователи должны сознательно выключить функцию, если она им не нужна.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru