



Mozilla тестирует изоляцию сайтов в Firefox для защиты от Spectre

Mozilla тестирует изоляцию сайтов в Firefox для защиты от Spectre

Mozilla тестирует изоляцию сайтов в Firefox для защиты от Spectre

Mozilla тестирует новую функцию в бета-версиях Firefox, благодаря которой браузер будет выделять каждый сайт в отдельный процесс с точки зрения операционной системы. В сущности, это знаменитая «изоляция сайтов» (Site Isolation), которую разработчики Chrome реализовали более трёх лет назад.

На сегодняшний день Firefox при запуске открывает привилегированный родительский процесс, восемь процессов для веб-контента, около двух дополнительных процессов для контента, четыре процесса для расширений, операций GPU и сетевой активности.

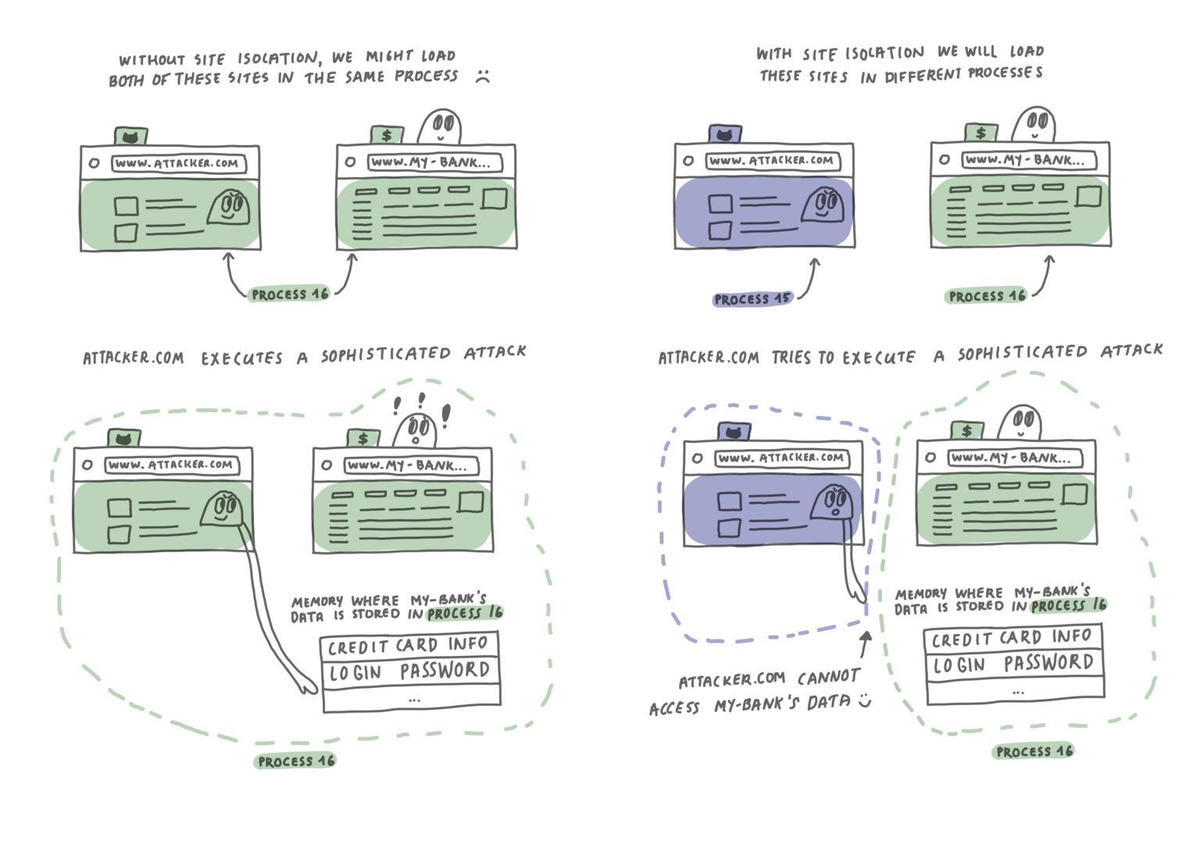
Другими словами, у интернет-обозревателя есть определённое число процессов, что не очень хорошо с точки зрения безопасности пользователя. В этом случае вредоносный сайт может проникнуть в процесс, уже занятый до этого легитимным ресурсом, в результате чего они будут делить память на двоих.

С помощью атак вроде Spectre (по сторонним каналам) администраторы вредоносного сайта могут получить доступ к данным другого ресурса, занимающего тот же процесс. Само собой, такой принцип открывает для возможной компрометации и пароли, и другие важные пользовательские данные.

Если же разработчики браузера применяют так называемую изоляцию сайтов, каждый сайт получит по персональному процессу и даже встроенные элементы стороннего ресурса будут выделены в отдельный процесс. Такой принцип помогает защитить память от несанкционированного доступа вредоносных веб-ресурсов.

«Потенциальный вектор атаки позволяет вредоносному сайту встроить фрейм на легитимный ресурс, что приведёт к утечке конфиденциальной информации. С изоляцией сайтов Firefox будет эффективно препятствовать подобным кибератакам», — пишут в блоге разработчики Mozilla.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru