



Mozilla тестирует изоляцию сайтов в Firefox для защиты от Spectre

Mozilla тестирует изоляцию сайтов в Firefox для защиты от Spectre

Mozilla тестирует изоляцию сайтов в Firefox для защиты от Spectre

Mozilla тестирует новую функцию в бета-версиях Firefox, благодаря которой браузер будет выделять каждый сайт в отдельный процесс с точки зрения операционной системы. В сущности, это знаменитая «изоляция сайтов» (Site Isolation), которую разработчики Chrome реализовали более трёх лет назад.

На сегодняшний день Firefox при запуске открывает привилегированный родительский процесс, восемь процессов для веб-контента, около двух дополнительных процессов для контента, четыре процесса для расширений, операций GPU и сетевой активности.

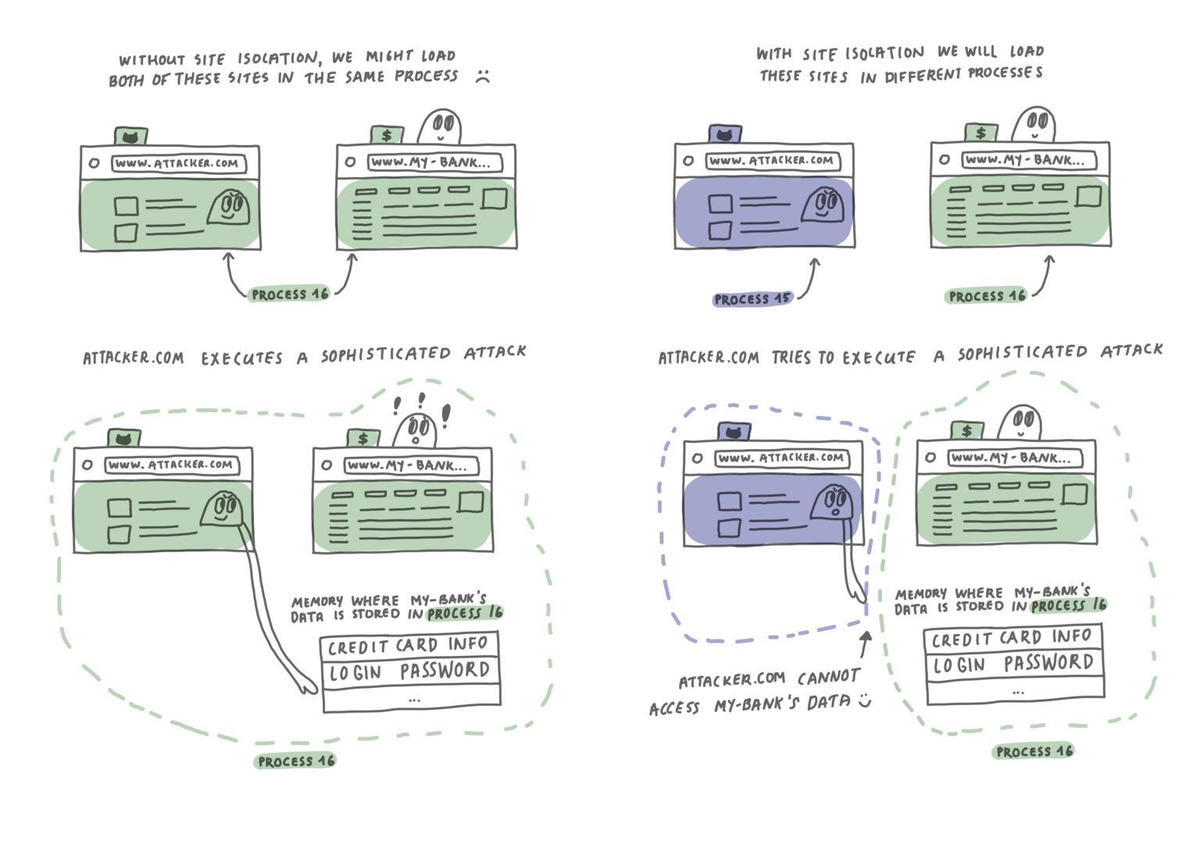
Другими словами, у интернет-обозревателя есть определённое число процессов, что не очень хорошо с точки зрения безопасности пользователя. В этом случае вредоносный сайт может проникнуть в процесс, уже занятый до этого легитимным ресурсом, в результате чего они будут делить память на двоих.

С помощью атак вроде Spectre (по сторонним каналам) администраторы вредоносного сайта могут получить доступ к данным другого ресурса, занимающего тот же процесс. Само собой, такой принцип открывает для возможной компрометации и пароли, и другие важные пользовательские данные.

Если же разработчики браузера применяют так называемую изоляцию сайтов, каждый сайт получит по персональному процессу и даже встроенные элементы стороннего ресурса будут выделены в отдельный процесс. Такой принцип помогает защитить память от несанкционированного доступа вредоносных веб-ресурсов.

«Потенциальный вектор атаки позволяет вредоносному сайту встроить фрейм на легитимный ресурс, что приведёт к утечке конфиденциальной информации. С изоляцией сайтов Firefox будет эффективно препятствовать подобным кибератакам», — пишут в блоге разработчики Mozilla.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru