



Mozilla тестирует изоляцию сайтов в Firefox для защиты от Spectre

Mozilla тестирует изоляцию сайтов в Firefox для защиты от Spectre

Mozilla тестирует изоляцию сайтов в Firefox для защиты от Spectre

Mozilla тестирует новую функцию в бета-версиях Firefox, благодаря которой браузер будет выделять каждый сайт в отдельный процесс с точки зрения операционной системы. В сущности, это знаменитая «изоляция сайтов» (Site Isolation), которую разработчики Chrome реализовали более трёх лет назад.

На сегодняшний день Firefox при запуске открывает привилегированный родительский процесс, восемь процессов для веб-контента, около двух дополнительных процессов для контента, четыре процесса для расширений, операций GPU и сетевой активности.

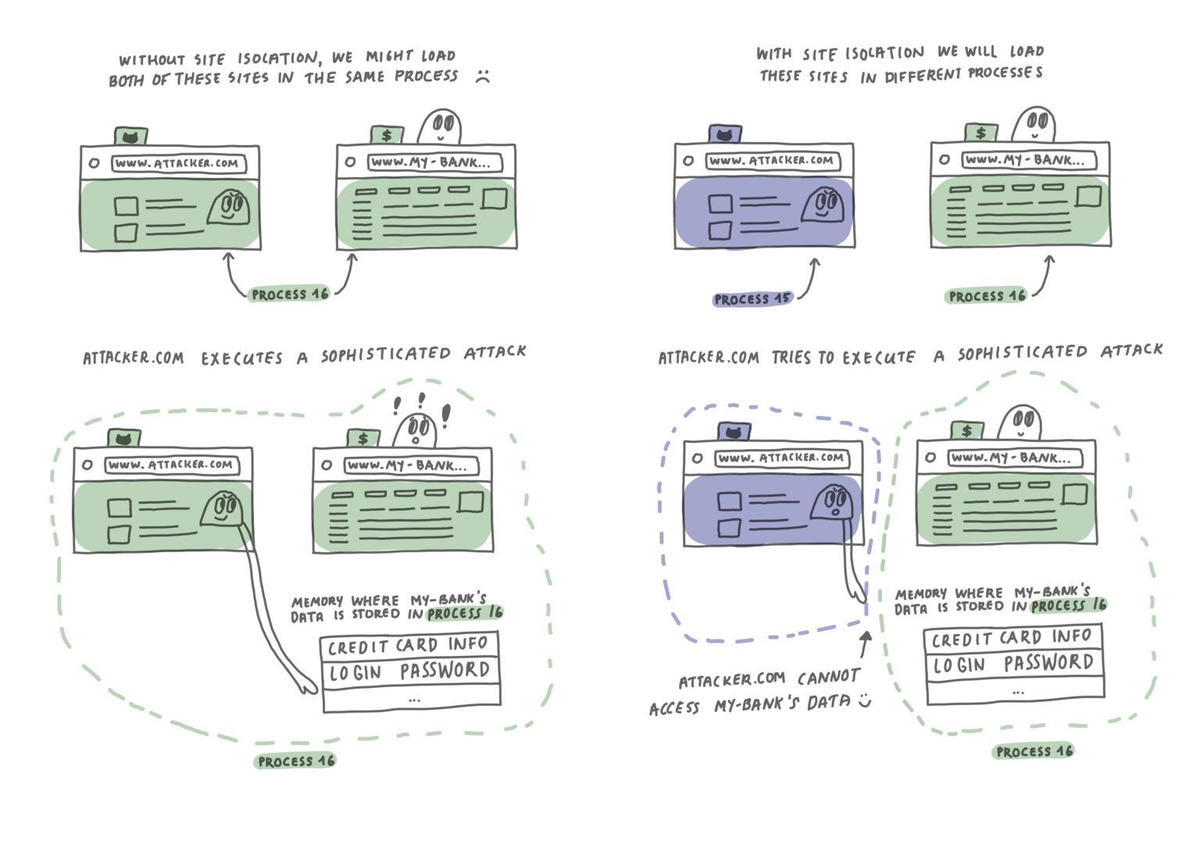
Другими словами, у интернет-обозревателя есть определённое число процессов, что не очень хорошо с точки зрения безопасности пользователя. В этом случае вредоносный сайт может проникнуть в процесс, уже занятый до этого легитимным ресурсом, в результате чего они будут делить память на двоих.

С помощью атак вроде Spectre (по сторонним каналам) администраторы вредоносного сайта могут получить доступ к данным другого ресурса, занимающего тот же процесс. Само собой, такой принцип открывает для возможной компрометации и пароли, и другие важные пользовательские данные.

Если же разработчики браузера применяют так называемую изоляцию сайтов, каждый сайт получит по персональному процессу и даже встроенные элементы стороннего ресурса будут выделены в отдельный процесс. Такой принцип помогает защитить память от несанкционированного доступа вредоносных веб-ресурсов.

«Потенциальный вектор атаки позволяет вредоносному сайту встроить фрейм на легитимный ресурс, что приведёт к утечке конфиденциальной информации. С изоляцией сайтов Firefox будет эффективно препятствовать подобным кибератакам», — пишут в блоге разработчики Mozilla.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru