



Новая версия Solar webProxy получила функциональность Reverse Proxy

Новая версия Solar webProxy получила функциональность Reverse Proxy

Новая версия Solar webProxy получила функциональность Reverse Proxy

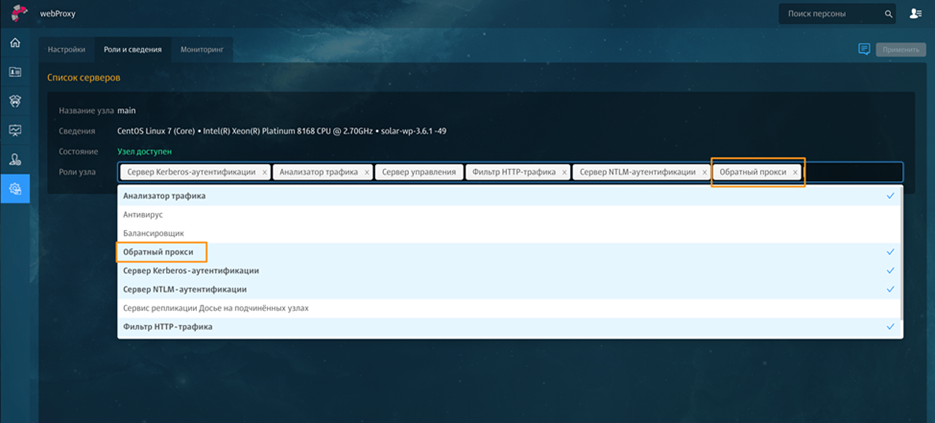
Компания «Ростелеком-Солар» выпустила новую версию шлюза веб-безопасности Solar webProxy 3.6. Обновление обрело функциональность обратного прокси-сервера (Reverse Proxy), позволяющую проверять исходящий трафик компании и блокировать файлы с конфиденциальной информацией при попытке их выгрузки в интернет. Кроме того, система была дополнена новым категоризатором веб-ресурсов разработки «Ростелеком-Солар».

Новая функциональность Reverse Proxy призвана наряду с возможностями DLP-систем обеспечить дополнительную защиту компаний от утечек конфиденциальных документов и файлов в сеть интернет. Solar webProxy 3.6 осуществляет проверку исходящего трафика по ключевым словам и атрибутам файлов. При этом политика контентной фильтрации для прямого и обратного режима является общей и не требует дополнительных настроек.

«Довольно распространенным сценарием является ситуация, когда пользователь, находясь в периметре компании, составляет и сохраняет в корпоративной почте черновик письма с конфиденциальной информацией. А затем из дома подключается к почте через веб-браузер, скачивает этот черновик на домашний компьютер и использует по своему усмотрению. Подобный сценарий не контролируется стандартными возможностями DLP-систем. Чтобы решить эту задачу, мы реализовали в новой версии Solar webProxy 3.6 механизм, позволяющий контролировать скачиваемые удаленно данные и при необходимости передавать эту информацию в DLP-систему на анализ», – отметил инженер-аналитик Solar webProxy Петр Куценко.


С целью обретения независимости от внешних источников данных разработчики создали для новой версии собственный категоризатор веб-ресурсов «Ростелеком-Солар». Благодаря этому, заказчики шлюза веб-безопасности смогут пользоваться оперативно пополняемыми и обновляемыми базами категоризации интернет-сайтов.

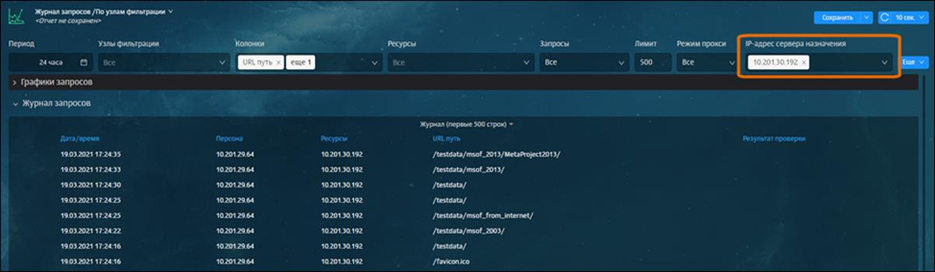
Кроме того, в направлении улучшения пользовательского опыта работы с системой был сделан ряд доработок в интерфейсе Solar webProxy. В частности, во всех журналах запросов в разделе статистики появилась возможность фильтрации по режиму работы прокси-сервера – прямому или обратному. Весь трафик, проходящий в обратном режиме, получил соответствующую маркировку, которая отображается как в журналах запросов в разделе статистики, так и на рабочем столе системы. Кроме того, журнал запросов по узлам фильтрации пополнился новым фильтром, который позволяет строить отчеты по IP-адресу сервера назначений.

Android-приложения научились обходить блокировку трафика вне VPN

Исследователь Армин Шупук обнаружил в Android механизм, позволяющий обычному приложению отправлять пакеты мимо VPN даже при включённой функции «Блокировать соединения без VPN». Никакого root-доступа, ADB и опасных разрешений не требуется — достаточно штатного системного API.

Проблема связана с NAT-T keepalive — короткими пакетами UDP/4500, которые поддерживают сетевое соединение активным. Android может поручить их отправку чипу Wi-Fi, минуя обычный сетевой путь приложения и проверки VPN Lockdown.

В результате установленная программа способна регулярно обращаться к выбранному злоумышленником серверу через физическую сеть. Передавать произвольные данные таким способом нельзя: содержимое пакета задаёт сама платформа.

Однако получатель видит реальный IP-адрес устройства, время отправки и факт его присутствия в сети. Этого достаточно для определения провайдера, сопоставления активности и отслеживания перемещений между сетями.

Исследователь подтвердил утечку на Pixel 8 Pro с Android 16: роутер фиксировал пакет вне VPN каждые десять секунд. На смартфоне Samsung соединение оставалось активным более 24 часов. Работа механизма также подтверждена на устройстве Nothing, хотя отдельный перехват трафика для него не проводился.

По оценке автора, проблема затрагивает большинство устройств на Android 12 и новее, поддерживающих аппаратную отправку NAT-T keepalive через Wi-Fi. Однако полноценные испытания выполнены только на трёх моделях, поэтому речь идёт об оценке класса устройств, а не о проверке каждого смартфона на рынке.

Отчёт передали Google 15 мая 2026 года. Корпорация признала его дубликатом уже зарегистрированной проблемы, но сведения о CVE, исправлении или сроках выпуска патча публично не раскрыты.

До устранения ошибки пользователям с повышенными требованиями к анонимности рекомендуют пропускать весь трафик смартфона через внешний VPN-маршрутизатор, отключив мобильную сеть и альтернативные подключения.

RSS: Новости на портале Anti-Malware.ru