



В России заработал Национальный мультисканер — младший брат VirusTotal

В России заработал Национальный мультисканер — младший брат VirusTotal

В России заработал Национальный мультисканер — младший брат VirusTotal

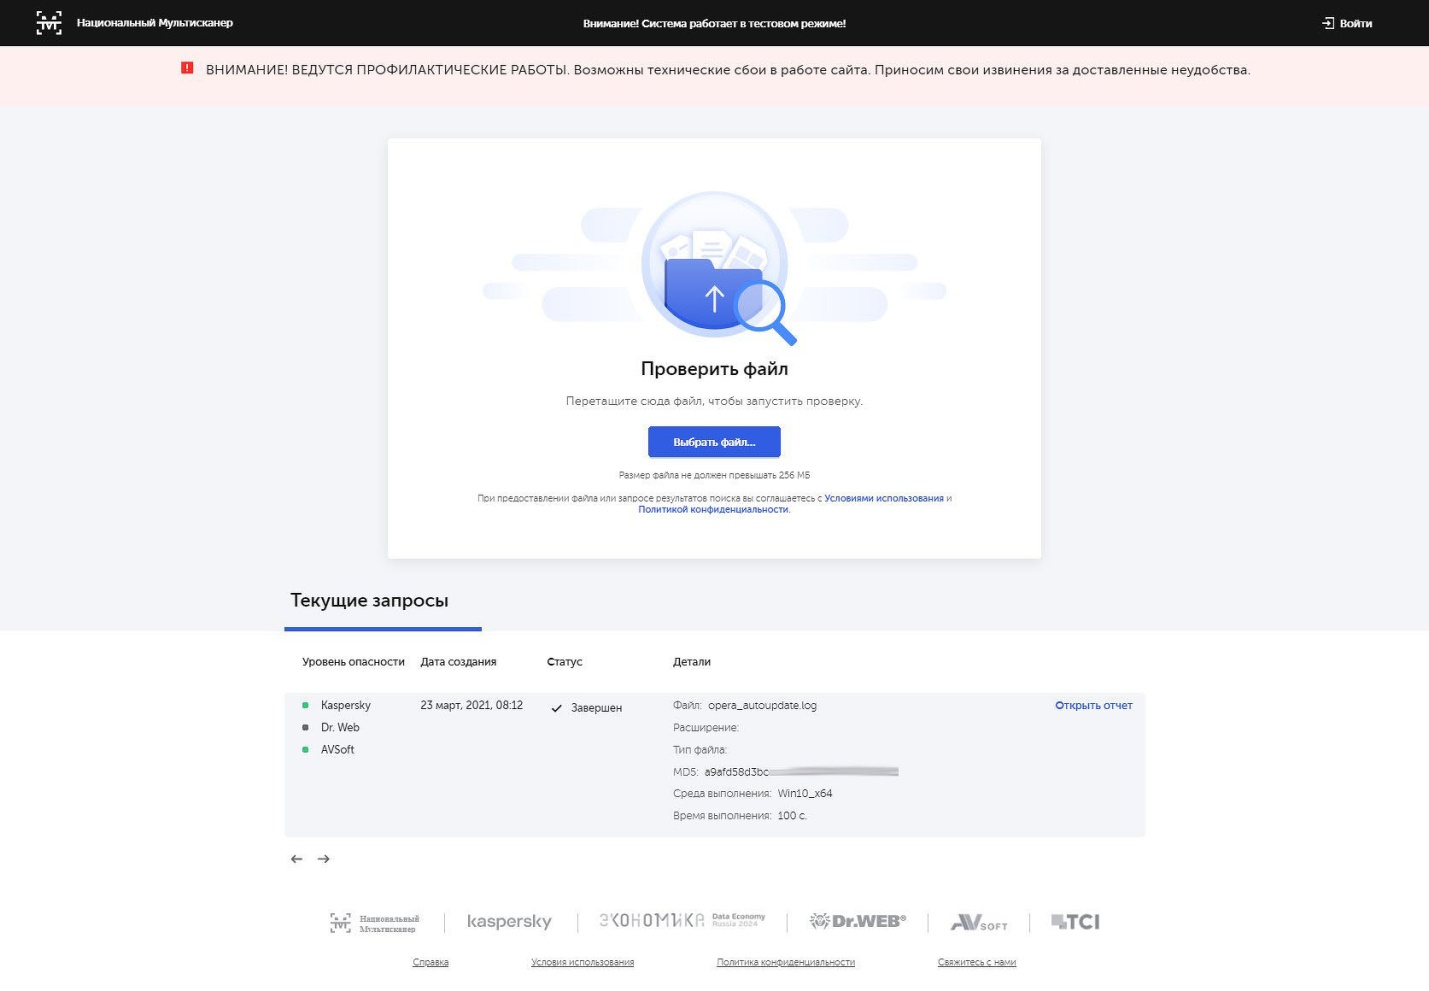
В России в тестовом режиме запущен онлайн-сервис «Национальный мультисканер». В настоящее время в его коллекции числятся три антивируса — разработки «Лаборатории Касперского», «АВ софт» и «Доктор Веб». Доступ к сайту предоставляется на безвозмездной основе.

О планах государства по созданию отечественного ИБ-сервиса, аналогичного VirusTotal, впервые стало известно в 2017 году. Позднее эта разработка была включена в федеральный проект «Информационная безопасность», запущенный в рамках реализации национальной программы «Цифровая экономика».

По словам эксперта Cisco Systems Алексея Лукацкого, активное участие в разработке «Национальный мультисканер» принимала ФСБ; проект обошелся государству в 90 млн рублей.

Согласно Условиям использования нового сайта, доступ к нему предоставляется бесплатно. Проверка загруженных файлов осуществляется автоматически — пока с помощью трех антивирусных сканеров (на VirusTotal их сейчас больше 70).


По свидетельству CNews, тестовая версия «Национальный мультисканер» также сильно тормозит по сравнению с VirusTotal. Обработка файла размером около 200 байт в первом случае производилась двумя антивирусами из трех в течение 100 секунд. Сайт VirusTotal прогнал его через 57 антивирусов из 74 за шесть секунд.

Из персональных данных «Национальный мультисканер», согласно Политике конфиденциальности, фиксирует информацию о браузере пользователя и статический IP-адрес, а также адрес email, название организации и ФИО, которые требуется указать при регистрации. Примечательно, что проверка подлинности предоставляемых ПДн, как выяснили журналисты, на портале в настоящее время отсутствует.

Обработка пользовательских данных производится на серверах в России с соблюдением надлежащих мер защиты и хранением в течение пяти лет. Операторы веб-сервиса также оставляют за собой право делиться предоставленной информацией с партнерскими организациями, передавая им не только результаты сканов, но и ПДн пользователей сайта.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru