



Microsoft устранила баг Windows 10, приводящий к повреждению NTFS-диска

Microsoft устранила баг Windows 10, приводящий к повреждению NTFS-диска

Microsoft устранила баг Windows 10, приводящий к повреждению NTFS-диска

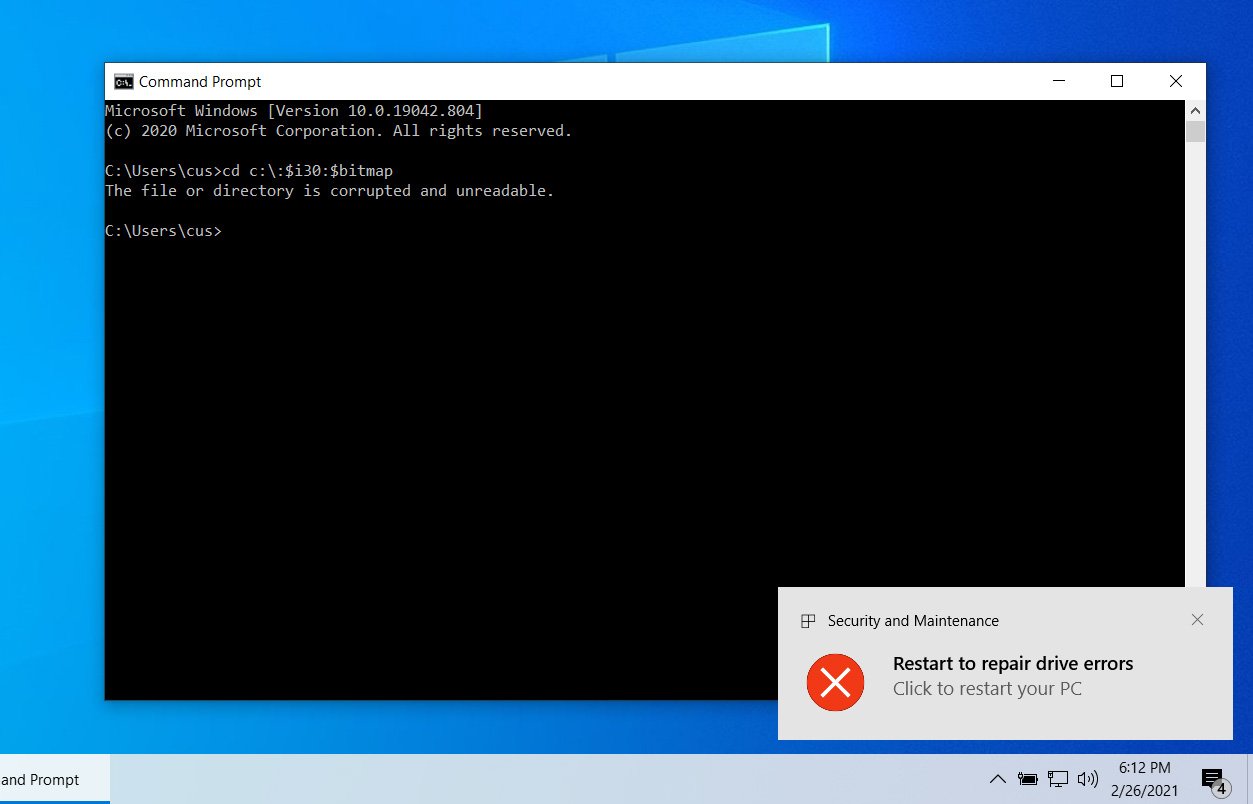
Разработчики Microsoft устранили баг Windows 10, допускающий повреждение файловой системы NTFS. Эту брешь можно было использовать с помощью специально созданного файла или простой однострочной команды.

В январе пользователей Windows 10 предупредили об опасной ошибке, позволяющей злоумышленнику даже с низкими привилегиями вызвать сбой в работе NTFS-диска. Чтобы задействовать баг, достаточно было заставить пользователя перейти по специальному пути.

Как только Windows «подсовывали» вредоносный путь, ОС оповещала о повреждении накопителя и перезагружала компьютер. Также пользователю рекомендовалось запустить утилиту chkdsk для проверки диска.


Microsoft, комментируя проблему, изначально заявила, что баг не портит загрузочный диск пользователя, а chkdsk решает все проблемы. Однако отдельные тесты показали, что в некоторых случаях загрузить Windows после ошибки уже не получается.

Именно поэтому пользователи и специалисты рассчитывали, что разработчики устранят баг с выходом февральского набора патчей, однако этого не произошло. Тогда Mozilla реализовала в браузере Firefox проверку вводимого пути, чтобы заблокировать ошибку, вызывающую повреждение NTFS.

В то же время подключились эксперты компании OSR, выпустившие неофициальный патч в виде драйвера с открытым исходным кодом. Как вы понимаете, задача этого драйвера заключалась в блокировке бага.

Теперь стало известно, что в тестовой сборке Windows 10 Insider 21322 появился фикс уже от Microsoft, который не даёт пользователям получить доступ к вредоносному пути. Остаётся только ждать, пока Microsoft «выкатит» грамотный патч для обычных пользователей.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru