



Российская криптобиржа Livecoin приостановила работу из-за кибератаки

Российская криптобиржа Livecoin приостановила работу из-за кибератаки

Российская криптобиржа Livecoin приостановила работу из-за кибератаки

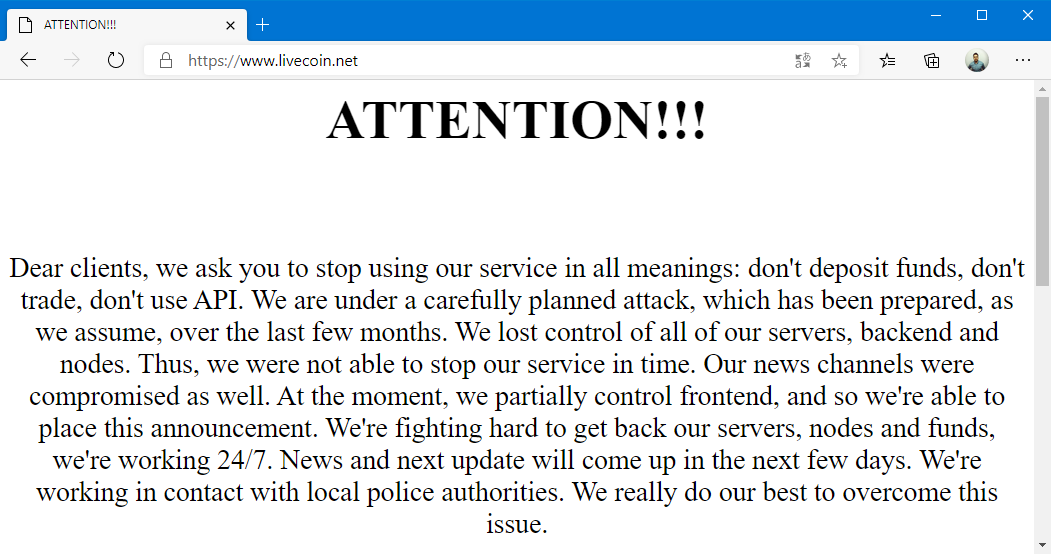
Неизвестные злоумышленники захватили контроль над серверами российской криптовалютной биржи Livecoin, завысили обменные курсы и начали обналичивать активы, получая громадные прибыли. Операторы сервиса призывают клиентов перестать вносить средства, участвовать в торгах и использовать API.

Судя по тревожным сигналам в соцсетях, вторжение хакеров предположительно произошло в ночь с 23 на 24 декабря. Через сутки админам Livecoin удалось вернуть доступ к некоторым системам, однако злоумышленники уже успели вздуть курс Bitcoin с $23 тыс. до $450 тыс., Ether — с $600 до $15 тыс., Ripple — с $0,27 до $17.

Частичное восстановление контроля над внешним интерфейсом позволило операторам криптобиржи опубликовать объявление, проливающее свет на внезапное падение сайта. Согласно этой записи, Livecoin подверглась хорошо спланированной атаке и потеряла контроль над всеми серверами, бэкендом и узлами сети. Хакерам удалось также скомпрометировать информационные каналы криптобиржи.


Правоохранительные органы уже извещены о случившемся; операторы портала проводят работы по восстановлению доступа к инфраструктуре и возврату украденных средств. Клиентов Livecoin убедительно просят прекратить пользоваться сервисом, пока инцидент не исчерпан.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru